Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 529 kayıt listeleniyor.

529
Kayıt
12
Bu sayfa
1078
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity apt/malware vulnerability/apt/hacking/malware/cyberwar/other cybersecurity/other malware/cyberwar/other malware/other malware/cybercrime cybercrime vulnerability/malware breach data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity AI network-security network phishing CVE security
Öne çıkan haberler
ABD Nightmarestresser Alan Adlarını Ele Geçirdi: Yüzbinlerce DDoS Saldırısına Karşı Adım
cyberwar 78

ABD Nightmarestresser Alan Adlarını Ele Geçirdi: Yüzbinlerce DDoS Saldırısına Karşı Adım

ABD, NightmareStresser DDoS-For-Hire hizmetiyle ilişkili alan adlarını ele geçirdi ve erişimi engelledi; bu gelişme siber güvenlik ve ağ güvenliği bağlamında önemli bir yaptırım örneği olarak değerlendiriliyor.

17.09.2026 08:13 The Hacker News US
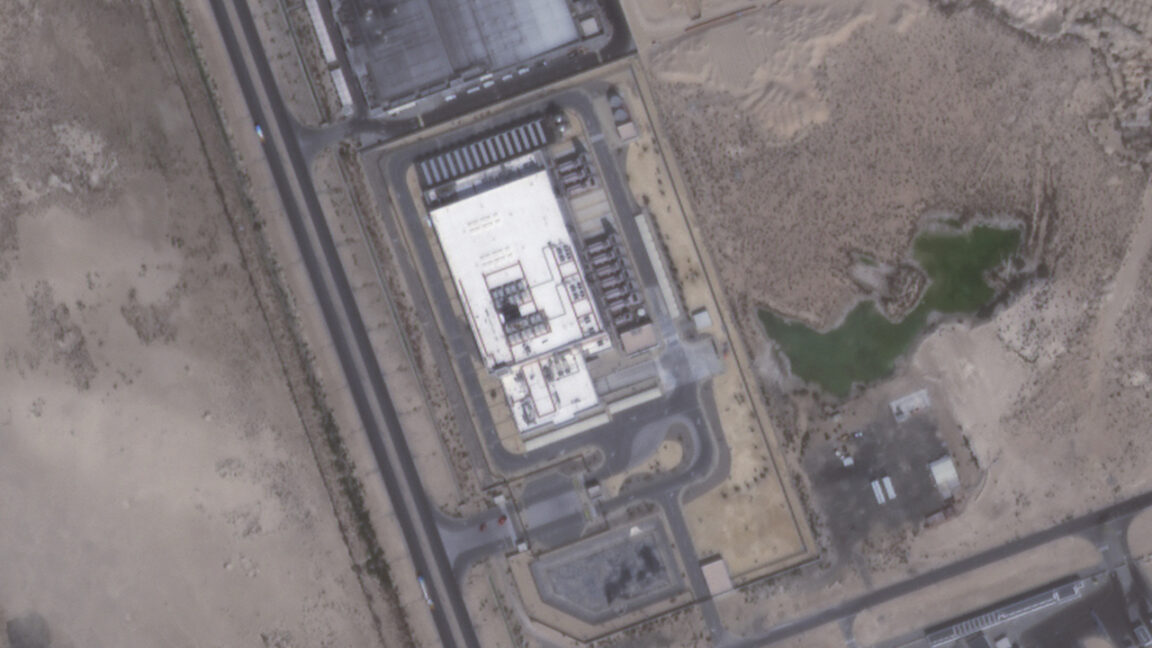
İran'ın Amazon Veri Merkezlerine Saldırısı Müşteri Verilerinin Kalıcı Kaybına Neden Oldu
cyberwar 78

İran'ın Amazon Veri Merkezlerine Saldırısı Müşteri Verilerinin Kalıcı Kaybına Neden Oldu

Amazon veri merkezlerine yönelik zarar bildirildi; müşteri verilerinin kalıcı kaybı yaşanmış. Olayın siber güvenlik ve bulut altyapı güvenliği açısından kritik etkileri değerlendiriliyor.

16.09.2026 19:40 Ars Technica US
Çin'in nükleer bileşenlerine dair AI halüsinasyonu neredeyse ABD askeri saldırısını tetikliyordu
cyberwar 72

Çin'in nükleer bileşenlerine dair AI halüsinasyonu neredeyse ABD askeri saldırısını tetikliyordu

Çin yapay zeka destekli silah bileşenleriyle ilgili hatalı bir çıktı nedeniyle ABD askeri operasyon kararları riske girdi; olay, yapay zekanın savunma karar süreçlerindeki güvenilirlik sorunlarını gösterdi.

18.09.2026 23:26 Ars Technica US
Güvenlik riski nedeniyle hassas UK polis verileri 'müdahale'ye açık
cyberwar 72

Güvenlik riski nedeniyle hassas UK polis verileri 'müdahale'ye açık

Guardian tarafından incelenen bir güvenlik raporu, Microsoft bulutundaki polis verilerinin yabancı aktörler ve ABD hükümeti tarafından güvenlik riski altında olabileceğini ortaya koydu; dosyalar arasında cezai kayıtlardan iç e-postalara kadar hassas bilgiler bulunuyor.

18.09.2026 20:00 Guardian (Data & Computer Security) GB
Araştırmacılar Claude'u kullanarak OpenAI'yi hackledi
cyberwar 72

Araştırmacılar Claude'u kullanarak OpenAI'yi hackledi

Claude ile OpenAI çalışan hesaplarına ve hassas GitHub verilerine erişim sağlandı; yapay zeka şirketlerinin güvenlik önlemlerinin incelenmesi gerektiğini gösteren bir vaka.

18.09.2026 16:30 Ars Technica US
Günümüz SOC’sinde Çoklu Ortam Pivotuna Karşı Savunma
cyberwar 72

Günümüz SOC’sinde Çoklu Ortam Pivotuna Karşı Savunma

Çapraz ortam saldırılarına karşı savunmayı güçlendirmek için yeni bir yaklaşım öneriliyor; Unit 42 Managed XSIAM'in SOC ekiplerine entegrasyonu ve tam saldırı yolu analizinin önemi vurgulanıyor.

18.09.2026 01:00 Unit 42 US
Cisco, ajanlık yapay zekanın güvenlik kriziyle mücadele ediyor
cyberwar 72

Cisco, ajanlık yapay zekanın güvenlik kriziyle mücadele ediyor

Cisco, ajanlık yapay zekanın güvenlik sorunlarına karşı çözümler geliştirdiğini ve Duo Agentic Identity ile gölge ajan tehditlerini ele almaya odaklandığını duyurdu.

15.09.2026 20:22 ZDNet Security US
Meta’nın Telif Sistemi, Alban Protestocularına Karşı Silahlandırılıyor
cyberwar 68

Meta’nın Telif Sistemi, Alban Protestocularına Karşı Silahlandırılıyor

Meta'nın telif sistemiyle Alban protestocularına yönelik hesap susturma ve hizalama riskleri gündeme geldi; dijital altyapının baskı ve koordineli müdahale aracı olarak kullanımı konusundaki endişeler yükseliyor.

18.09.2026 16:00 Wired Security US
cyberwar 85

Kimlik Krizi: Çalınan Kimlikler Modern Güvenliği Nasıl Aşar?

Yapay zeka, kimlik avı, oturum kaçırma ve kimlik kötüye kullanımı gibi tehditleri hızlandırırken, güvenlik ekipleri saldırganların hızına karşı koymak için çaba sarf ediyor. Bu durum, modern güvenlik sistemlerinin zayıflıklarını gözler önüne seriyor.

27.05.2026 13:30 SecurityWeek US
siber güvenlik kimlik avı AI
[THN Webinar] Yeni AI DDoS Saldırıları Daha Akıllı. Nasıl Mücadele Edeceğinizi Öğrenin
cyberwar 85

[THN Webinar] Yeni AI DDoS Saldırıları Daha Akıllı. Nasıl Mücadele Edeceğinizi Öğrenin

Saldırganlar, yapay zeka araçları kullanarak sistemlerdeki zayıf noktaları tespit ediyor ve saldırılarını hızlandırıyor. Bu yeni yaklaşım, siber güvenlik uzmanları için büyük bir tehdit oluşturuyor.

26.05.2026 14:58 The Hacker News US
cyberwar 85

Hollanda 800 Sunucuyu Ele Geçirdi, Siber Saldırılara Yardımcı Olan 2 Kişiyi Tutukladı

Hollanda'da iki internet hosting şirketinin ortakları, Rusya'nın siber saldırılarını gerçekleştirmek için kullandığı IT altyapısını işletmekten tutuklandı. Bu şirketler, Avrupa Birliği tarafından yaptırım uygulanan bir internet servis sağlayıcısının teknik altyapısını kontrol ediyordu.

25.05.2026 16:21 Krebs on Security US
siber güvenlik saldırı tutuklama
cyberwar 85

Tayvan’da Üç Hızlı Tren İnternetten Alınan Bir Telsizle Durduruldu

Tayvan'da bir tren meraklısı, internetten satın aldığı telsizle yüksek hızlı trenleri durdurdu. Bu olay, demiryolu iletişim sistemlerinin güvenliğini yeniden gündeme getirdi.

25.05.2026 13:58 Siber Bülten TR
siber güvenlik altyapı güvenliği tren
cyberwar 85

Hollanda, siber saldırıları mümkün kılan hosting firmasının 800 sunucusunu ele geçirdi

Hollanda'da finansal suç araştırmacıları, siber saldırılara olanak tanıyan bir web hosting şirketine ait 800 sunucuyu ele geçirdi. İki kişi de tutuklandı.

22.05.2026 20:24 BleepingComputer US
siber güvenlik saldırı hosting
cyberwar 85

Hızlı ve Öfkeli - Nimbus Manticore Operasyonları İran Çatışması Sırasında

Nimbus Manticore olarak bilinen İran Devrim Muhafızları ile bağlantılı tehdit aktörleri, siber operasyonlar aracılığıyla İran'ın stratejik hedeflerini ilerletiyor. Bu faaliyetler, veri sızıntıları ve yıkıcı saldırılarla desteklenen geniş kapsamlı istihbarat toplama çabalarını içeriyor.

22.05.2026 18:09 Check Point Research IL
siber saldırı veri sızıntısı İran
cyberwar 85

Hukuk uygulayıcıları, iki düzine fidye yazılımı çetesi tarafından kullanılan VPN hizmetini kapattı

Hukuk uygulayıcıları, siber saldırılar için tam anonimlik vaat eden bir VPN hizmetini kapattı. Europol, bu hizmetin kullanıcılarının artık tespit edildiğini bildirdi.

21.05.2026 22:33 TechCrunch Security US
VPN fidye yazılımı siber güvenlik
cyberwar 85

Europol, Ransomware Çeteleri Tarafından Kullanılan İlk VPN'i Ele Geçirdi, Yöneticisini Tutukladı

Europol, ransomware çeteleri tarafından kullanılan First VPN hizmetini ele geçirerek yöneticisini tutukladı. Bu operasyon, binlerce kullanıcıya ait verilere erişim sağladı.

21.05.2026 15:52 HackRead GB
siber güvenlik ransomware VPN
Geliştirici İş İstasyonları Artık Yazılım Tedarik Zincirinin Bir Parçası

Geliştirici İş İstasyonları Artık Yazılım Tedarik Zincirinin Bir Parçası

18.05.2026 14:23 85
Haftalık Güncelleme 504

Haftalık Güncelleme 504

18.05.2026 06:46 75
cyberwar 85

Çin Bağlantılı Twill Typhoon, Casusluk İçin Sahte Apple ve Yahoo Siteleri Kullanıyor

Yeni bir Darktrace raporu, Çinli hackerların sahte Apple ve Yahoo siteleri aracılığıyla organizasyonları gözetlemek için FDMTP malware çerçevesini kullandığını ortaya koydu.

14.05.2026 13:32 HackRead GB
siber güvenlik casusluk malware
cyberwar 85

Kanadalı Telekom Sağlayıcıları Neden Siber Saldırılar için Öncelikli Hedefler?

Kanada'nın telekom sağlayıcıları, artan siber tehditlerle mücadele ediyor. Ransomware, SIM swapping ve veri ihlalleri gibi saldırılar, bu sektördeki güvenliği tehdit ediyor.

13.05.2026 13:06 HackRead GB
siber güvenlik telekom fidye yazılımı
1 ... 20 21 22 23 24 ... 45
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-09-19
Son 24 saat içinde önemli güvenlik olayları, çekirdek güvenlik açıkları ve kendi platformlarının zafiyetlerini kapsayan geniş bir yamalama ihtiyacını işaret ediyor. Linux çekirdeğindeki çok sayıda kritik CVE ve Google Chrome ile IBM MQ gibi yazılım bileşenlerinde yüksek risk taşıyan güncellemelerin yayımlandığı görülüyor. Özellikle CVSS 9.8–10.0 aralığındaki açıklar, uzaktan kod yürütme ve hak yetkisi yükseltme risklerini artırıyor. Kısıtlamalı mitigasyonlar, çekirdek güncellemeleri ve uç nokta güvenliği önlemleri ön plana çıkıyor. Saldırı yüzeyi, ağ güvenliği ve bulut/AIFoundry gibi hizmetlere yönelik tehditlerle genişliyor. Bölgesel olarak ABD önde olmak üzere bazı ülkelerde yüksek tehdit aktivitesi gözlemleniyor. Bu dönemde tarama ve otomatik güncelleme politikalarının güçlendirilmesi kritik öneme sahip.
Toplam Haber: 74
Yüksek Önem: 7
IOC/CVE: 19
Öne Çıkanlar
• Linux çekirdeğinde 20'den fazla CVE içeren geniş bir güvenlik açığı seti yayımlandı; bazıları CVSS 9.8 ile çok yüksek risk taşıyor.
• IBM MQ için birden çok CVE kapsayan güvenlik güncellemeleri yayımlandı; özellikle CVE-2026-10747 için uzaktan kod yürütme riski vurgulanıyor.
• Check Point CVE-2026-91843 ile kök erişim potansiyeli sunan kritik açıkları kapattı.
• Google Chrome 153 sürümüyle 16 güvenlik açığı giderildi; bazıları kritik seviyede ve WebGL/Dawn ile ilişkili.
• Microsoft Azure AI Foundry için CVSS 10.0 değerinde kritik bir güvenlik açığı tespit edildi; yetkisiz ayrıcalık artışı riski mevcut.
• Ağ güvenliği izleme ve outbound trafik denetimi, güvenlik politikalarının güçlendirilmesi öneriliyor.
CVE ve Açıklamaları
CVE-2026-80844
yüksek
CVE-2026-81000
orta-yüksek
CVE-2026-68121
orta
CVE-2026-74469
orta
CVE-2026-15579
orta-yüksek
CVE-2026-93203
yüksek
CVE ve Açıklamaları
CVE-2026-93201
yüksek
CVE-2026-93196
yüksek
CVE-2026-93192
yüksek
CVE-2026-93190
yüksek
CVE-2026-93189
orta-yüksek
CVE-2026-93178
orta
CVE ve Açıklamaları
CVE-2026-93177
orta
CVE-2026-93176
orta
CVE-2026-93175
orta
CVE-2026-93170
orta
CVE-2026-93165
orta
CVE-2026-93154
orta
CVE ve Açıklamaları
CVE-2026-93151
orta
CVE-2026-93148
orta
CVE-2026-93374
kritik
CVE-2026-93372
kritik
CVE-2026-93375
kritik
CVE-2026-93382
kritik
CVE ve Açıklamaları
CVE-2026-93387
kritik
CVE-2026-93373
kritik
CVE-2026-93381
kritik
CVE-2026-93379
kritik
CVE-2026-93377
kritik
CVE-2026-93380
kritik
CVE ve Açıklamaları
CVE-2026-93384
kritik
CVE-2026-93383
kritik
CVE-2026-93376
kritik
CVE-2026-93378
kritik
CVE-2026-93385
kritik
CVE-2026-93386
kritik
CVE ve Açıklamaları
CVE-2026-85889
kritik
CVE-2026-10747
kritik
CVE-2026-91843
kritik