Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 878 kayıt listeleniyor.

878
Kayıt
12
Bu sayfa
1068
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/other cybercrime malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik cybersecurity vulnerability AI cybercrime network-security security cve phishing
Öne çıkan haberler
Çin bağlantılı aktörler, uluslararası ortaklar tarafından hassas verileri hedef almakla suçlandı
cyberwar 78

Çin bağlantılı aktörler, uluslararası ortaklar tarafından hassas verileri hedef almakla suçlandı

Uluslararası partners ile yapılan ortak uyarıda Çin bağlantılı aktörlerin küresel ölçekli hassas verileri hedef aldığı belirtiliyor; siber tehdit ortamında bilgi güvenliği odağını artıran bir bildiri.

08.10.2026 15:00 UK NCSC GB
Sessizliği Boz: Kazakhstan-nexus UAT-6275 CIS Hükümet Örgütlerini Hedefliyor
cyberwar 72

Sessizliği Boz: Kazakhstan-nexus UAT-6275 CIS Hükümet Örgütlerini Hedefliyor

Talos ve Recorded Future, UAT-6275 adlı tehdit grubunun CIS hükümet kurumlarını hedeflediğini ve su ile enerji sektörlerine ilgi gösterdiğini raporladı. Olay analizi, devlet kurumu hedefli siber operasyonların varlığını vurguluyor.

14.10.2026 17:00 Cisco Talos Intelligence Group US
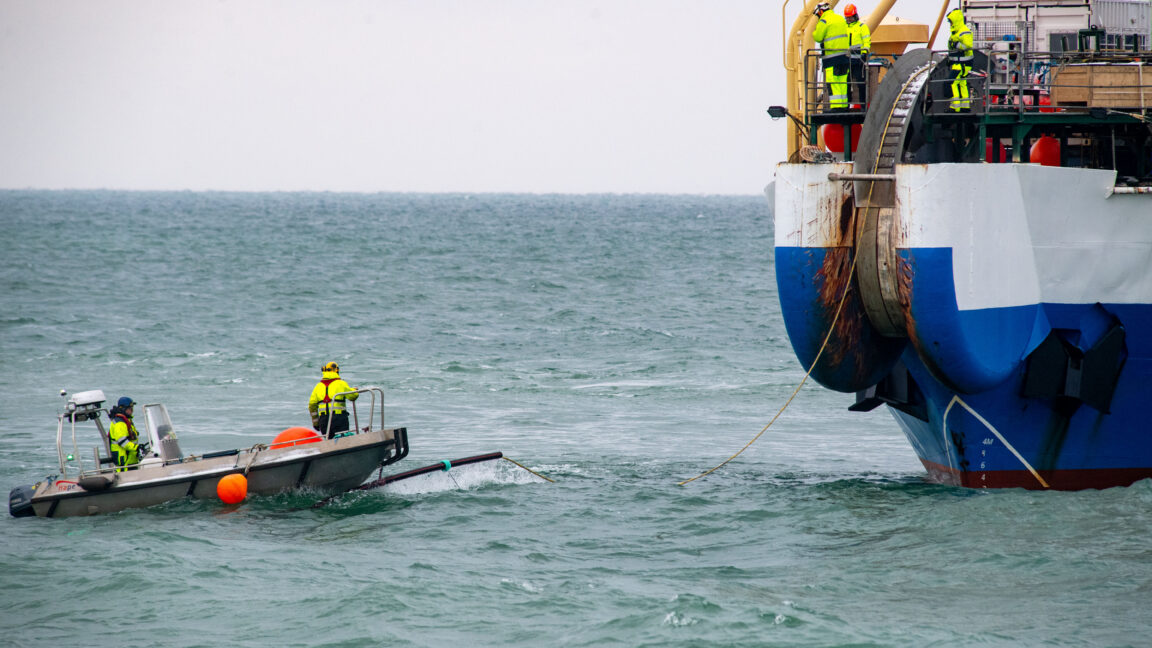
Denizaltı Internet Omurgası Tehlike Bölgesine Giriyor
cyberwar 72

Denizaltı Internet Omurgası Tehlike Bölgesine Giriyor

Denizaltı ağ omurgasının güvenlik riskleri nedeniyle 'tehlikeli bölge' sınırına yaklaştığı konusunda uyarılar yapılıyor; altyapının korunması için yeni güvenlik önlemlerinin gerekliliği vurgulanıyor.

14.10.2026 14:15 Ars Technica US
Ukrayna drone saldırıları Yandex veri merkezlerini vurdu: bulut ve ödemeler çevrimdışı
cyberwar 72

Ukrayna drone saldırıları Yandex veri merkezlerini vurdu: bulut ve ödemeler çevrimdışı

Ukrayna drone saldırıları Rusya'nın 'Google' olarak da anılan Yandex veri merkezlerini hedef alarak bulut ve ödeme hizmetlerini kesintiye uğratıyor; ağ erişimi azalıyor.

12.10.2026 16:45 The Register Security GB
Federaller Don Lemmon’un Prodüktörünü İzlemek İçin Sahte Hücresel Kuleler Kullanma Yetkisi Aldı
cyberwar 72

Federaller Don Lemmon’un Prodüktörünü İzlemek İçin Sahte Hücresel Kuleler Kullanma Yetkisi Aldı

İstihbarat ve kolluk faaliyetlerinde sahte hücresel kuleler (cell-site simulators) gibi gözetim araçlarının kullanımı gündemde. Haber, bu teknolojilerin mahremiyet ve güvenlik etkilerini tartışıyor.

12.10.2026 14:00 Wired Security US
İran bağlantılı CyberAv3ngers, Minnesota su sistemlerine saldırı düzenlemekle suçlanıyor
cyberwar 85

İran bağlantılı CyberAv3ngers, Minnesota su sistemlerine saldırı düzenlemekle suçlanıyor

Minnesota'daki su sistemlerine yönelik 30'dan fazla tesisi etkileyen bir siber saldırı düzenlendi. Saldırının arkasında İran bağlantılı CyberAv3ngers grubunun olduğu düşünülüyor.

29.07.2026 16:49 The Register Security GB
Koordineli Siber Saldırı, 30'dan Fazla Minnesota Su Sistemini Hedef Aldı
cyberwar 85

Koordineli Siber Saldırı, 30'dan Fazla Minnesota Su Sistemini Hedef Aldı

Minnesota'daki su sistemlerine yönelik koordineli bir siber saldırı, bazı tesislerin çevrimiçi olmamasına ve otomatik kontrol sistemlerinde sorunlara yol açtı. Braham, Plymouth, South St. Paul ve Maple Plain şehirleri bu durumdan etkilendi.

29.07.2026 16:48 The Hacker News US
İran bağlantılı ekipler, ABD endüstriyel ekipmanlarının daha fazla çeşidini araştırıyor
cyberwar 85

İran bağlantılı ekipler, ABD endüstriyel ekipmanlarının daha fazla çeşidini araştırıyor

CISA, İran bağlantılı siber saldırganların ABD'nin kritik altyapısındaki internetle bağlantılı cihazları hedef aldığını duyurdu. Uyarı, Rockwell kontrol cihazlarının ötesine geçerek daha geniş bir tehdit yelpazesini kapsıyor.

23.07.2026 17:30 The Register Security GB
AI Destekli Saldirilara Karşı Hazırlıklı Güvenlik Operasyonları Kurmayı Öğrenin
cyberwar 72

AI Destekli Saldirilara Karşı Hazırlıklı Güvenlik Operasyonları Kurmayı Öğrenin

Yapay zeka destekli saldırılar artarken güvenlik ekiplerinin operasyonlarını bu tehditlere karşı güçlendirme ihtiyacı vurgulanıyor; AI, güvenlik açıklarını tespit etmekten, exploit üretimine kadar tehdit aktörlerinin ilerlemesini hızlandırabilir.

27.08.2026 14:56 The Hacker News US
cyberwar 72

Boston Scientific'te Siber Saldırı Küresel Kesintiye Neden Oldu

Bir siber saldırı, Boston Scientific'in sipariş işleme ve sevkiyat süreçlerini bozdu ve küresel operasyonları etkiledi.

27.08.2026 13:18 SecurityWeek US
malware cyberattack healthcare
cyberwar 72

Pro-Rus Hakerler Norveç’in Kamu Dijital Hizmetlerine Yönelik Büyük Siber Saldırının Sorumluluğunu Üstlendi

Pro-Rus hacker grubu Server Killers, Norveç’in kamu dijital hizmetlerine yönelik büyük bir siber saldırının sorumluluğunu üstlendi. Olayın uluslararası güvenlik ve dijital altyapılar üzerinde potansiyel etkileri tartışılıyor.

27.08.2026 11:00 SecurityWeek US
siber saldırı siber güvenlik uluslararası tehditler
cyberwar 72

Ulusal Düzeyde Devlet-Aktörü Kaynaklı Siber Saldırılar Artıyor

Bitkom tarafından yürütülen çalışmaya göre Alman şirketleri son bir yılda veri hırsı ve sabotaj konusunda yüksek oranda maruz kaldı; bazı saldırılar yabancı istihbarat servislerine atfedilirken organized crime etkisi de güçlü çıktı.

27.08.2026 05:00 NCSC-FI News FI
siber güvenlik bilgi-teknolojisi ağ güvenliği
FBI, NASA, DOE, ABD Senatosu ve diğer kritik ağlara yönelik Çin tarafından kullanılan hack araçlarını ele geçirdi

FBI, NASA, DOE, ABD Senatosu ve diğer kritik ağlara yönelik Çin tarafından kullanılan hack araçlarını ele geçirdi

27.08.2026 03:06 78
cyberwar 72

FBI, Kritik Altyapıya Yönelik Saldırılarda Kullanılan Çin Bağlantılı QScan ve QTRouter Platformlarını Ele Geçirdi

Çin bağlantılı bir grubun kullandığı QScan ve QTRouter platformları FBI tarafından ele geçirildi; bu araçlar kritik altyapıya yönelik siber saldırıları gizlemek için kullanılıyordu. Olay, devlet destekli tehdit aktörlerinin operasyonel güvenliği artırdığına işaret ediyor.

26.08.2026 20:33 Security Affairs IT
cybersecurity malware critical_infrastructure
FBI Disrupts China-Linked QTFY Infrastructure Used to Steal Data From U.S. Organizations

FBI Disrupts China-Linked QTFY Infrastructure Used to Steal Data From U.S. Organizations

26.08.2026 19:42 72
cyberwar 72

CISA, Temmuz ayında 100'den Fazla ABD Su Sistemlerini Hedefleyen Sağlanan Bilgi Doğruluyor

CISA, İran destekli saldırganların Temmuz ayında ABD'deki 100'den fazla su sistemini hedeflediğini doğruladı; bu olaylar kritik altyapıyı etkileyen siber saldırılar bağlamında önem taşıyor.

26.08.2026 17:31 TechCrunch Security US
siber güvenlik kritik altyapı malware
cyberwar 75

FBI, Çin casusluk operasyonlarını destekleyen proxy ağına müdahale etti

ABD federal ajansı FBI, Çin siber istihbarat operasyonlarına hizmet veren proxy ağını ve altyapısını devre dışı bırakarak önemli bir operasyonel günlüğü kırpıştırdı ve tehdit aktörlerinin iletişim ve yönlendirme yeteneklerini kesintiye uğrattı.

26.08.2026 17:17 BleepingComputer US
siber güvenlik malware networking
OpenAI Rus ChatGPT Hesaplarını Influence Operasyonu Yürütmek İçin Kullanılan Hesapları Yasakladı
cyberwar 72

OpenAI Rus ChatGPT Hesaplarını Influence Operasyonu Yürütmek İçin Kullanılan Hesapları Yasakladı

OpenAI, VPN ile Rus hesaplarını kısıtları aşarak influence operasyonu yürüten hesapları kapattı; bu hesaplar AI kullanarak içerik üreterek sosyal medyada paylaşımlarda bulundu.

26.08.2026 12:38 The Hacker News US
malware cyberpropaganda ai-sahteIçerik
cyberwar 80

Police arrests dozens of suspects in global cybercrime crackdown

Polis, 22 ülkeden 263 şüpheliyi tanımlayarak ve 58 kişiyi tutuklayarak Afrika suç örgütleri ile koordine edilen cybercrime ağlarına karşı global bir operasyon başlattı.

26.08.2026 05:00 NCSC-FI News FI
cybercrime police arrest
cyberwar 80

Nutex Health Siber Saldırı Haberi

Nutex Health, veri çalınmasıyla ilgili siber saldırıya uğradığını açıkladı. Şirket, şirket sunucularından bazı özel ve/veya gizli bilgiyi erişilen ve dışarı çıkarılan bazı bilgiyi içeriyor.

26.08.2026 05:00 NCSC-FI News FI
siber saldırı veri çalınması Nutex Health
1 ... 7 8 9 10 11 ... 74
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-15
15 Ekim 2026 tarihli son 24 saat haber özetinde, kritik ve yüksek riskli güvenlik açıkları ile siber tehditlerin çeşitliliği öne çıkıyor. AnyDesk pre-auth heap overflow ve FortiSIEM yol geçirgenliği gibi zararlı kapasite kullanımlarına işaret eden vakalar ön planda. IBM, NVIDIA ve Adobe ürünlerinde çok sayıda CVE duyurusu yapılması, kurumsal yazılım ekosistemlerinde geniş çaplı etkinlikler olduğuna işaret ediyor. Ayrıca bulut ve yapay zeka odaklı çözümlerde yetkisiz erişim ve RCE potansiyelleri dikkat çekiyor. Saldırı yüzeyi, konut/kurumsal ağlar ve üretken altyapı için kritik düzeyde risk taşıyor. Disable/patch yönetimi ve izleme çözümlerinin güncel güvenlik politikalarıyla desteklenmesi zorunlu görünüyor. Ürünler güncellemelerden faydalanmazsa, verilerin bütünlüğü ve hizmet sürekliliği tehdit altında kalabilir. Genel olarak, hızlı yamalama ve ağ güvenliği iyileştirmeleri için yoğun tempo gerekiyor.
Toplam Haber: 98
Yüksek Önem: 19
IOC/CVE: 36
Öne Çıkanlar
• AnyDesk pre-auth heap buffer overflow RCE; Linux üzerinde root komut çalıştırma potansiyeli ve PoC mevcut.
• IBM ürünlerinde çok sayıda kritik CVE ile geniş etkili savunmasızlıklar bildirildi ve resmi düzeltmeler mevcut.
• NVIDIA ekosisteminde CVE yoğunluğu; RCE, yetki yükseltme ve veri sızması potansiyelleri kapsıyor.
• Adobe 140 CVE ve çok sayıda ürünü kapsayan güvenlik güncellemeleri yayımlandı.
• FortiSIEM’de yol geçirgenliği açığı, kimlik doğrulaması olmadan komut çalıştırmaya imkan verebilir.
• CVE-2026-65180 ve diğer NVIDIA CVE’ler, çeşitli AI ve depolama ürünlerinde ciddi riskler taşımakta.
CVE ve Açıklamaları
CVE-2026-76519
kısa etki
CVE-2026-0322
kısa etki
CVE-2026-XXXX
kısa etki
CVE-2026-103499
kısa etki
CVE-2026-107656
kısa etki
CVE-2026-106172
kısa etki
CVE ve Açıklamaları
CVE-2026-106170
kısa etki
CVE-2026-YYYY
kısa etki
CVE-2026-104935
kısa etki
CVE-2026-74580
kısa etki
CVE-2024-XXXXX
kısa etki
CVE-2024-YYYYY
kısa etki
CVE ve Açıklamaları
CVE-2026-96951
kısa etki
CVE-2026-106347
kısa etki
CVE-2026-106358
kısa etki
CVE-2026-110136
kısa etki
CVE-2026-110148
kısa etki
CVE-2026-110161
kısa etki
CVE ve Açıklamaları
CVE-2026-106184
kısa etki
CVE-2026-106200
kısa etki