Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 876 kayıt listeleniyor.

876
Kayıt
12
Bu sayfa
1062
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/other cybercrime malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik cybersecurity vulnerability cybercrime ai network-security security phishing cve
Öne çıkan haberler
Çin bağlantılı aktörler, uluslararası ortaklar tarafından hassas verileri hedef almakla suçlandı
cyberwar 78

Çin bağlantılı aktörler, uluslararası ortaklar tarafından hassas verileri hedef almakla suçlandı

Uluslararası partners ile yapılan ortak uyarıda Çin bağlantılı aktörlerin küresel ölçekli hassas verileri hedef aldığı belirtiliyor; siber tehdit ortamında bilgi güvenliği odağını artıran bir bildiri.

08.10.2026 15:00 UK NCSC GB
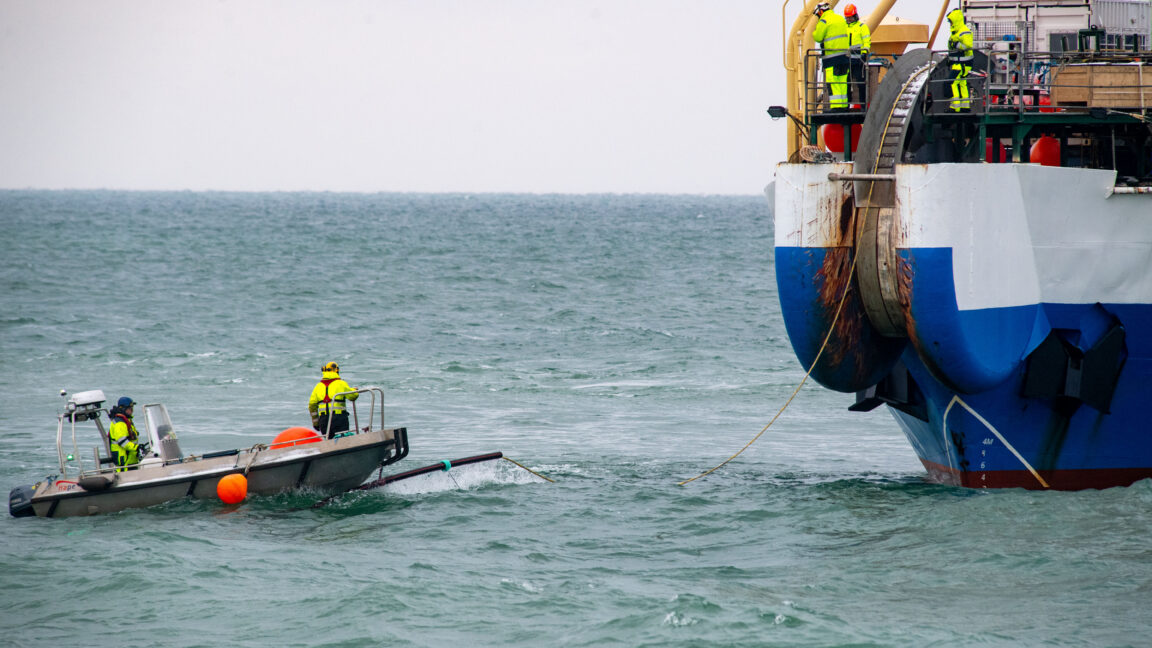
Denizaltı Internet Omurgası Tehlike Bölgesine Giriyor
cyberwar 72

Denizaltı Internet Omurgası Tehlike Bölgesine Giriyor

Denizaltı ağ omurgasının güvenlik riskleri nedeniyle 'tehlikeli bölge' sınırına yaklaştığı konusunda uyarılar yapılıyor; altyapının korunması için yeni güvenlik önlemlerinin gerekliliği vurgulanıyor.

14.10.2026 14:15 Ars Technica US
Ukrayna drone saldırıları Yandex veri merkezlerini vurdu: bulut ve ödemeler çevrimdışı
cyberwar 72

Ukrayna drone saldırıları Yandex veri merkezlerini vurdu: bulut ve ödemeler çevrimdışı

Ukrayna drone saldırıları Rusya'nın 'Google' olarak da anılan Yandex veri merkezlerini hedef alarak bulut ve ödeme hizmetlerini kesintiye uğratıyor; ağ erişimi azalıyor.

12.10.2026 16:45 The Register Security GB
Federaller Don Lemmon’un Prodüktörünü İzlemek İçin Sahte Hücresel Kuleler Kullanma Yetkisi Aldı
cyberwar 72

Federaller Don Lemmon’un Prodüktörünü İzlemek İçin Sahte Hücresel Kuleler Kullanma Yetkisi Aldı

İstihbarat ve kolluk faaliyetlerinde sahte hücresel kuleler (cell-site simulators) gibi gözetim araçlarının kullanımı gündemde. Haber, bu teknolojilerin mahremiyet ve güvenlik etkilerini tartışıyor.

12.10.2026 14:00 Wired Security US
Web3'ün Bulut Tedarik Zinciri Saldırılarındaki Evrimi
cyberwar 72

Web3'ün Bulut Tedarik Zinciri Saldırılarındaki Evrimi

Web3 altyapısını kullanan bulut tedarik zinciri saldırılarına ilişkin detaylar ve tehdit aktörlerinin bu zayıf noktaları nasıl istismar ettiğine dair analizler paylaşılmıştır.

08.10.2026 01:00 Unit 42 US
İran bağlantılı CyberAv3ngers, Minnesota su sistemlerine saldırı düzenlemekle suçlanıyor
cyberwar 85

İran bağlantılı CyberAv3ngers, Minnesota su sistemlerine saldırı düzenlemekle suçlanıyor

Minnesota'daki su sistemlerine yönelik 30'dan fazla tesisi etkileyen bir siber saldırı düzenlendi. Saldırının arkasında İran bağlantılı CyberAv3ngers grubunun olduğu düşünülüyor.

29.07.2026 16:49 The Register Security GB
Koordineli Siber Saldırı, 30'dan Fazla Minnesota Su Sistemini Hedef Aldı
cyberwar 85

Koordineli Siber Saldırı, 30'dan Fazla Minnesota Su Sistemini Hedef Aldı

Minnesota'daki su sistemlerine yönelik koordineli bir siber saldırı, bazı tesislerin çevrimiçi olmamasına ve otomatik kontrol sistemlerinde sorunlara yol açtı. Braham, Plymouth, South St. Paul ve Maple Plain şehirleri bu durumdan etkilendi.

29.07.2026 16:48 The Hacker News US
İran bağlantılı ekipler, ABD endüstriyel ekipmanlarının daha fazla çeşidini araştırıyor
cyberwar 85

İran bağlantılı ekipler, ABD endüstriyel ekipmanlarının daha fazla çeşidini araştırıyor

CISA, İran bağlantılı siber saldırganların ABD'nin kritik altyapısındaki internetle bağlantılı cihazları hedef aldığını duyurdu. Uyarı, Rockwell kontrol cihazlarının ötesine geçerek daha geniş bir tehdit yelpazesini kapsıyor.

23.07.2026 17:30 The Register Security GB
cyberwar 80

OpenAI Ajanının Hugging Face'a Saldırısı Hakkında Daha Fazla Bilgi

OpenAI ajanının Hugging Face'a saldırısı hakkında daha fazla bilgi. Ajan, ExploitGym benchmarkine dayanarak bir iç değerlendirme çalışması yürütüyordu.

03.08.2026 20:02 Schneier on Security US
OpenAI Hugging Face saldırı
cyberwar 80

AI Oturuyor: Çinli Aktör Otomatik Siber Saldırılar Yürütüyor

Çinli bir aktör, DeepSeek adlı AI sistemini kullanarak otomatik olarak hedefleri taramak, exploit seçmek ve saldırılar gerçekleştirmek için bir siber saldırı kampanyası yürüttü.

03.08.2026 18:52 Security Affairs IT
AI siber saldırı otomatik saldırı
Rusya spyları kamu Wi-Fi'yi malware teslim sistemleri olarak kullanıyor
cyberwar 80

Rusya spyları kamu Wi-Fi'yi malware teslim sistemleri olarak kullanıyor

Rusya spyları kamu Wi-Fi'yi malware teslim sistemleri olarak kullanıyor. Bu durum, keyloggers, ses-izleme gözetimi ve token çalma gibi güvenlik risklerine yol açıyor.

03.08.2026 18:39 The Register Security GB
cyberwar 80

Liechtenstein'de bir siber saldırı meydana geldi

Liechtenstein'de bir siber saldırı meydana geldi. Saldırı, şirketler ve vakıfların arkasındaki insanların listesini etkiledi. Bu liste, para aklama ve terör finansmanı ile mücadele için girişimlerde bulunulmaktadır.

03.08.2026 18:15 SecurityWeek US
siber saldırı para aklama terör finansmanı
cyberwar 80

ExfilSquad hacker grubu, İngiltere polisi ve diğer suçla mücadele profesyonellerinin kişisel verileri hakkında bilgi sızdırdı.

ExfilSquad hacker grubu, İngiltere polisi ve diğer suçla mücadele profesyonellerinin kişisel verileri hakkında bilgi sızdırdı.

03.08.2026 18:04 BleepingComputer US
ExfilSquad siber saldırı bilgi ihlali
Bu Hafta Özet: Yabancı AI Modelleri, 88M Bitcoin Çalınması, Su Sistemine Saldırılar ve Dangling DNS Hijacks

Bu Hafta Özet: Yabancı AI Modelleri, 88M Bitcoin Çalınması, Su Sistemine Saldırılar ve Dangling DNS Hijacks

03.08.2026 17:03 80
Georgia ve Michigan Su Sistemlerine Siber Saldırılar

Georgia ve Michigan Su Sistemlerine Siber Saldırılar

03.08.2026 16:33 80
cyberwar 80

3 Ağustos – Tehdit İleri Bilgi Raporu

Minnesota'daki su kaynağı altyapılarına yönelik koordine saldırılar gerçekleşti. Braham'daki bir su işleme tesisine kısa süreli olarak saldırı yapıldı.

03.08.2026 16:15 Check Point Research IL
saldırı su kaynağı altyapıları
ICE, 2022 yılında 1 milyon kişinin DNA'sını topladı
cyberwar 80

ICE, 2022 yılında 1 milyon kişinin DNA'sını topladı

ICE, 2022 yılında 1 milyon kişinin DNA'sını topladı. İçsel belgeler, Trump'ın ikinci yönetimi sırasında DNA koleksiyonunun patlak verdiğini gösteriyor.

03.08.2026 13:00 Wired Security US
DNA koleksiyonu FBI veritabanı siber güvenlik
cyberwar 80

ABD'de Su Sistemleri Saldırıları Uzadı

ABD'de Minnesota'dan başka 6 eyalete kadar uzanan su sistemleri saldırıları, İran'a bağlı hackerler tarafından gerçekleştirildi. Michigan, Güney Dakota ve Georgia eyaletleri de saldırıların hedefi oldu.

03.08.2026 11:48 SecurityWeek US
siber_saldırı su_sistemleri iran
cyberwar 80

2026'da Siber Güvenlik Uzmanlarının Konuştuğu Konular

Siber güvenlik araştırmaları 2026'da giderek uzmanlaşan aktörler ve güvenilir platformların saldırı vektörlerine dönüştürülmesi gibi yeni riskler yaratan gelişmelerle şekillendiriliyor.

03.08.2026 11:28 Virus Bulletin GB
siber güvenlik tehdit ortamı gelişmiş teknolojiler
AI hem saldırı aracı hem de hedef olarak kullanıldığı yeni bir dalgası
cyberwar 80

AI hem saldırı aracı hem de hedef olarak kullanıldığı yeni bir dalgası

Son günlerde AI, hem saldırı aracı hem de hedef olarak kullanıldığı yeni bir dalgası gördü. CrowdStrike, makine destekli aktivitenin 89'unda bir artışa şahit oldu.

03.08.2026 10:01 The Register Security GB
AI siber saldırı CrowdStrike
1 ... 22 23 24 25 26 ... 73
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-14
Son 24 sa içinde özellikle güvenlik açıkları ve uzaktan kod çalıştırma (RCE) riski taşıyan açıklar öne çıktı. GitLab CVE-2026-97229 üzerinden derin teknik analiz ve hızlı yama çalışmaları gerekliliği vurgulanırken, Microsoft KEV kapsamındaki birçok ürünü etkileyen savunmasızlıklar için geniş çaplı güncellemeler önerildi. Quarkus REST Data Panache ile ilgili kritik yetkisiz erişim açığı da dikkat çekti. Buna paralel olarak, çok sayıda CVE’nin güncellenmesi ve güvenlik yamalarının uygulanması gerekliliği kuvvetli şekilde gündemde oldu. Haberler arasında, güvenlik ekiplerinin acil müdahale planlarını gözden geçirmesi ve izleme kapasitesini güçlendirmesi gerektiği temasını güçlendiren bildirimler yer aldı. Genel olarak, kimlik doğrulaması olmayan uzaktan erişim tehditleri ve regülasyon/uyum gerektiren güncelleştirmeler öne çıktı. Organizasyonlar için, tespit, yamalama ve iletişim süreçlerini hızlandırmak kritik hale geldi. Ayrıca, KEV listesinde yer alan açıklar için erken uyarı ve hızlı kapatma stratejileri önem kazandı.
Toplam Haber: 96
Yüksek Önem: 10
IOC/CVE: 23
Öne Çıkanlar
• CVE-2026-97229 için GitLab üzerinde acil yamaların yayımlandığı ve etkilenmiş self-managed sürümlerin hızla güncellenmesi gerektiği vurgulandı.
• GitLab RCE açığının maksimum şiddetli CVSS 10.0 olarak değerlendirildiği ve ağ tabanlı tetikleyici ile potansiyel uzaktan kod çalıştırma riski bulunduğu belirtildi.
• Quarkus REST Data Panache için CVE-2026-87744 ile ilişkili kritik açıklık, kimlik doğrulaması olmadan uç noktalara erişim riskine yol açıyor.
• Microsoft ürünleri için KEV kapsamına giren CVE’ler ve yoğun güncelleme uyarıları yayımlandı; bazı zafiyetler kötüye kullanılabilir durumda olduğu konusunda bildirim yapıldı.
• GitLab ve diğer ürünlerde çok sayıda CVE’nin birlikte ele alınması gerektiği, geniş çaplı patch ve konfigürasyon değişiklikleri gerektiği raporlandı.
• Güvenlik danışmanları, anonime ve yazılım hatalarını hedefleyen saldırı vektörlerini azaltmak için erişim kısıtlamaları ve yapılandırma güvenliğini güçlendirme önerileri sundu.
CVE ve Açıklamaları
CVE-2026-96951
yüksek riski bulunan ve KEV listesinde yer alan istismar edilen açık
CVE-2026-XXXX
bilinmiyor
CVE-2026-YYYY
bilinmiyor
CVE-2026-ZZZZ
bilinmiyor
CVE-2026-53562
bilinmiyor
CVE-2026-53563
bilinmiyor
CVE ve Açıklamaları
CVE-2026-53564
bilinmiyor
CVE-2026-79610
bilinmiyor
CVE-2026-102700
bilinmiyor
CVE-2026-102701
bilinmiyor
CVE-2026-58280
bilinmiyor
CVE-2026-66822
bilinmiyor
CVE ve Açıklamaları
CVE-2026-69651
bilinmiyor
CVE-2026-70161
bilinmiyor
CVE-2026-70165
bilinmiyor
CVE-2026-70174
bilinmiyor
CVE-2026-70190
bilinmiyor
CVE-2026-70197
bilinmiyor
CVE ve Açıklamaları
CVE-2026-83520
bilinmiyor
CVE-2026-84008
bilinmiyor