Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 313 kayıt listeleniyor.

313
Kayıt
12
Bu sayfa
1124
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt cybersecurity/other ai cybersecurity vulnerability/apt/hacking/malware/cyberwar/other malware/cyberwar/other apt/malware cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai security privacy cybercrime cryptocurrency iot
Öne çıkan haberler
Perakende Zirvesi Siber Tehditlerini Çözümlemek
cyberwar/other 78

Perakende Zirvesi Siber Tehditlerini Çözümlemek

Perakende sezonunda karşılaşılabilecek siber tehditler analiz ediliyor; ransomware ve AI saldırıları dahil, operasyon savunması ve müşteri güveni için öneriler paylaşılıyor.

28.10.2026 21:00 Unit 42 US
SOC'iniz AI Ajanları İçin Hazır mı? Dağıtımdan Önce Olgunluk Kontrolü
cyberwar/other 72

SOC'iniz AI Ajanları İçin Hazır mı? Dağıtımdan Önce Olgunluk Kontrolü

Haber, güvenlik ekiplerinin yapay zekayı günlük olarak kullanma yaygınlığı ve SOC hazırlıklarının değerlendirilmesini ele alıyor; AI tabanlı güvenlik operasyonlarının olgunluk kontrolleri ön plana çıkıyor.

02.11.2026 14:30 The Hacker News US
NIK C2: Yapay Zeka Destekli Yeni Komut-Kontrol Çerçevesi
cyberwar/other 72

NIK C2: Yapay Zeka Destekli Yeni Komut-Kontrol Çerçevesi

Yeni AI destekli NIK C2 komuta-kontrol çerçevesi keşfedildi; siber tehdit öğelerinin operasyonel kapasitesini artırma potansiyeli bulunuyor.

29.10.2026 13:00 Cisco Talos Intelligence Group US
Cisco, Hack Davranışlarını Tespit Etmek İçin AI Ajanlarını İzlemeye Yönelik Açık Kaynaklı Araç Duyurdu
cyberwar/other 72

Cisco, Hack Davranışlarını Tespit Etmek İçin AI Ajanlarını İzlemeye Yönelik Açık Kaynaklı Araç Duyurdu

Cisco'nun Project Quarry projesi, AI ajanlarının siber saldırı süreçlerindeki davranışlarını tespit etmeye odaklanan açık kaynaklı bir araç sunuyor; güvenlik operasyonlarını desteklemek için ortak bir değerlendirme dili geliştirilmesi hedefleniyor.

28.10.2026 15:00 The Register Security GB
Çin’in Pasifik alt-deniz kablolarında gözlem yapması, Büyük Teknoloji için riskleri artırıyor
cyberwar/other 72

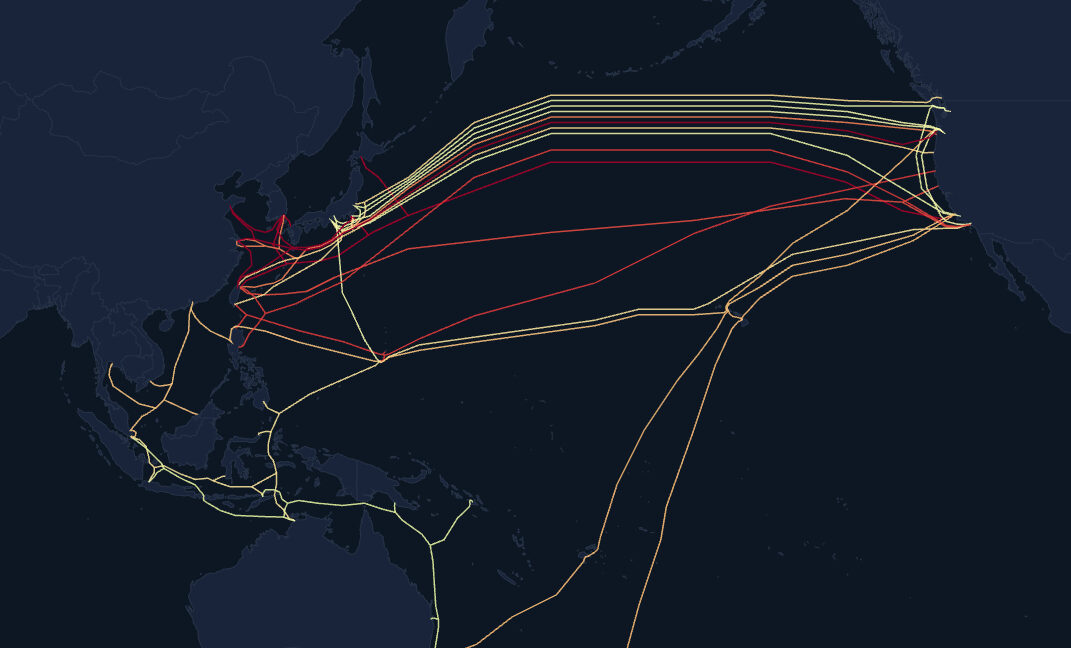
Çin’in Pasifik alt-deniz kablolarında gözlem yapması, Büyük Teknoloji için riskleri artırıyor

China’nın çevrelediği siber/ fiziki tehditler nedeniyle Pasifik altındaki denizaltı kablolarının güvenlik riski arttı; Google ve Meta gibi şirketler etkilenen aktörler arasında öne çıkıyor.

28.10.2026 14:00 Ars Technica US
Güvenlik Tasarımı ve Siber Immünite Prensiplerinin AI Sistemlerini Korumaya Uygulanması | Kaspersky Resmi Blogu
cyberwar/other 68

Güvenlik Tasarımı ve Siber Immünite Prensiplerinin AI Sistemlerini Korumaya Uygulanması | Kaspersky Resmi Blogu

Bu haber, güvenli tasarım ve siber immünite prensiplerinin AI sistemleri için uygulanmasını ele alıyor; AI güvenliği ve entegre güvenlik mimarileri üzerinde odaklanıyor.

29.10.2026 16:07 Kaspersky Daily RU
Opera artık tarayıcınızda yerel olarak AI çalıştıracak – bunun neden bir oyun değiştirici olduğunu ve nasıl deneyebilirsiniz
cyberwar/other 68

Opera artık tarayıcınızda yerel olarak AI çalıştıracak – bunun neden bir oyun değiştirici olduğunu ve nasıl deneyebilirsiniz

Opera'nın tarayıcı içinde yerel AI desteğini kullanıma sunması, veri gizliliği ve güvenlik üzerinde önemli etkiler yaratabilir. WebAI standardı ile kullanıcı verileri cihaz üzerinde işlenebilecek.

28.10.2026 19:10 ZDNet Security US
Şifrelerinizi AI ajanlarıyla paylaşmayın: Bank of America müşterilerine uyarı
cyberwar/other 65

Şifrelerinizi AI ajanlarıyla paylaşmayın: Bank of America müşterilerine uyarı

Bank of America, müşterilerini şifrelerini yapay zeka ajanlarıyla paylaşmamaları konusunda uyarıyor; finansal kurumlar üçüncü taraf AI erişimini sınırlayarak güvenliği güçlendirmeye çalışıyor.

29.10.2026 18:36 ZDNet Security US
Saldırganların İzlediği Yollar: Sıradan Tespitlerin Ötesinde
cyberwar/other 68

Saldırganların İzlediği Yollar: Sıradan Tespitlerin Ötesinde

NDR ve ağ verileri, uyarıları bir araya getirerek saldırıların başlatılma ve ilerleyişini izlemek için kritik bir bağ sağlar; SOC ekipleri bu akışa odaklanmalı.

26.10.2026 14:23 The Hacker News US
cyberwar/other 62

Huijatuille rahat heti takaisin? Pankit äimän käkenä

EU kararları dolandırıcılıkta tazminat ve kullanıcı hesap güvenliği konularını etkileyebilir; Fin bankaları yeni uygulamalara adapte oluyor. Karar, kullanıcı hesap bilgileri güvenliği ve hızlı iade süreçlerini yeniden değerlendiriyor.

26.10.2026 06:00 NCSC-FI News FI
phishing banking_security compliance
cyberwar/other 78

Eski Unit 8200 Görevlileri, Agentic SecOps Startup Mave İçin 34 Milyon Dolar Topladı

Unit 8200 kökenli yöneticiler tarafından kurulan Mave, güvenlik olaylarını incelemek için AI ajanları kullanıyor; 34 milyon dolar yatırım elde etti.

25.10.2026 14:00 SecurityWeek US
cybersecurity malware ai
cyberwar/other 72

Danimarka üniversiteleri siber saldırıya uğradı

Danimarka-syvrihyökkäys: Kööpenhaminan ja Aarhusin yliopistot ovat joutuneet kyberhyökkäyksen kohteiksi, paljastaen yli puoli miljoonaa henkilötietoa; tilanne on saatu hallintaan ja viranomaiset seuraavat kehitystä.

25.10.2026 06:00 NCSC-FI News FI
siber güvenlik arayüz/BT bilgi güvenliği
cyberwar/other 72

Yapay Zekanın Zafiyet Keşfi ve İstismarı Üzerindeki Riskler ve Etkileri

AI’nin zafiyet keşif ve istismar gücünü artırmasıyla ilgili riskler ve etkiler kategorilere ayrılarak, uygulanabilirlik ve olası sonuçlar ele alınıyor.

23.10.2026 05:00 NCSC-FI News FI
siber güvenlik malware ai güvenlik
cyberwar/other 72

Makine Hızında Saldırılar için Makine Hızında Tespit ve Müdahale Gereklidir

Saldırganlar dakikalar içinde kimlik bilgilerini çalabilir ve veri sızıntısına başlayabilir; bu nedenle hızlı tespit ve otomatik containment gereklidir; örnek olarak çalıntı tokenlar ve MFA phishing gösteriliyor.

22.10.2026 17:02 BleepingComputer US
siber güvenlik malware phishing
Daha Fazla Web Sitesi Kapatılmasına Hazırlık - Ancak İnsan Hatası Gerçek Suçlu

Daha Fazla Web Sitesi Kapatılmasına Hazırlık - Ancak İnsan Hatası Gerçek Suçlu

22.10.2026 16:46 68
Herkesin Sahibi Olmadığı AI Ajanı: Yeni İç Tehditiniz Üzerine Uzman Web Seminerini İzleyin

Herkesin Sahibi Olmadığı AI Ajanı: Yeni İç Tehditiniz Üzerine Uzman Web Seminerini İzleyin

22.10.2026 14:45 68
cyberwar/other 70

Meta, Facebook'ta Mahremiyeti Yanıltmaktan New Mexico'ya 25 Milyar Dolar Ödemek Zorunda

Meta'nın kullanıcı mahremiyeti iddiaları nedeniyle New Mexico'ya 25 milyar dolarlık yaptırım kararına ilişkin gelişme.

22.10.2026 10:26 SecurityWeek US
privacy tech-policy regulation
cyberwar/other 65

ISC Stormcast Perşembe Özeti, 22 Ekim 2026

ISC Stormcast by SANS ISC Diary: güvenlik güncellemeleri ve tehdit görünümü hakkında bilgi paylaşımı yapan günlük podcast özeti.

22.10.2026 05:00 SANS ISC Diary US
siber güvenlik güvenlik güncellemeleri tehdit istihbaratı
cyberwar/other 78

Asymptote Labs, AI Ajanı Çalışma Zamanı Güvenliği İçin 5.5 Milyon Dolar Tohum Yatırımı Topladı

Asymptote Labs, Beacon AI ajanı çalışma zamanı güvenliği platformunu geliştirmek üzere 5.5M tohum yatırımını duyurdu; bu gelişme yapay zeka güvenliği ve runtime güvenliği alanında yatırım ilgi ve pazar büyümesini işaret ediyor.

21.10.2026 16:17 SecurityWeek US
malware ai_security runtime_security
NVIDIA, AI ajanlarını güvenli kılmak için OpenShell'i kullanıyor
cyberwar/other 62

NVIDIA, AI ajanlarını güvenli kılmak için OpenShell'i kullanıyor

NVIDIA, OpenShell ile AI ajanlarının güvenliğini artırmayı amaçlayan bir yaklaşımı benimsedi; ajanların çalışma özgürlüğünü güvenli sınırlamalara bağlama çabası öne çıkıyor.

21.10.2026 14:30 The Register Security GB
siber güvenlik malware ai güvenliği
1 2 3 4 5 ... 27
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-11-03
Son 24 saatte yüksek etkili vakalarda kimlik doğrulama açığı ve LXD/MicroCloud üzerinde cluster kontrolünü hedefleyen bulgular öne çıkıyor. CVE-2026-112816 kritik bir kimlik doğrulama açığı olarak değerlendiriliyor ve LXD ile MicroCloud ortamlarında yetkisiz erişim ile cluster takeover riski yaratıyor. Langflow’da iki kritik güvenlik açığı uzaktan kod yürütme ve kimlik doğrulama atlatma potansiyeli sunuyor ve sadece sürüm 1.13.0’da kapatılıyor. XCPE Android TV botnet’in varlığı, varlık tabanlı zararlı yazılım yayılımı ve üretici sorumluluğu konularını gündeme getiriyor. Binance’e yönelik büyük ölçekli saldırı raporları tehdit zekasıyla öne çıkan önemli göstergeler olarak değerlendiriliyor. Genel olarak tedarik zinciri ve IoT güvenliği ile uyumlu güncellemelerin ivmesi kritik rol oynuyor. Böyle vakalarda hızlı güncelleme, uç nokta güvenliği ve güvenli konfigürasyonlar zorunlu hale geliyor.
Toplam Haber: 60
Yüksek Önem: 3
IOC/CVE: 9
Öne Çıkanlar
• CVE-2026-112816 kritik kimlik doğrulama açığı LXD ve MicroCloud üzerinde cluster takeover riski yaratıyor.
• Langflow’da iki kritik açıklık uzaktan kod yürütme ve kimlik doğrulama atlatma imkanı sunuyor; sadece 1.13.0 sürümü güvenliği sağlıyor.
• XCPE Android TV botneti 1.3 milyon cihazı etkileyerek gelir elde etmek amacıyla kötüye kullanılmış.
• Binance’e yönelik büyük ölçekli saldırı, iç altyapı istismarlarıyla yaklaşık 6.3 milyar değeri çalınmış olabilir.
• Sertifika zinciri doğrulama hataları nedeniyle LXD/OpenStack benzeri ortamlarda yükseltme gereksinimi dikkat çekiyor.
CVE ve Açıklamaları
CVE-2026-112816
kısa etki
CVE-2026-XXXX
kısa etki
CVE-2026-120135
kısa etki
CVE-202X-XXXX
kısa etki
-
kısa etki