Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 313 kayıt listeleniyor.

313
Kayıt
12
Bu sayfa
1123
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt cybersecurity/other ai cybersecurity vulnerability/apt/hacking/malware/cyberwar/other malware/cyberwar/other apt/malware cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai security privacy cybercrime cryptocurrency iot
Öne çıkan haberler
Perakende Zirvesi Siber Tehditlerini Çözümlemek
cyberwar/other 78

Perakende Zirvesi Siber Tehditlerini Çözümlemek

Perakende sezonunda karşılaşılabilecek siber tehditler analiz ediliyor; ransomware ve AI saldırıları dahil, operasyon savunması ve müşteri güveni için öneriler paylaşılıyor.

28.10.2026 21:00 Unit 42 US
SOC'iniz AI Ajanları İçin Hazır mı? Dağıtımdan Önce Olgunluk Kontrolü
cyberwar/other 72

SOC'iniz AI Ajanları İçin Hazır mı? Dağıtımdan Önce Olgunluk Kontrolü

Haber, güvenlik ekiplerinin yapay zekayı günlük olarak kullanma yaygınlığı ve SOC hazırlıklarının değerlendirilmesini ele alıyor; AI tabanlı güvenlik operasyonlarının olgunluk kontrolleri ön plana çıkıyor.

02.11.2026 14:30 The Hacker News US
NIK C2: Yapay Zeka Destekli Yeni Komut-Kontrol Çerçevesi
cyberwar/other 72

NIK C2: Yapay Zeka Destekli Yeni Komut-Kontrol Çerçevesi

Yeni AI destekli NIK C2 komuta-kontrol çerçevesi keşfedildi; siber tehdit öğelerinin operasyonel kapasitesini artırma potansiyeli bulunuyor.

29.10.2026 13:00 Cisco Talos Intelligence Group US
Cisco, Hack Davranışlarını Tespit Etmek İçin AI Ajanlarını İzlemeye Yönelik Açık Kaynaklı Araç Duyurdu
cyberwar/other 72

Cisco, Hack Davranışlarını Tespit Etmek İçin AI Ajanlarını İzlemeye Yönelik Açık Kaynaklı Araç Duyurdu

Cisco'nun Project Quarry projesi, AI ajanlarının siber saldırı süreçlerindeki davranışlarını tespit etmeye odaklanan açık kaynaklı bir araç sunuyor; güvenlik operasyonlarını desteklemek için ortak bir değerlendirme dili geliştirilmesi hedefleniyor.

28.10.2026 15:00 The Register Security GB
Çin’in Pasifik alt-deniz kablolarında gözlem yapması, Büyük Teknoloji için riskleri artırıyor
cyberwar/other 72

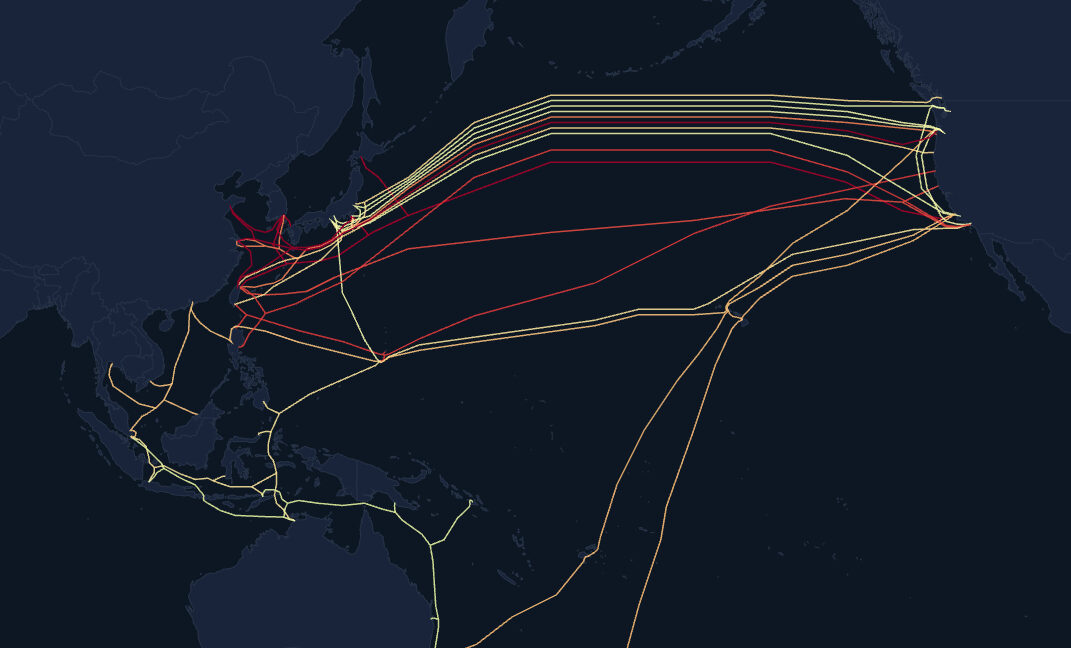
Çin’in Pasifik alt-deniz kablolarında gözlem yapması, Büyük Teknoloji için riskleri artırıyor

China’nın çevrelediği siber/ fiziki tehditler nedeniyle Pasifik altındaki denizaltı kablolarının güvenlik riski arttı; Google ve Meta gibi şirketler etkilenen aktörler arasında öne çıkıyor.

28.10.2026 14:00 Ars Technica US
Güvenlik Tasarımı ve Siber Immünite Prensiplerinin AI Sistemlerini Korumaya Uygulanması | Kaspersky Resmi Blogu
cyberwar/other 68

Güvenlik Tasarımı ve Siber Immünite Prensiplerinin AI Sistemlerini Korumaya Uygulanması | Kaspersky Resmi Blogu

Bu haber, güvenli tasarım ve siber immünite prensiplerinin AI sistemleri için uygulanmasını ele alıyor; AI güvenliği ve entegre güvenlik mimarileri üzerinde odaklanıyor.

29.10.2026 16:07 Kaspersky Daily RU
Opera artık tarayıcınızda yerel olarak AI çalıştıracak – bunun neden bir oyun değiştirici olduğunu ve nasıl deneyebilirsiniz
cyberwar/other 68

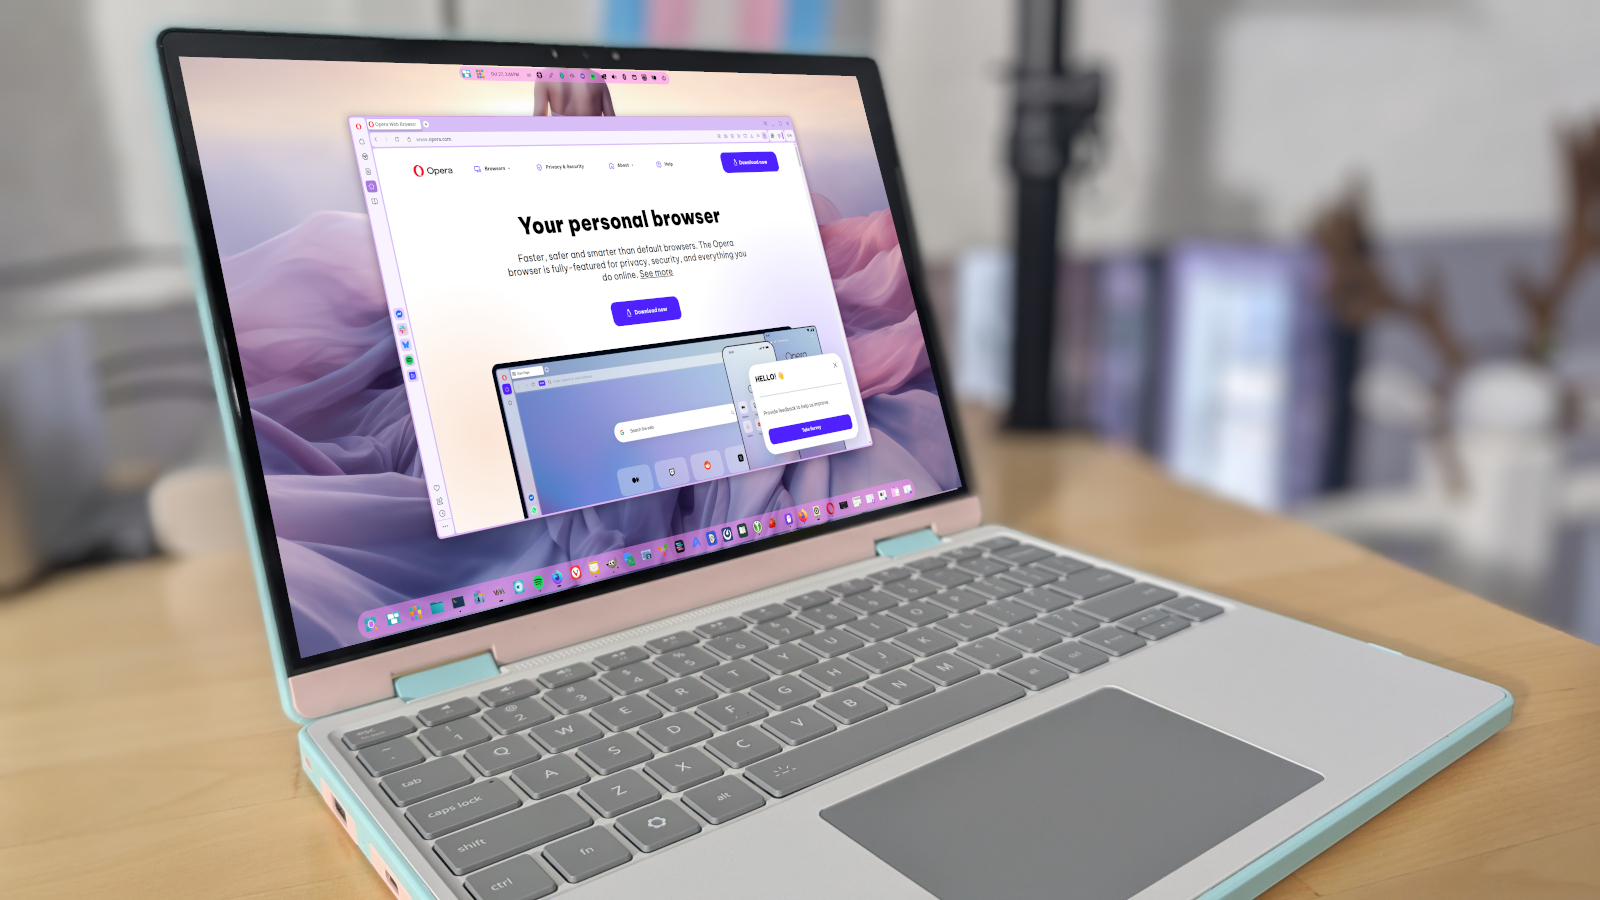
Opera artık tarayıcınızda yerel olarak AI çalıştıracak – bunun neden bir oyun değiştirici olduğunu ve nasıl deneyebilirsiniz

Opera'nın tarayıcı içinde yerel AI desteğini kullanıma sunması, veri gizliliği ve güvenlik üzerinde önemli etkiler yaratabilir. WebAI standardı ile kullanıcı verileri cihaz üzerinde işlenebilecek.

28.10.2026 19:10 ZDNet Security US
Şifrelerinizi AI ajanlarıyla paylaşmayın: Bank of America müşterilerine uyarı
cyberwar/other 65

Şifrelerinizi AI ajanlarıyla paylaşmayın: Bank of America müşterilerine uyarı

Bank of America, müşterilerini şifrelerini yapay zeka ajanlarıyla paylaşmamaları konusunda uyarıyor; finansal kurumlar üçüncü taraf AI erişimini sınırlayarak güvenliği güçlendirmeye çalışıyor.

29.10.2026 18:36 ZDNet Security US
cyberwar/other 65

ChatGPT Work now can sign into your web accounts without you—should you let it?

ChatGPT Work'un kullanıcı etkileşimi olmadan web hesaplarına oturum açabildiği iddiası, gizlilik ve güvenlik açısından önemli risklere işaret ediyor. Kullanıcılar hangi durumlarda yetkilendirme yapılacağını ve oturum yönetimini dikkatle gözden geçirmeli.

27.08.2026 15:43 ZDNet Security US
siber güvenlik privacy authentication
Avustralya’da Alleged TeamPCP Şüphelileri Büyük Tedarik Zinciri Saldırılarıyla İlgili Suçlandı
cyberwar/other 72

Avustralya’da Alleged TeamPCP Şüphelileri Büyük Tedarik Zinciri Saldırılarıyla İlgili Suçlandı

TeamPCP adlı grubun, Trivy, Checkmarx KICS ve LiteLLM hedefli büyük çaplı siber saldırılarla ilişkilendirildiği iddia ediliyor; iki kişi hakkında Avustralya’da suçlamalar var.

27.08.2026 14:56 The Hacker News US
Güvenlik Operasyonlarında 2026’da Yapay Zekanın Durumu

Güvenlik Operasyonlarında 2026’da Yapay Zekanın Durumu

27.08.2026 14:30 72
Nuisance-call blocker fined £190k for being a nuisance caller

Nuisance-call blocker fined £190k for being a nuisance caller

27.08.2026 14:04 62
cyberwar/other 65

Yapay Zeka Tabanlı Güvenliğin Geleceği Tam Veriye Bağlı

Yapay zeka ile güvenlik yaklaşımının başarısı için mevcut loglar ve olay verilerinin ötesinde tam veriye ihtiyaç vardır; verinin kayıplar içerdiği ve güvenlik çıktılarını etkilediği belirtiliyor.

27.08.2026 13:00 SecurityWeek US
siber güvenlik malware ai güvenlik
cyberwar/other 72

OpenAI Rus ChatGPT hesaplarını, örtülü etki operasyonunu desteklemek amacıyla engelledi

Bir bilgisayar güvenliği operatörü olarak, sahte ChatGPT hesaplarının kullanıldığı ve pro-Rusça narratifleri yaymayı hedefleyen örtülü etki operasyonlarının tespiti ve engellenmesi gelişmesi olarak özetlenebilir.

27.08.2026 07:39 Security Affairs IT
cybersecurity malware information_warfare
cyberwar/other 78

CISA Kırmızı Takımda İki Kritik Altyapı Kuruluşu Tamamen Ele Geçirildi

CISA, iki kritik altyapı kuruluşunda tam kompozisyonel kırılma vakalarını içeren kırmızı takım denetimlerini bildirdi; birinin olayları anında izole ettiği, diğerinin ise sızmayı tespit edemediği ortaya çıktı; bulut ortamları da etkilenmiş durumda.

27.08.2026 02:20 Security Affairs IT
cybersecurity malware critical-infrastructure
CISA Red Team İki Kritik Altyapıyı Ele Geçirdi, Biri Hiç Tespit Edilemedi
cyberwar/other 72

CISA Red Team İki Kritik Altyapıyı Ele Geçirdi, Biri Hiç Tespit Edilemedi

CISA, iki kritik altyapı kuruluşuna yönelik red team denetimlerinin sonuçlarını açıkladı; domain seviyesinde tamamen ele geçirilen iki hedefte savunma sonuçları farklılık gösterdi.

26.08.2026 16:07 The Hacker News US
siber güvenlik red team kritik altyapı
Bir Kuyruk Olmadan SOC: Uyarı Gecikmesinden AI Hipotez Motoruna
cyberwar/other 72

Bir Kuyruk Olmadan SOC: Uyarı Gecikmesinden AI Hipotez Motoruna

SOC süreçlerinde uyarı kuyruğu nedeniyle analiz süreci tıkanırken, AI tabanlı hipotez motorlarının bu akışı optimize etme potansiyeli tartışılıyor. Haber, güvenlik operasyon merkezlerinin verimliliğini artırmak için otomasyon ve yapay zeka çözümlerinin önemine işaret ediyor.

26.08.2026 14:36 The Hacker News US
siber güvenlik SOC AI
Seçim Yaparken Rekabet Halinde Modeller: AI SOC İçin Modelleri Seçmek İçin Dengeli Bir Yaklaşım
cyberwar/other 72

Seçim Yaparken Rekabet Halinde Modeller: AI SOC İçin Modelleri Seçmek İçin Dengeli Bir Yaklaşım

Güvenlik operasyon merkezi (SOC) ve dijital adli olay müdahalesi (DFIR) için modellerin seçimi karmaşık bir süreçtir; uygun kriterlerle yaklaşım belirlemek güvenliği artırır.

26.08.2026 13:00 Cisco Talos Intelligence Group US
siber güvenlik ağ güvenliği sinyal analiz
INTERPOL Operasyonu Jackal IV: 58 Tutuklama, Küresel Siber Dolandırıcılık Baskınında 263 Şüpheli Belirlendi
cyberwar/other 72

INTERPOL Operasyonu Jackal IV: 58 Tutuklama, Küresel Siber Dolandırıcılık Baskınında 263 Şüpheli Belirlendi

INTERPOL Jackal IV operasyonu, Batı Afrika kriminel ağlarına karşı küresel bir siber suç operasyonu olup 58 tutuklama ve 263 şüpheli tespit edilmesini sağladı.

26.08.2026 10:54 The Hacker News US
cybercrime lawenforcement interpol
cyberwar/other 62

Araştırmacılar, OpenAI’nin kısıtlı siber programına erişimlerinin kısıtlandığını iddia ediyor

Araştırmacılar, OpenAI’nin TAC programına erişimlerinin geri alındığını iddia ediyor; program, onaylı kullanıcılara daha az kısıtlama ile model kullanımı sağlıyordu ve bu durum güvenlik ve güvenilirlik tartışmalarını tetikliyor.

19.08.2026 21:46 TechCrunch Security US
cybersecurity malware ai_security
1 ... 24 25 26 27
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-11-03
Son 24 saatte yüksek etkili vakalarda kimlik doğrulama açığı ve LXD/MicroCloud üzerinde cluster kontrolünü hedefleyen bulgular öne çıkıyor. CVE-2026-112816 kritik bir kimlik doğrulama açığı olarak değerlendiriliyor ve LXD ile MicroCloud ortamlarında yetkisiz erişim ile cluster takeover riski yaratıyor. Langflow’da iki kritik güvenlik açığı uzaktan kod yürütme ve kimlik doğrulama atlatma potansiyeli sunuyor ve sadece sürüm 1.13.0’da kapatılıyor. XCPE Android TV botnet’in varlığı, varlık tabanlı zararlı yazılım yayılımı ve üretici sorumluluğu konularını gündeme getiriyor. Binance’e yönelik büyük ölçekli saldırı raporları tehdit zekasıyla öne çıkan önemli göstergeler olarak değerlendiriliyor. Genel olarak tedarik zinciri ve IoT güvenliği ile uyumlu güncellemelerin ivmesi kritik rol oynuyor. Böyle vakalarda hızlı güncelleme, uç nokta güvenliği ve güvenli konfigürasyonlar zorunlu hale geliyor.
Toplam Haber: 60
Yüksek Önem: 3
IOC/CVE: 9
Öne Çıkanlar
• CVE-2026-112816 kritik kimlik doğrulama açığı LXD ve MicroCloud üzerinde cluster takeover riski yaratıyor.
• Langflow’da iki kritik açıklık uzaktan kod yürütme ve kimlik doğrulama atlatma imkanı sunuyor; sadece 1.13.0 sürümü güvenliği sağlıyor.
• XCPE Android TV botneti 1.3 milyon cihazı etkileyerek gelir elde etmek amacıyla kötüye kullanılmış.
• Binance’e yönelik büyük ölçekli saldırı, iç altyapı istismarlarıyla yaklaşık 6.3 milyar değeri çalınmış olabilir.
• Sertifika zinciri doğrulama hataları nedeniyle LXD/OpenStack benzeri ortamlarda yükseltme gereksinimi dikkat çekiyor.
CVE ve Açıklamaları
CVE-2026-112816
kısa etki
CVE-2026-XXXX
kısa etki
CVE-2026-120135
kısa etki
CVE-202X-XXXX
kısa etki
-
kısa etki