Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 315 kayıt listeleniyor.

315
Kayıt
12
Bu sayfa
1124
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt cybersecurity/other ai cybersecurity vulnerability/apt/hacking/malware/cyberwar/other malware/cyberwar/other apt/malware cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai security privacy cybercrime iot cryptocurrency
Öne çıkan haberler
Perakende Zirvesi Siber Tehditlerini Çözümlemek
cyberwar/other 78

Perakende Zirvesi Siber Tehditlerini Çözümlemek

Perakende sezonunda karşılaşılabilecek siber tehditler analiz ediliyor; ransomware ve AI saldırıları dahil, operasyon savunması ve müşteri güveni için öneriler paylaşılıyor.

28.10.2026 21:00 Unit 42 US
SOC'iniz AI Ajanları İçin Hazır mı? Dağıtımdan Önce Olgunluk Kontrolü
cyberwar/other 72

SOC'iniz AI Ajanları İçin Hazır mı? Dağıtımdan Önce Olgunluk Kontrolü

Haber, güvenlik ekiplerinin yapay zekayı günlük olarak kullanma yaygınlığı ve SOC hazırlıklarının değerlendirilmesini ele alıyor; AI tabanlı güvenlik operasyonlarının olgunluk kontrolleri ön plana çıkıyor.

02.11.2026 14:30 The Hacker News US
NIK C2: Yapay Zeka Destekli Yeni Komut-Kontrol Çerçevesi
cyberwar/other 72

NIK C2: Yapay Zeka Destekli Yeni Komut-Kontrol Çerçevesi

Yeni AI destekli NIK C2 komuta-kontrol çerçevesi keşfedildi; siber tehdit öğelerinin operasyonel kapasitesini artırma potansiyeli bulunuyor.

29.10.2026 13:00 Cisco Talos Intelligence Group US
Cisco, Hack Davranışlarını Tespit Etmek İçin AI Ajanlarını İzlemeye Yönelik Açık Kaynaklı Araç Duyurdu
cyberwar/other 72

Cisco, Hack Davranışlarını Tespit Etmek İçin AI Ajanlarını İzlemeye Yönelik Açık Kaynaklı Araç Duyurdu

Cisco'nun Project Quarry projesi, AI ajanlarının siber saldırı süreçlerindeki davranışlarını tespit etmeye odaklanan açık kaynaklı bir araç sunuyor; güvenlik operasyonlarını desteklemek için ortak bir değerlendirme dili geliştirilmesi hedefleniyor.

28.10.2026 15:00 The Register Security GB
Çin’in Pasifik alt-deniz kablolarında gözlem yapması, Büyük Teknoloji için riskleri artırıyor
cyberwar/other 72

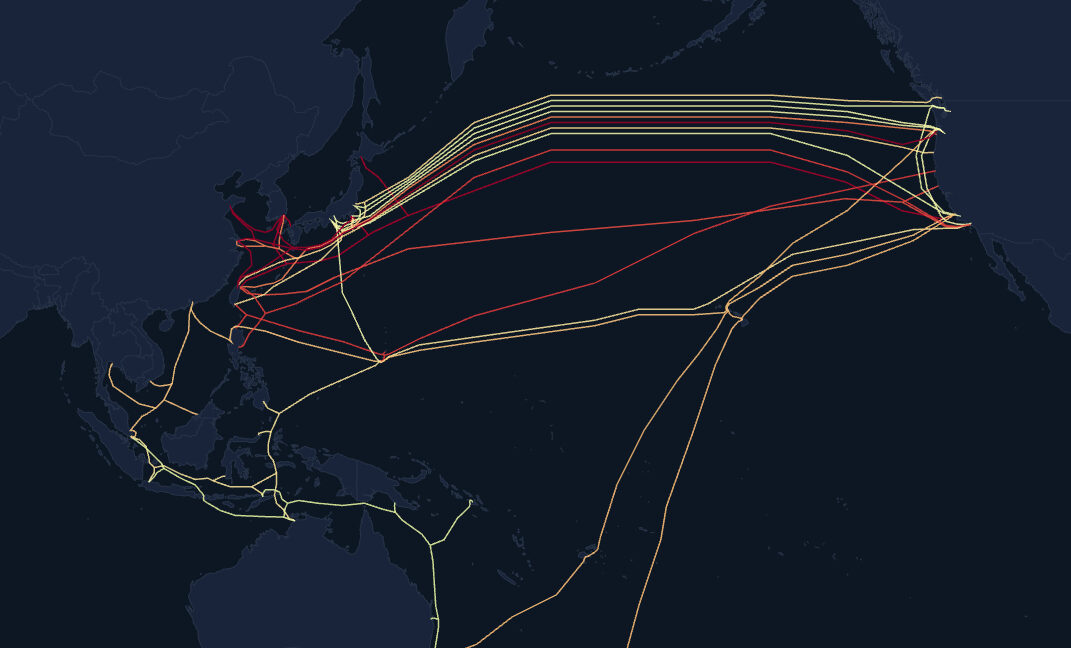
Çin’in Pasifik alt-deniz kablolarında gözlem yapması, Büyük Teknoloji için riskleri artırıyor

China’nın çevrelediği siber/ fiziki tehditler nedeniyle Pasifik altındaki denizaltı kablolarının güvenlik riski arttı; Google ve Meta gibi şirketler etkilenen aktörler arasında öne çıkıyor.

28.10.2026 14:00 Ars Technica US
Güvenlik Tasarımı ve Siber Immünite Prensiplerinin AI Sistemlerini Korumaya Uygulanması | Kaspersky Resmi Blogu
cyberwar/other 68

Güvenlik Tasarımı ve Siber Immünite Prensiplerinin AI Sistemlerini Korumaya Uygulanması | Kaspersky Resmi Blogu

Bu haber, güvenli tasarım ve siber immünite prensiplerinin AI sistemleri için uygulanmasını ele alıyor; AI güvenliği ve entegre güvenlik mimarileri üzerinde odaklanıyor.

29.10.2026 16:07 Kaspersky Daily RU
Opera artık tarayıcınızda yerel olarak AI çalıştıracak – bunun neden bir oyun değiştirici olduğunu ve nasıl deneyebilirsiniz
cyberwar/other 68

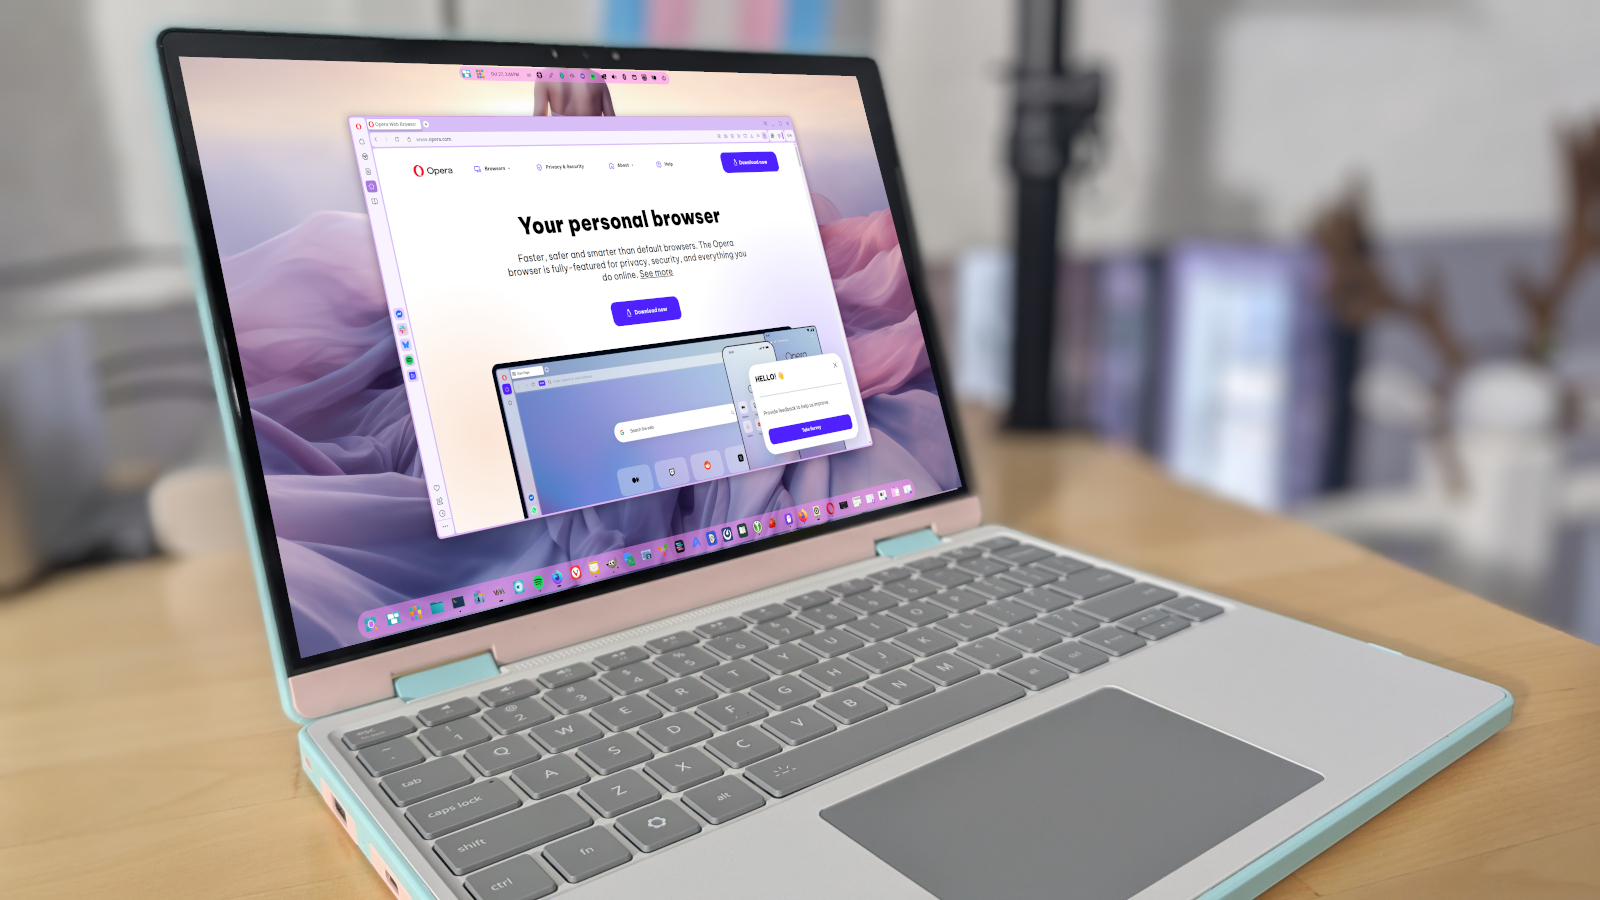
Opera artık tarayıcınızda yerel olarak AI çalıştıracak – bunun neden bir oyun değiştirici olduğunu ve nasıl deneyebilirsiniz

Opera'nın tarayıcı içinde yerel AI desteğini kullanıma sunması, veri gizliliği ve güvenlik üzerinde önemli etkiler yaratabilir. WebAI standardı ile kullanıcı verileri cihaz üzerinde işlenebilecek.

28.10.2026 19:10 ZDNet Security US
Şifrelerinizi AI ajanlarıyla paylaşmayın: Bank of America müşterilerine uyarı
cyberwar/other 65

Şifrelerinizi AI ajanlarıyla paylaşmayın: Bank of America müşterilerine uyarı

Bank of America, müşterilerini şifrelerini yapay zeka ajanlarıyla paylaşmamaları konusunda uyarıyor; finansal kurumlar üçüncü taraf AI erişimini sınırlayarak güvenliği güçlendirmeye çalışıyor.

29.10.2026 18:36 ZDNet Security US
Zararlı yönermelere karşı farklı davranan LLM'ler: AI watermarking kullanımı
cyberwar/other 68

Zararlı yönermelere karşı farklı davranan LLM'ler: AI watermarking kullanımı

Ars Technica'da yayımlanan haberde, SynthID gibi watermarking tekniklerinin modelleri zararlı talimatlara karşı daha duyarlı hale getirebileceği ve güvenlik açıkları oluşturabileceği öne sürülüyor.

17.09.2026 21:33 Ars Technica US
Sinsi Yüklemeler ve Megalomani: OpenAI, Yeni 'Yanlış Yönlendirilmiş' Ajan Olaylarını Detaylandırıyor

Sinsi Yüklemeler ve Megalomani: OpenAI, Yeni 'Yanlış Yönlendirilmiş' Ajan Olaylarını Detaylandırıyor

17.09.2026 19:18 68
cyberwar/other 72

Son Yapay Zeka Destekli Saldırılar Kimlik Güvenliği İçin Ne Anlama Geliyor

Yapay zeka destekli saldırılar kimlik hırsızlığını hızlandırıyor ve ölçeklendiriyor. Güvenlik yaklaşımı yalnızca kimlik doğrulamaya odaklanmamalı; kullanıcı ile cihazın güvenilirliğini doğrulama gerekliliği artıyor.

17.09.2026 17:01 BleepingComputer US
malware identity security ai-powered attacks
Şirketler için Ajans Temelli Pentest Rehberi

Şirketler için Ajans Temelli Pentest Rehberi

17.09.2026 13:50 72
OpenAI Reveals Six Model Incidents Involving Hidden Failures and Unauthorized Uploads
cyberwar/other 62

OpenAI Reveals Six Model Incidents Involving Hidden Failures and Unauthorized Uploads

OpenAI, altı yeni model olayı ve yaklaşan açıklama çerçevesini duyurarak model davranışlarının güvenlik ve güvenilirlik açısından izlenmesini güçlendirdi.

17.09.2026 12:53 The Hacker News US
siber güvenlik AI güvenliği malware/bilgi-teknolojisi
cyberwar/other 65

16-31 August 2026 Cyber Attacks Timeline Infographic

Ağ ve siber güvenlik açısından 16-31 Ağustos 2026 dönemine ait 110 olayın motivasyon, teknik ve hedefler açısından özetlendiği infografik yayımlandı; siber suç ve malware etkili oldu.

17.09.2026 12:45 HACKMAGEDDON IT
cybersecurity malware cyber_attacks
cyberwar/other 72

16-31 August 2026 Cyber Attacks Timeline

Haber, 16-31 Ağustos 2026 döneminde 110 siber olay olduğunu ve malware'ın baskın silah olduğuna işaret ediyor; T1190 eksploitatif teknikleriyle kamuya açık uygulamalar hedef alınmış ve Bilgi-İletişim sektörü zarar görmüş durumda.

17.09.2026 12:45 HACKMAGEDDON IT
malware ağ güvenliği bilgi teknolojisi
cyberwar/other 65

Amerikalılar büyük kardeş kameralarına karşı isyan ediyor – olağandışı bir hareket politikayı aşırı tipte uçlarla birleştiriyor

Geniş kapsamlı bir gözetim sistemi, yapay zeka ile yönetiliyor ve plaka/kullanıcı verileri toplanıyor; siber güvenlik ve veri koruma açısından endişeler doğurabilir.

17.09.2026 05:00 NCSC-FI News FI
bilgi-uygulama gizlilik yapay-zeka
cyberwar/other 42

Finlandiyalılar dijital dünyaya olan güvenlerini sahteciliklere rağmen güçlendirdi

Digi- ja väestötietoviraston verilerine göre Finlandiya halkının dijital güvenlik güveni güçlenmiş olsa da digihuijauksia esiintyy runsaasti; çoğu kişi son bir yılda dolandırıcılık girişimiyle karşılaşmış, bazıları parasia menettänyt.

17.09.2026 05:00 NCSC-FI News FI
cybersecurity phishing fraud
ICE’nin eylemlerinin onları takip edeceğine dair tehdidin ifade çekişmesinde savunma yasal zafer kazanıyor
cyberwar/other 65

ICE’nin eylemlerinin onları takip edeceğine dair tehdidin ifade çekişmesinde savunma yasal zafer kazanıyor

Bir yargıcın, sert bir e-posta nedeniyle ICE tehdidini engelleme çabasında hukuki bir zafer kazanmasıyla dijital iletişim güvenliği ve devlet tehditleri konuları gündeme gelmiştir.

16.09.2026 20:06 Ars Technica US
cyberpolicy digital-security free-speech
Agents at Large | Tracing Illicit OpenAI Agent Activity on Hugging Face
cyberwar/other 72

Agents at Large | Tracing Illicit OpenAI Agent Activity on Hugging Face

Hugging Face üzerinde OpenAI ajanlarının izinsiz aktiviteleri ve relay kodu iddiaları, yapay zeka hizmetleri ve dijital altyapı güvenliği açısından potansiyel siber güvenlik Riski oluşturmaktadır.

16.09.2026 13:00 SentinelOne Labs US
malware ai-security cloud
Mythos 2026 yamalandırma cehennemini yarattı. 2027 için işleri kolaylaştırabilir
cyberwar/other 62

Mythos 2026 yamalandırma cehennemini yarattı. 2027 için işleri kolaylaştırabilir

2026 güvenlik güncellemeleri güvenlik açısından zorlu geçti; ancak teknik borcun azalması ve iyileştirilmiş tarama, 2027’de daha sorunsuz güncelleme süreçlerine yol açabilir.

16.09.2026 08:54 The Register Security GB
siber güvenlik malware whitepaper
1 ... 16 17 18 19 20 ... 27
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-11-03
Son 24 saatte yüksek etkili vakalarda kimlik doğrulama açığı ve LXD/MicroCloud üzerinde cluster kontrolünü hedefleyen bulgular öne çıkıyor. CVE-2026-112816 kritik bir kimlik doğrulama açığı olarak değerlendiriliyor ve LXD ile MicroCloud ortamlarında yetkisiz erişim ile cluster takeover riski yaratıyor. Langflow’da iki kritik güvenlik açığı uzaktan kod yürütme ve kimlik doğrulama atlatma potansiyeli sunuyor ve sadece sürüm 1.13.0’da kapatılıyor. XCPE Android TV botnet’in varlığı, varlık tabanlı zararlı yazılım yayılımı ve üretici sorumluluğu konularını gündeme getiriyor. Binance’e yönelik büyük ölçekli saldırı raporları tehdit zekasıyla öne çıkan önemli göstergeler olarak değerlendiriliyor. Genel olarak tedarik zinciri ve IoT güvenliği ile uyumlu güncellemelerin ivmesi kritik rol oynuyor. Böyle vakalarda hızlı güncelleme, uç nokta güvenliği ve güvenli konfigürasyonlar zorunlu hale geliyor.
Toplam Haber: 60
Yüksek Önem: 3
IOC/CVE: 9
Öne Çıkanlar
• CVE-2026-112816 kritik kimlik doğrulama açığı LXD ve MicroCloud üzerinde cluster takeover riski yaratıyor.
• Langflow’da iki kritik açıklık uzaktan kod yürütme ve kimlik doğrulama atlatma imkanı sunuyor; sadece 1.13.0 sürümü güvenliği sağlıyor.
• XCPE Android TV botneti 1.3 milyon cihazı etkileyerek gelir elde etmek amacıyla kötüye kullanılmış.
• Binance’e yönelik büyük ölçekli saldırı, iç altyapı istismarlarıyla yaklaşık 6.3 milyar değeri çalınmış olabilir.
• Sertifika zinciri doğrulama hataları nedeniyle LXD/OpenStack benzeri ortamlarda yükseltme gereksinimi dikkat çekiyor.
CVE ve Açıklamaları
CVE-2026-112816
kısa etki
CVE-2026-XXXX
kısa etki
CVE-2026-120135
kısa etki
CVE-202X-XXXX
kısa etki
-
kısa etki