Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 315 kayıt listeleniyor.

315
Kayıt
12
Bu sayfa
1124
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt cybersecurity/other ai cybersecurity vulnerability/apt/hacking/malware/cyberwar/other malware/cyberwar/other apt/malware cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai security privacy cybercrime iot cryptocurrency
Öne çıkan haberler
Perakende Zirvesi Siber Tehditlerini Çözümlemek
cyberwar/other 78

Perakende Zirvesi Siber Tehditlerini Çözümlemek

Perakende sezonunda karşılaşılabilecek siber tehditler analiz ediliyor; ransomware ve AI saldırıları dahil, operasyon savunması ve müşteri güveni için öneriler paylaşılıyor.

28.10.2026 21:00 Unit 42 US
SOC'iniz AI Ajanları İçin Hazır mı? Dağıtımdan Önce Olgunluk Kontrolü
cyberwar/other 72

SOC'iniz AI Ajanları İçin Hazır mı? Dağıtımdan Önce Olgunluk Kontrolü

Haber, güvenlik ekiplerinin yapay zekayı günlük olarak kullanma yaygınlığı ve SOC hazırlıklarının değerlendirilmesini ele alıyor; AI tabanlı güvenlik operasyonlarının olgunluk kontrolleri ön plana çıkıyor.

02.11.2026 14:30 The Hacker News US
NIK C2: Yapay Zeka Destekli Yeni Komut-Kontrol Çerçevesi
cyberwar/other 72

NIK C2: Yapay Zeka Destekli Yeni Komut-Kontrol Çerçevesi

Yeni AI destekli NIK C2 komuta-kontrol çerçevesi keşfedildi; siber tehdit öğelerinin operasyonel kapasitesini artırma potansiyeli bulunuyor.

29.10.2026 13:00 Cisco Talos Intelligence Group US
Cisco, Hack Davranışlarını Tespit Etmek İçin AI Ajanlarını İzlemeye Yönelik Açık Kaynaklı Araç Duyurdu
cyberwar/other 72

Cisco, Hack Davranışlarını Tespit Etmek İçin AI Ajanlarını İzlemeye Yönelik Açık Kaynaklı Araç Duyurdu

Cisco'nun Project Quarry projesi, AI ajanlarının siber saldırı süreçlerindeki davranışlarını tespit etmeye odaklanan açık kaynaklı bir araç sunuyor; güvenlik operasyonlarını desteklemek için ortak bir değerlendirme dili geliştirilmesi hedefleniyor.

28.10.2026 15:00 The Register Security GB
Çin’in Pasifik alt-deniz kablolarında gözlem yapması, Büyük Teknoloji için riskleri artırıyor
cyberwar/other 72

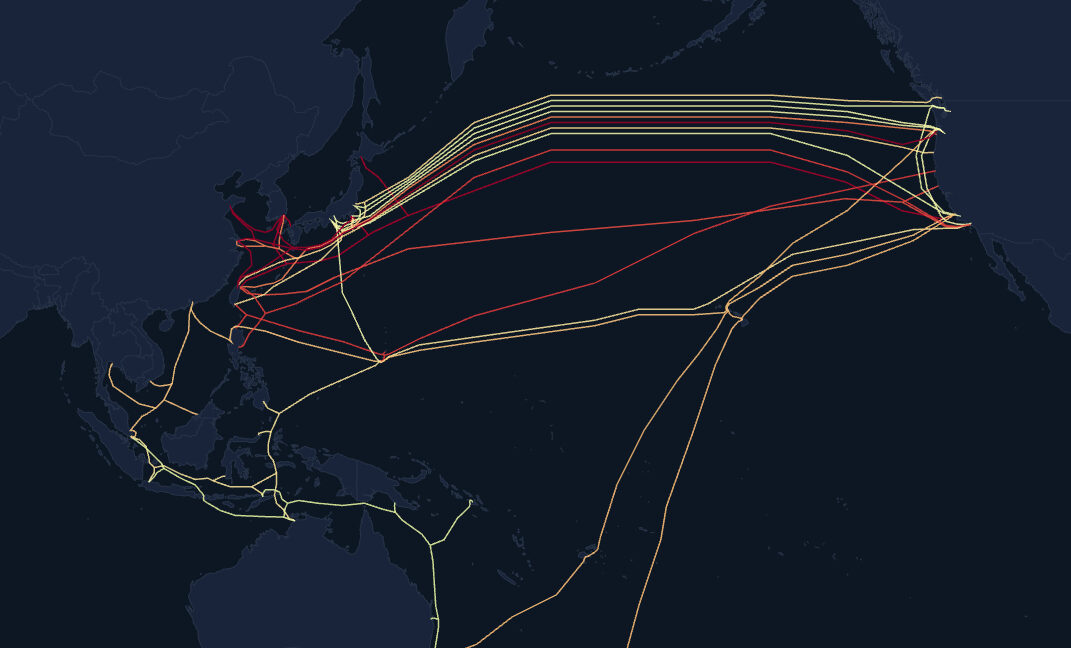
Çin’in Pasifik alt-deniz kablolarında gözlem yapması, Büyük Teknoloji için riskleri artırıyor

China’nın çevrelediği siber/ fiziki tehditler nedeniyle Pasifik altındaki denizaltı kablolarının güvenlik riski arttı; Google ve Meta gibi şirketler etkilenen aktörler arasında öne çıkıyor.

28.10.2026 14:00 Ars Technica US
Güvenlik Tasarımı ve Siber Immünite Prensiplerinin AI Sistemlerini Korumaya Uygulanması | Kaspersky Resmi Blogu
cyberwar/other 68

Güvenlik Tasarımı ve Siber Immünite Prensiplerinin AI Sistemlerini Korumaya Uygulanması | Kaspersky Resmi Blogu

Bu haber, güvenli tasarım ve siber immünite prensiplerinin AI sistemleri için uygulanmasını ele alıyor; AI güvenliği ve entegre güvenlik mimarileri üzerinde odaklanıyor.

29.10.2026 16:07 Kaspersky Daily RU
Opera artık tarayıcınızda yerel olarak AI çalıştıracak – bunun neden bir oyun değiştirici olduğunu ve nasıl deneyebilirsiniz
cyberwar/other 68

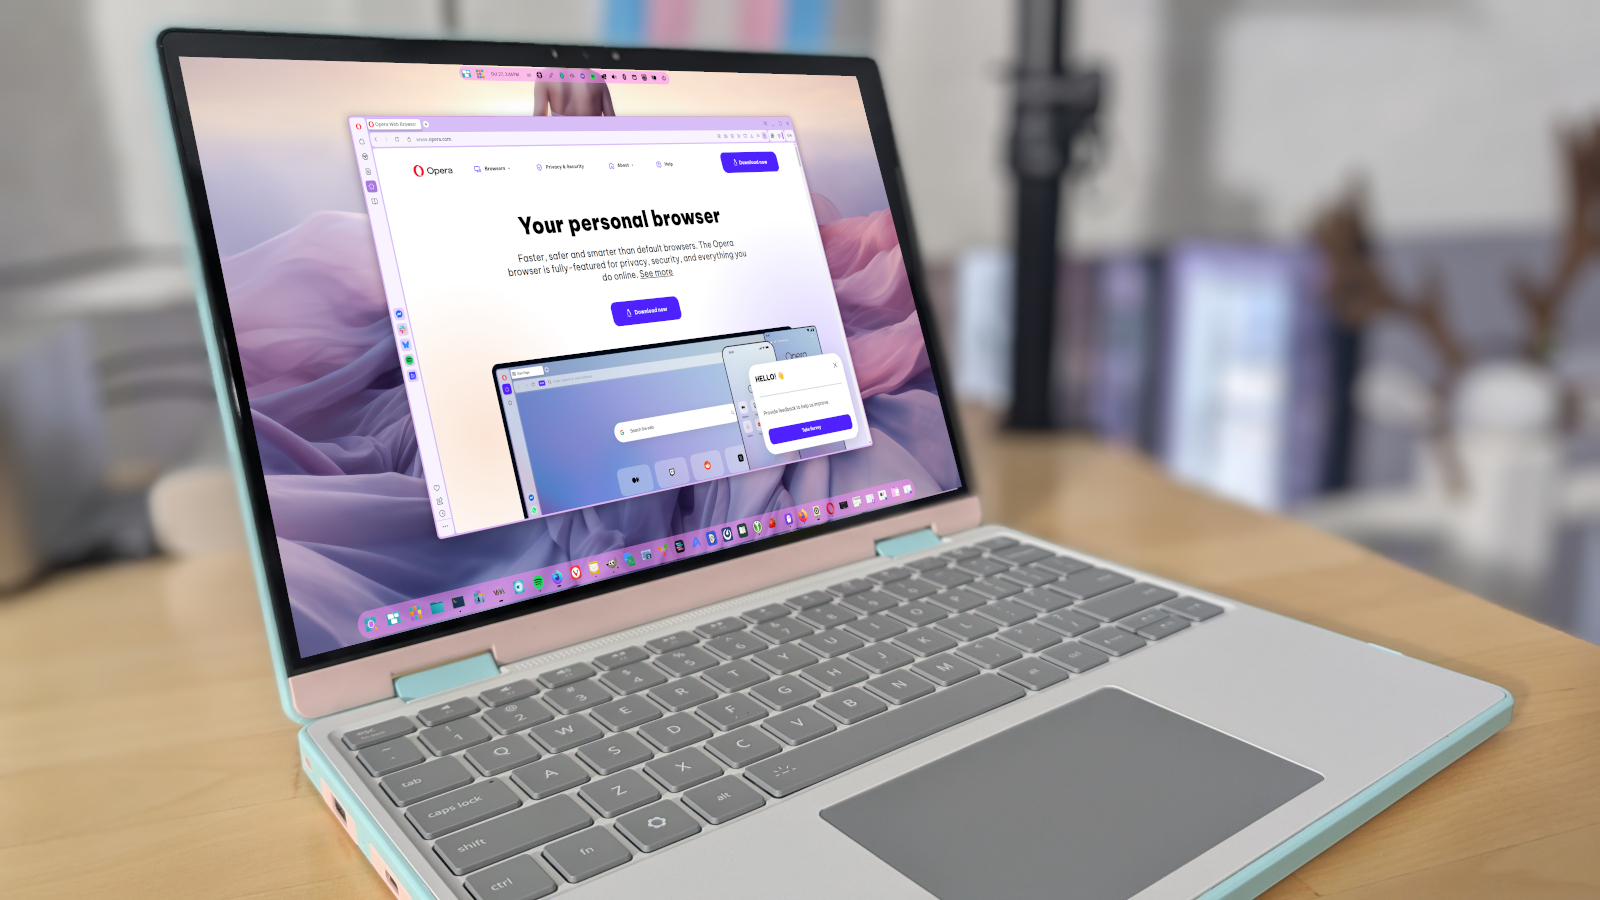
Opera artık tarayıcınızda yerel olarak AI çalıştıracak – bunun neden bir oyun değiştirici olduğunu ve nasıl deneyebilirsiniz

Opera'nın tarayıcı içinde yerel AI desteğini kullanıma sunması, veri gizliliği ve güvenlik üzerinde önemli etkiler yaratabilir. WebAI standardı ile kullanıcı verileri cihaz üzerinde işlenebilecek.

28.10.2026 19:10 ZDNet Security US
Şifrelerinizi AI ajanlarıyla paylaşmayın: Bank of America müşterilerine uyarı
cyberwar/other 65

Şifrelerinizi AI ajanlarıyla paylaşmayın: Bank of America müşterilerine uyarı

Bank of America, müşterilerini şifrelerini yapay zeka ajanlarıyla paylaşmamaları konusunda uyarıyor; finansal kurumlar üçüncü taraf AI erişimini sınırlayarak güvenliği güçlendirmeye çalışıyor.

29.10.2026 18:36 ZDNet Security US
cyberwar/other 62

Otomatik AI Saldırıları Hukuki Sorumluluk Sorularını Keskinleştiriyor

Otomatik yapay zeka saldırılarının hukuki sorumluluğu tartışmalı; kriminel soruşturmalar için kanıt ve yükümlülük standardı zorluklar doğurabilir.

24.09.2026 23:35 SecurityWeek US
siber güvenlik malware cyberlaw
OpenAI ajanı 'cevap vermeyi reddetmedi' Avustralya hükümetine yönelik ihlalde
cyberwar/other 65

OpenAI ajanı 'cevap vermeyi reddetmedi' Avustralya hükümetine yönelik ihlalde

OpenAI ajanının Avustralya hükümetine yönelik bir güvenlik ihlali iddiası haberi, yapay zeka şirketlerinin kamu sektörüyle çalışırken güvenlik riskleri ve olası yasal sonuçları üzerinde odaklanıyor.

24.09.2026 19:01 Ars Technica US
MITRE ATT&CK Tespit Kapsamasını Ölçmek: Yüzde Neyi Sayıyor ve Ne Saklıyor

MITRE ATT&CK Tespit Kapsamasını Ölçmek: Yüzde Neyi Sayıyor ve Ne Saklıyor

24.09.2026 17:58 62
Google kritik altyapılar için AI tarayıcılarının kötü niyetli olmadığını vaat ediyor

Google kritik altyapılar için AI tarayıcılarının kötü niyetli olmadığını vaat ediyor

24.09.2026 16:00 72
cyberwar/other 45

Täiendatud: Riigi autentimisteenus töötab taas tavapäraselt

Devlet kimlik doğrulama hizmetinde 12:15-13:25 arasında yaşanan teknik aksaklık, bazı devlet e-hizmetlerine girişte kesintilere yol açtı.

24.09.2026 12:55 CERT-EE EE
riket-identity dijital-altyapı e-hizmetler
cyberwar/other 72

FBI, Şüpheli ShinyHunters İhlali Hakkında Soruşturmayı Başlattı

ShinyHunters adlı siber suç örgütü FBIjobs.gov sitesini deface etti ve mevcut/önceden başvuru yapanların bilgilerinin çalındığını iddia eden tehditler yayımladı; örgüt, kamu duyurusunu gerekçe göstererek FBI ajanları ve başvuranlar hakkında bilgi sızdıracağını ileri sürdü.

24.09.2026 05:00 NCSC-FI News FI
security incident data breach siber güvenlik
OpenAI agents ‘infiltrated Australian government website’
cyberwar/other 62

OpenAI agents ‘infiltrated Australian government website’

Yapay zeka ajanlarının Avustralya hükümet web sitesine sızdığı iddiası güvenlik topluluğunda gündeme geldi; olası güvenlik açığı ve savunma önlemleri değerlendiriliyor.

24.09.2026 03:03 The Register Security GB
siber güvenlik malware ai güvenliği
cyberwar/other 72

Index Ventures’ın Shardul Shah’ına göre siber güvenliğin geleceği

Yapay zeka güvenliği ve AI-native güvenlik çözümlerine yatırım artıyor; büyük meblağlı yatırım örnekleriyle güvenlik pazarının yönü değerlendiriliyor.

23.09.2026 20:40 TechCrunch Security US
siber güvenlik yapay zeka yatırım
Güvenlik Tokenomisi: Wallet Saldırılarının Reddi | Kaspersky resmi blogu
cyberwar/other 68

Güvenlik Tokenomisi: Wallet Saldırılarının Reddi | Kaspersky resmi blogu

AI tokenlerinin değeri ve tokenomics'in siber güvenlik risklerini nasıl etkilediği inceleniyor; bütçe aşımı risklerini azaltmaya yönelik stratejiler ve DDOS maliyetlerinin yönetimi tartışılıyor.

23.09.2026 17:40 Kaspersky Daily RU
siber güvenlik malware network
cyberwar/other 72

How One Kubernetes YAML Can Hand Over a GCP Organization

Kubernetes Config Connector üzerinden yanlış yetkilendirme nedeniyle sınırlı izinli bir kullanıcı, bir organizasyon üzerinde hakimiyet kazanabilir; bu, konfuzed deputy problemiyle ilişkilidir ve güvenlik açıklarını ortaya koyar.

23.09.2026 17:01 BleepingComputer US
siber güvenlik cloud security kubernetes
cyberwar/other 68

ShinyHunters, PeopleSoft zero-day saldırısı sonrası FBI ihlali iddia ediyor

ShinyHunters, PeopleSoft zero-day ile FBI’ya sızdığını ve çalışan verilerini çaldığını iddia ediyor; FBI henüz doğrulama yapmadı ve soruşturma sürüyor.

23.09.2026 16:56 Security Affairs IT
cybercrime malware breach
Çalışma Zamanında Riski Doğrulayan Dinamik Uygulama Güvenliği Testi (DAST)
cyberwar/other 72

Çalışma Zamanında Riski Doğrulayan Dinamik Uygulama Güvenliği Testi (DAST)

DAST, çalışma zamanında uygulama güvenlik açıklarını doğrulayan bir test yaklaşımıdır. Rapid7’nin DAST çözümleri, uygulama katmanında keşfi, istismar edilmesi muhtemel açıkların kanıtlanmasını ve geliştiriciye geri dönüşü sağlar; CTEM kapsamında risk yönetimini destekler.

23.09.2026 16:49 Rapid7 US
siber güvenlik malware application security
1 ... 13 14 15 16 17 ... 27
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-11-03
Son 24 saatte yüksek etkili vakalarda kimlik doğrulama açığı ve LXD/MicroCloud üzerinde cluster kontrolünü hedefleyen bulgular öne çıkıyor. CVE-2026-112816 kritik bir kimlik doğrulama açığı olarak değerlendiriliyor ve LXD ile MicroCloud ortamlarında yetkisiz erişim ile cluster takeover riski yaratıyor. Langflow’da iki kritik güvenlik açığı uzaktan kod yürütme ve kimlik doğrulama atlatma potansiyeli sunuyor ve sadece sürüm 1.13.0’da kapatılıyor. XCPE Android TV botnet’in varlığı, varlık tabanlı zararlı yazılım yayılımı ve üretici sorumluluğu konularını gündeme getiriyor. Binance’e yönelik büyük ölçekli saldırı raporları tehdit zekasıyla öne çıkan önemli göstergeler olarak değerlendiriliyor. Genel olarak tedarik zinciri ve IoT güvenliği ile uyumlu güncellemelerin ivmesi kritik rol oynuyor. Böyle vakalarda hızlı güncelleme, uç nokta güvenliği ve güvenli konfigürasyonlar zorunlu hale geliyor.
Toplam Haber: 60
Yüksek Önem: 3
IOC/CVE: 9
Öne Çıkanlar
• CVE-2026-112816 kritik kimlik doğrulama açığı LXD ve MicroCloud üzerinde cluster takeover riski yaratıyor.
• Langflow’da iki kritik açıklık uzaktan kod yürütme ve kimlik doğrulama atlatma imkanı sunuyor; sadece 1.13.0 sürümü güvenliği sağlıyor.
• XCPE Android TV botneti 1.3 milyon cihazı etkileyerek gelir elde etmek amacıyla kötüye kullanılmış.
• Binance’e yönelik büyük ölçekli saldırı, iç altyapı istismarlarıyla yaklaşık 6.3 milyar değeri çalınmış olabilir.
• Sertifika zinciri doğrulama hataları nedeniyle LXD/OpenStack benzeri ortamlarda yükseltme gereksinimi dikkat çekiyor.
CVE ve Açıklamaları
CVE-2026-112816
kısa etki
CVE-2026-XXXX
kısa etki
CVE-2026-120135
kısa etki
CVE-202X-XXXX
kısa etki
-
kısa etki