Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 142 kayıt listeleniyor.

142
Kayıt
12
Bu sayfa
1050
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity vulnerability/apt/hacking/malware/cyberwar/other cybersecurity/other apt/malware malware/cyberwar/other malware/other malware/cybercrime vulnerability/malware cybercrime breach data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware vulnerability siber güvenlik cybersecurity network-security ai network CVE cybercrime zero-day
Öne çıkan haberler
Yan yana Hareketin Kurallarını Yeniden Yazdıran AI Ajanları
cyberwar/other 78

Yan yana Hareketin Kurallarını Yeniden Yazdıran AI Ajanları

AI ajanlarının, mevcut erişimlerle hangi yolları keşfedebileceğini belirlemek konusunda güvenlik topluluklarını düşündüren yeni bir hareket sınırı getiriliyor; geleneksel kimlik ve yetkilendirme paradigmasından farklı olarak, AI ajanları istismar dinamiklerini yeniden şekillendiriyor.

22.09.2026 15:30 The Hacker News US
Gizli Google analisti, kötü şöhretli tedarik zinciri hack grubuna sızdı
cyberwar/other 78

Gizli Google analisti, kötü şöhretli tedarik zinciri hack grubuna sızdı

Bir Google analisti, ünlü bir tedarik zinciri hack grubuna ait ağın iç yüzüne sızdı ve operasyonel istihbarat elde etti. Olay, tedarik zinciri güvenliğinin ne kadar kritik olduğunu ve sızma/kelepçe hedefli saldırıların how-to’sunu ortaya koyuyor.

20.09.2026 14:07 Ars Technica US
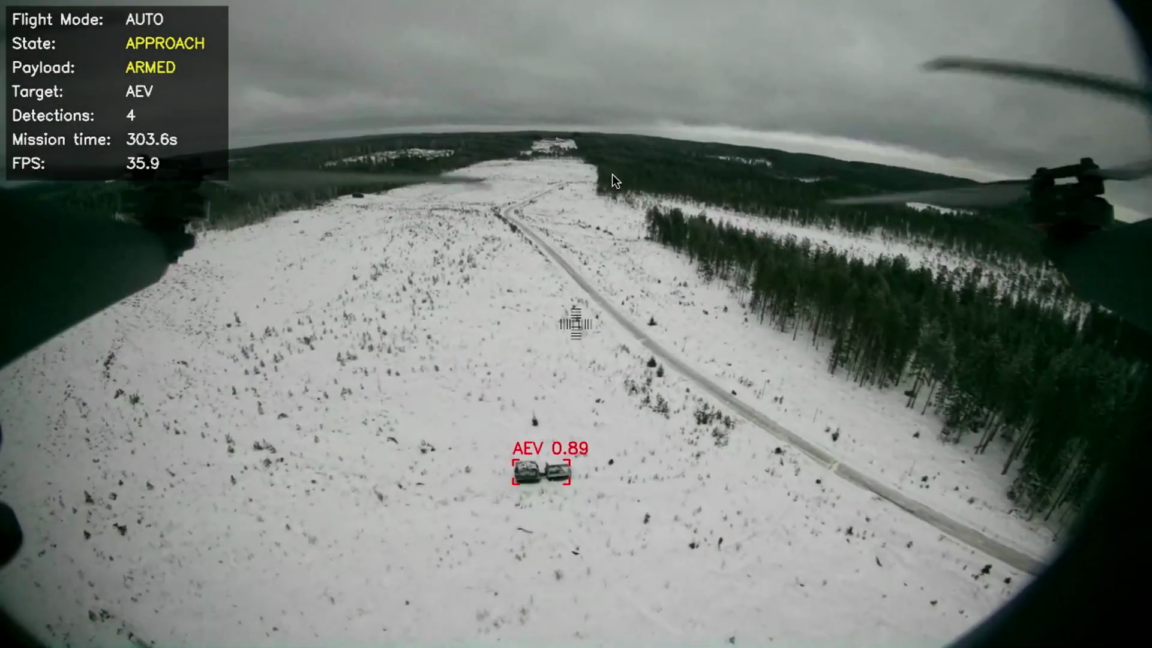
Küçük Yapay Zeka Modelleri Dronları Otonom Hedef Belirleme ve Saldırı İçin Kullanıyor
cyberwar/other 78

Küçük Yapay Zeka Modelleri Dronları Otonom Hedef Belirleme ve Saldırı İçin Kullanıyor

Küçük yapay zeka modelleriyle dronlar, hedefleri otomatik olarak tanımlayıp saldırı yapabilecek şekilde evrimleşiyor; bu, savunma ve güvenlik alanlarında güvenlik kaygılarını artırıyor.

18.09.2026 01:12 Ars Technica US
Çalışma Zamanında Riski Doğrulayan Dinamik Uygulama Güvenliği Testi (DAST)
cyberwar/other 72

Çalışma Zamanında Riski Doğrulayan Dinamik Uygulama Güvenliği Testi (DAST)

DAST, çalışma zamanında uygulama güvenlik açıklarını doğrulayan bir test yaklaşımıdır. Rapid7’nin DAST çözümleri, uygulama katmanında keşfi, istismar edilmesi muhtemel açıkların kanıtlanmasını ve geliştiriciye geri dönüşü sağlar; CTEM kapsamında risk yönetimini destekler.

23.09.2026 16:49 Rapid7 US
Ajanik Beceriler Pazar Yeri: Modern SOC İçin Derlenmiş AI Yetenekleri
cyberwar/other 72

Ajanik Beceriler Pazar Yeri: Modern SOC İçin Derlenmiş AI Yetenekleri

Agentic AI tabanlı beceriler pazarıyle modern SOC için gazeteleştirilmiş yetenekler sunuluyor; davranışsal tespit kurallarıyla birlikte ajanlarla çalışabilirlik ve operasyonel verimlilik hedefleniyor.

23.09.2026 15:56 SOC Prime US
Microsoft yöneticisi, AI’nin 'en büyük emek hırsızlığı' olarak adlandırdı
cyberwar/other 72

Microsoft yöneticisi, AI’nin 'en büyük emek hırsızlığı' olarak adlandırdı

AI tarafından yapılan içerik/peyzaj kazıma ve haber organizasyonları üzerindeki etkilerine dair iç ileti sızıntıları, dijital ekosistemde güvenlik ve güven sorunlarını artırabilir.

17.09.2026 23:10 Ars Technica US
Şirketler için Ajans Temelli Pentest Rehberi
cyberwar/other 72

Şirketler için Ajans Temelli Pentest Rehberi

Güvenlik liderleri için ajanik pentest kavramını açıklayan ücretsiz bir kılavuz, otomatikleşmiş ajanların saldırı yüzeyini hızla keşfetmesini ve yamalama süresini daraltmasını ele alıyor; buna karşı önlemler ve talepler öne sürülüyor.

17.09.2026 13:50 The Hacker News US
Güvenlik Tokenomisi: Wallet Saldırılarının Reddi | Kaspersky resmi blogu
cyberwar/other 68

Güvenlik Tokenomisi: Wallet Saldırılarının Reddi | Kaspersky resmi blogu

AI tokenlerinin değeri ve tokenomics'in siber güvenlik risklerini nasıl etkilediği inceleniyor; bütçe aşımı risklerini azaltmaya yönelik stratejiler ve DDOS maliyetlerinin yönetimi tartışılıyor.

23.09.2026 17:40 Kaspersky Daily RU
cyberwar/other 72

Cronos blockchain, 74 milyon dolarlık Tectonic istismarının ardından yeniden başlatıldı

Cronos blockchain, Tectonic saldırısıyla yaşanan fiyat manipülasyonu nedeniyle 74 milyon dolar değerinde borçlanmanın gerçekleştiği olayın ardından yeniden işlemlere başladı.

31.08.2026 23:47 BleepingComputer US
blockchain defi exploits
cyberwar/other 78

Sofistike AI sürü saldırıları aylar uzakta değil: OpenAI uyarıyor; işletmeler için yapılması gerekenler

OpenAI, kötü niyetli aktörlerin çok yakın bir gelecekte sofistike AI sürüleriyle saldırılar gerçekleştirebileceğini öne sürüyor ve işletmelerin savunmalarını güçlendirmesi gerektiğini ifade ediyor.

31.08.2026 20:48 ZDNet Security US
malware ai_security cyber_threats
cyberwar/other 62

Windows için Perplexity AI ajanı ile 5 karmaşık görevi tamamlamak: beni etkileyen yönler

Perplexity'nin Windows AI ajanı, kullanıcının az girdiyle karmaşık görevleri yerine getirebiliyor. Haberde bunun masaüstü güvenlik ve operasyonlar üzerinde yarattığı olası etkilere değiniliyor.

31.08.2026 19:59 ZDNet Security US
güvenlik yapayzeka malware
cyberwar/other 72

Hugging Face Olayı, AI Ajan Erişimi Hakkında Güvenlik Liderlerine Ders Veriyor

Olay, yapay zeka ajanlarının güvenlik mimarisinde özellikle dikkat edilmesi gereken yüksek ayrıcalıklı kimlikler olarak ele alınması gerektiğini anlatıyor; güvenlik ekipleri ajan erişimini sıkı yönetmeli.

31.08.2026 15:15 SecurityWeek US
AI agent access identity and access management
Claude Code Güvenliği: Yeni Uyum API’si, Yerel Görünürlük ve Kimlik Yönetişimi
cyberwar/other 72

Claude Code Güvenliği: Yeni Uyum API’si, Yerel Görünürlük ve Kimlik Yönetişimi

Anthropic'in Claude Code güvenlik görünümünü artıran Compliance API'lerini duyurması, erişim denetimi ve eylem izinin güvenilirliğini tartışırken mevcut logların tek başına legitimliği kanıtlayamadığını gösteriyor.

31.08.2026 14:31 The Hacker News US
Pocket's AI made my game ideas real. Now Meta controls the results.

Pocket's AI made my game ideas real. Now Meta controls the results.

31.08.2026 13:00 48
cyberwar/other 65

Yargıç Pentagon’un Anthropic’e Karşı Önlemlerini 'Yasadışı ve Dayanaksız' Buldu

Hükümetin Anthropic'e yönelik tedarik zinciri riski değerlendirmesiyle ilgili alınan önlemlerin yasa dışı ve temelsiz olduğuna dair hâkim yorumu, siber güvenlik ve yapay zeka güvenliği tartışmalarını vurguluyor.

31.08.2026 12:07 SecurityWeek US
siber güvenlik yapay zeka teknoloji politikası
cyberwar/other 58

Turns out Brits would quite like their private messages to stay private

CDT tarafından yürütülen anket, Britanyalıların özel mesajların gizliliğine olan bağlılığını ve şifreli verilere erişime karşı duyulan güvensizliği gösteriyor; hükümetin erişim yetkisine dair politikalar kamuoyunda geniş çapta şüphe uyandırıyor.

31.08.2026 05:00 NCSC-FI News FI
privacy encryption policy
cyberwar/other 68

Anthropic, Claude oturumlarını ele geçiren infostealer kötü amaçlı yazılımını uyardı

Infostealer kötü amaçlı yazılımın Claude oturumlarını ele geçirerek hesap kullanımını sömürmesi tespit edildi; Anthropic, etkileneni oturumdan çıkarıyor ve yetkisiz harcamaları iade ediyor.

31.08.2026 05:00 NCSC-FI News FI
malware infostealer cloud/AI
cyberwar/other 68

Asiantuntijat: Kaapeleiden katkaisut, droonit ja kyberiskut kartoittavat lännen heikkouksia ja reaktioita

Bir ülkenin batıya yönelik siber ve fiziksel tehdit senaryoları test ettiği, kablo kesme, dronlar ve siber atakların birleşik etkilerinin incelendiği bildiriliyor; koordine bir saldırının toplum üzerinde ağır sonuçlar doğurabileceği vurgulanıyor.

29.08.2026 05:00 NCSC-FI News FI
siber güvenlik drone siber saldırı
Perturbation Probing: LLM Güvenliğinin Kırılganlığı İçin Yeni Bir Teşhis

Perturbation Probing: LLM Güvenliğinin Kırılganlığı İçin Yeni Bir Teşhis

29.08.2026 01:00 68
Trump'ın 'woke' Anthropic kara listesi federal yargıç tarafından yasa dışı bulundu
cyberwar/other 65

Trump'ın 'woke' Anthropic kara listesi federal yargıç tarafından yasa dışı bulundu

Federal mahkeme, Trump'ın Anthropic’i hedef almasının yasa dışı olduğuna hükmetti; yapay zeka politikaları, güvenlik ve gözetim konularında yasal bir karar verildi.

28.08.2026 21:07 Ars Technica US
AI policy regulation
1 ... 8 9 10 11 12
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-09-24
Son 24 saat içinde çok sayıda kritik güvenlik açığı tespit edildi ve çeşitli büyük yazılım bileşenlerinde güvenlik yamaları yayınlandı. Adobe Connect, Apache Tomcat, Google Chrome, SolarWinds Observability Self-Hosted ve lwIP gibi ürünlerde uzaktan çalıştırılabilir kod yürütme ve hizmet reddine yol açabilecek açıklar raporlandı. Güncelleme/patch mekanizmalarının uygulanması kritik; özellikle WebSocket, HTTP/2 ve Chrome bileşenlerinde geniş çapta etkiler söz konusu. Kurumsal ağlar, tarama ve izleme süreçlerini güçlendirerek etkilenebilecek yüzeyleri minimize etmeli; aynı zamanda kimlik doğrulama, güvenlik yapılandırması ve uç nokta güvenliğine odaklanılmalı. Topluluk ve işletmelerin güncel CVE takibi ile yamaların hızla uygulanması hayati öneme sahip. Ayrıca, bellek güvenliği açıklarıyla ilişkili IoC ve IOC'lerin izlenmesi, olay müdahalesi için tetikte olunması gerekiyor. Bu süreçte güvenlik farkındalığı ve iletişimi güçlendirmek için kullanıcıları da güncellemelere yönlendirmek kritik bir adımdır.
Toplam Haber: 0
Yüksek Önem: 0
IOC/CVE: 0
Öne Çıkanlar
• Adobe Connect ve Android uygulamasında çok sayıda ciddi güvenlik açığı giderildi; SQL enjeksiyonu ve kod yürütme potansiyeli olan açıklara odaklanıldı.
• Apache Tomcat'te uzaktan tetiklenebilen DoS ve yetkisiz erişim riskleri için yamalar yayımlandı.
• Google Chrome sürüm 154, 108 güvenlik açığını giderdi; kritik ve yüksek riskli açıklar nedeniyle acil güncelleme çağrısı yapıldı.
• SolarWinds Observability Self-Hosted iki kritik açığıyla kimlik doğrulama olmadan uzaktan kod çalıştırma potansiyeli sunuyor; güncelleme öneriliyor.
• lwIP sürümlerinde bellek güvenliği açıkları; MQTT istemcisinde out-of-bounds yazı ve yakın ağ DoS potansiyeli mevcut.
CVE ve Açıklamaları
CVE-2026-77544
kısa etki
CVE-2026-77555
kısa etki
CVE-2026-77556
kısa etki
CVE-2026-77558
kısa etki
CVE-2026-95861
kısa etki
CVE-2026-95862
kısa etki
CVE ve Açıklamaları
CVE-2026-34689
kısa etki
CVE-2026-48361
kısa etki
CVE-2026-75682
kısa etki
CVE-2026-75684
kısa etki
CVE-2026-75686
kısa etki
CVE-2026-75689
kısa etki
CVE ve Açıklamaları
CVE-2026-75697
kısa etki
CVE-2026-75698
kısa etki
CVE-2026-83964
kısa etki
CVE-2026-73581
kısa etki
CVE-2026-75973
kısa etki
CVE-2026-76183
kısa etki
CVE ve Açıklamaları
CVE-2026-77756
kısa etki
CVE-2026-77762
kısa etki