Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 145 kayıt listeleniyor.

145
Kayıt
12
Bu sayfa
1096
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity cybersecurity/other vulnerability/apt/hacking/malware/cyberwar/other apt/malware malware/cyberwar/other malware/other cybercrime malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity vulnerability/malware Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik cybersecurity vulnerability ai cybercrime privacy phishing ransomware network-security
Öne çıkan haberler
Kanıt Temelli Ajan Tabanlı Güvenlik Operasyonları Cloudflare'da
cyberwar/other 78

Kanıt Temelli Ajan Tabanlı Güvenlik Operasyonları Cloudflare'da

Cloudflare'ın Agentic Security Operations yaklaşımı, yapılandırılabilir AI ajanlarıyla güvenlik uyarılarını değerlendirir; kanıt toplama ile model çıkarımı ayrıştırılarak güvenli ve kanıtlanabilir öneriler sağlanıyor.

07.10.2026 19:30 Cloudflare Security Blog US
Yapay Zeka, Siber Suçlularla Mücadelede Oldukça Başarılı Olmaya Başlıyor
cyberwar/other 72

Yapay Zeka, Siber Suçlularla Mücadelede Oldukça Başarılı Olmaya Başlıyor

Yapay zeka, siber suçlulara karşı koymada yeni bir araç olarak öne çıkıyor; gerçek gibi görünen botlarla suçluların davranışlarını analiz edip meydan okuyarak dolandırıcılık süreçlerini boşa çıkarıyor.

10.10.2026 15:00 Wired Security US
Internet Scanning in VirusTotal: hunting infrastructure by what it exposes
cyberwar/other 72

Internet Scanning in VirusTotal: hunting infrastructure by what it exposes

VirusTotal artık her IP için açık/kapalı portlar ve bunlarla ilişkili hizmetler, bannerlar ve parmak izlerini saklıyor. Bu veriler güvenlik analistlerinin ağ keşfi ve iz sürme süreçlerinde kullanılabilir; port durumu, CPE, fingerprint ve os türleri gibi bilgilerle tehdit aktörlerinin altyapısını analiz etmek mümkün.

08.10.2026 14:58 VirusTotal Blog US
CISO’nun Altıncı Sesi Verileri Güvenlik Riski İçeren İş Akışlarına Taşıdı
cyberwar/other 72

CISO’nun Altıncı Sesi Verileri Güvenlik Riski İçeren İş Akışlarına Taşıdı

The Sixth Voice of the CISO raporu, güvenlik risklerinin iş akışlarına entegre olduğunu ve yönetim gözetiminin kurumsal süreçlerle daha yakın temas kurduğunu vurguluyor; AI yönetişimi ve insan riski bu yılın odak noktaları arasında.

07.10.2026 14:57 The Hacker News US
South Korean president calls for creation of tools that stop all cyber-attacks
cyberwar/other 72

South Korean president calls for creation of tools that stop all cyber-attacks

Güney Kore lideri, yapay zeka çağında tüm siber saldırıları durdurabilecek araçların geliştirilmesini talep etti ve güvenlik paradigmasının kapsamlı bir güncellemeye ihtiyaç duyduğunu ifade etti.

07.10.2026 06:56 The Register Security GB
Ajan-ajan İletişimini Güvenceye Almak: Bir Sonraki Kimlik Sınırı
cyberwar/other 78

Ajan-ajan İletişimini Güvenceye Almak: Bir Sonraki Kimlik Sınırı

Otonom ajanlar arasındaki iletişimin güvenliğini sağlamak için ajanları ayrı varlıklar olarak ele almak, yetkilendirme zincirlerini doğrulamak ve davranış anomalilerini tespit etmek kritik. Güvenlik operasyonları, ajan geçmişi, araç çağrıları ve veri erişimini tek bir görünüm altında birleştirmeli.

06.10.2026 17:11 Rapid7 US
MFA Geçti. Saldırgan Hâlâ İçeri Girdi.
cyberwar/other 78

MFA Geçti. Saldırgan Hâlâ İçeri Girdi.

MFA yalnızca bir güvenlik özelliği değildir; farklı MFA türleri saldırılara karşı değişik dirence sahip. Phishing, AiTM, SIM swap ve cihaz kodu akışları gibi yöntemlerle MFA geçerli olsa bile hesabın ele geçirilebileceğini gösteren bir seri başlangıcıdır; passkeys ve phishing-resistant MFA kavramları üzerinde duruluyor.

05.10.2026 15:00 DarkOperator US
Düşmanı Yavaşlatmanın İnceliği
cyberwar/other 78

Düşmanı Yavaşlatmanın İnceliği

Düşmanı yavaşlatma ve risk yüksekliği artırma amacıyla benzetim ve operasyonel tedbirlerle ilgili pratik öneriler sunuluyor; davranışsal tespit, yanıltıcı teknikler ve aciliyet üretimine karşı direnç odaklı bir çerçeve sunuluyor.

01.10.2026 13:00 Cisco Talos Intelligence Group US
Yan yana Hareketin Kurallarını Yeniden Yazdıran AI Ajanları
cyberwar/other 78

Yan yana Hareketin Kurallarını Yeniden Yazdıran AI Ajanları

AI ajanlarının, mevcut erişimlerle hangi yolları keşfedebileceğini belirlemek konusunda güvenlik topluluklarını düşündüren yeni bir hareket sınırı getiriliyor; geleneksel kimlik ve yetkilendirme paradigmasından farklı olarak, AI ajanları istismar dinamiklerini yeniden şekillendiriyor.

22.09.2026 15:30 The Hacker News US
DORA Yılı İki: SOC Gerçekten Saldırıyı Görebilir mi?

DORA Yılı İki: SOC Gerçekten Saldırıyı Görebilir mi?

22.09.2026 14:45 72
cyberwar/other 78

Araştırmacılar Claude'u OpenAI'ye sızmak için kullandı

Claude ile yapılan çalışmada, araştırmacılar OpenAI'ye kısa sürede sızdı ve yapay zekanın güvenlik açıklarını hızla ortaya çıkarabileceğini gösterdi.

22.09.2026 12:51 Malwarebytes Labs US
malware ai-security hacking
cyberwar/other 72

AB Konum Verisi Kuralı İhlali İçin Google'a 463 Milyon Dolarlık Ceza

Google'ın konum verisiyle ilgili AB gizlilik kurallarını ihlal ettiği gerekçesiyle 463 milyon dolar ceza aldığı bildirildi. Olay, veri koruma ve dijital gizlilik bağlamında önemli siber güvenlik ve BT etkileri doğurabilir.

21.09.2026 20:19 SecurityWeek US
privacy data-protection regulation
Gizli Google analisti, kötü şöhretli tedarik zinciri hack grubuna sızdı

Gizli Google analisti, kötü şöhretli tedarik zinciri hack grubuna sızdı

20.09.2026 14:07 78
cyberwar/other 78

TigerByte Cyber Stealth'ten Çıkıyor ve 3 Milyon Dolarlık Finansman Elde Ediyor

TigerByte Cyber, steath modundan çıkarak 3 milyon dolar finansman elde etti ve ABD hükümetiyle geniş çaplı sözleşmeler imzaladı; siber güvenlik sektöründe büyüyen bir oyuncu olarak öne çıkıyor.

19.09.2026 17:30 SecurityWeek US
siber güvenlik malware/teknoloji haberleri değil savunma/siber güvenlik
cyberwar/other 72

Uzaktan Kulaklıkları Dinlemeyi Sağlayan Enjeksiyon Yöntemi Bulundu

InjectEave adlı EM yan-kanal saldırısı, analog bileşenler üzerinden geçen sinyallerin uzaktan dinlenmesini mümkün kılabilecek bir tehdit olarak gösterildi. Teknik olarak RF gürültüsünü ayıklama ve sinyalden bilgi kurtarma üzerine odaklanıyor.

19.09.2026 05:00 NCSC-FI News FI
siber güvenlik malware io_siber_tehditleri
cyberwar/other 72

MIND, Yapay Zekâ Destekli DLP İçin 72 Milyon Dolar Topladı

MIND, yapay zeka destekli DLP platformunu hızlandırmak ve kurumsal pazarlarda varlığını artırmak üzere 72 milyon dolar yatırım elde etti.

18.09.2026 10:25 SecurityWeek US
siber güvenlik malware telekomünikasyon
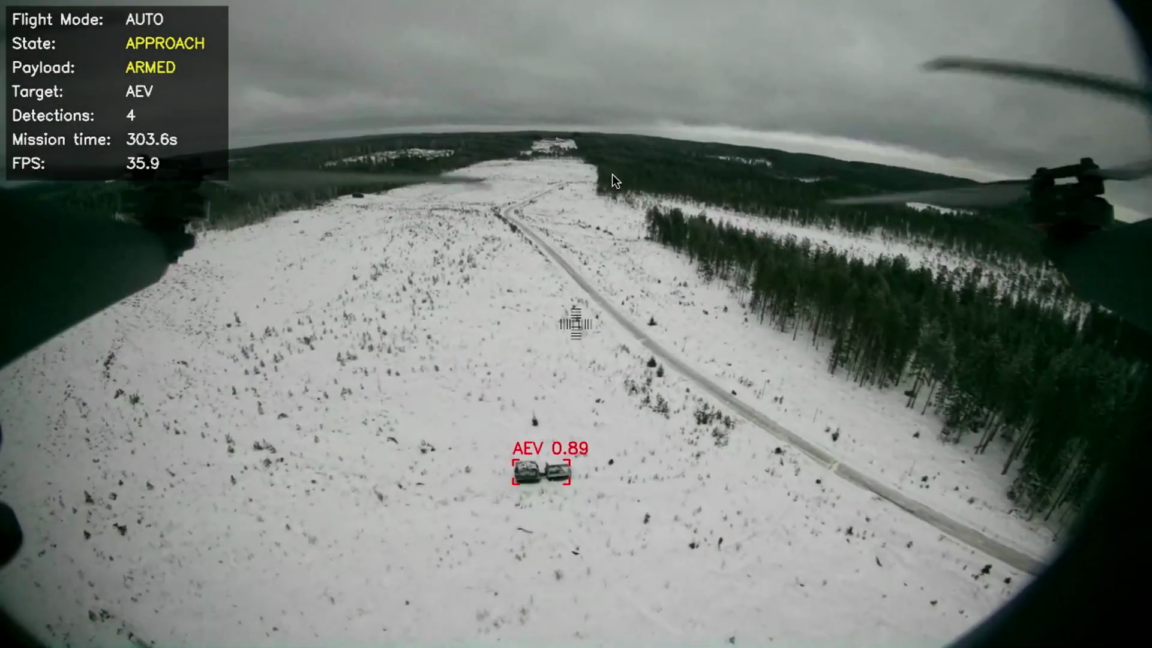
Küçük Yapay Zeka Modelleri Dronları Otonom Hedef Belirleme ve Saldırı İçin Kullanıyor
cyberwar/other 78

Küçük Yapay Zeka Modelleri Dronları Otonom Hedef Belirleme ve Saldırı İçin Kullanıyor

Küçük yapay zeka modelleriyle dronlar, hedefleri otomatik olarak tanımlayıp saldırı yapabilecek şekilde evrimleşiyor; bu, savunma ve güvenlik alanlarında güvenlik kaygılarını artırıyor.

18.09.2026 01:12 Ars Technica US
drone ai military
Microsoft yöneticisi, AI’nin 'en büyük emek hırsızlığı' olarak adlandırdı
cyberwar/other 72

Microsoft yöneticisi, AI’nin 'en büyük emek hırsızlığı' olarak adlandırdı

AI tarafından yapılan içerik/peyzaj kazıma ve haber organizasyonları üzerindeki etkilerine dair iç ileti sızıntıları, dijital ekosistemde güvenlik ve güven sorunlarını artırabilir.

17.09.2026 23:10 Ars Technica US
AI malware information_security
cyberwar/other 72

Son Yapay Zeka Destekli Saldırılar Kimlik Güvenliği İçin Ne Anlama Geliyor

Yapay zeka destekli saldırılar kimlik hırsızlığını hızlandırıyor ve ölçeklendiriyor. Güvenlik yaklaşımı yalnızca kimlik doğrulamaya odaklanmamalı; kullanıcı ile cihazın güvenilirliğini doğrulama gerekliliği artıyor.

17.09.2026 17:01 BleepingComputer US
malware identity security ai-powered attacks
Rakip Simülasyonu: Bilmeniz Gerekenler
cyberwar/other 78

Rakip Simülasyonu: Bilmeniz Gerekenler

Kılavuz, siber saldırıları öngörmek, tespit etmek ve müdahale etmek için adversary simulation (red teaming) yaklaşımını ayrıntılarıyla ele alıyor; organizasyonların güvenlik kontrollerini güçlendirmek için uygulanabilir yönergeler sunuyor.

17.09.2026 15:00 UK NCSC GB
siber güvenlik malware network
1 ... 4 5 6 7 8 ... 13
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-10-13
Son 24 saatte özellikle ağ güvenliği açıkları, web uygulama güvenlik açıkları ve tedarik zinciri risklerine odaklanan bir dizi yüksek etkili olay raporlandı. HPE AOS-S güvenlik açıkları, WordPress Bricksforge eklentisi için aktif istismar halindeki CVE-2026-85097 ve GitLab/Regex Compiler CVE’leri öne çıktı. Ayrıca SonicWall SMA 1000 için önceden açıklanan açıklar hızla istismar edilirken, veri koruma mevzuatlarına ilişkin ciddi bir ceza haberi de gündeme geldi. Genel olarak, kimlik doğrulama atlatma, uzaktan kod yürütme ve SSRF gibi tehditler ön planda; kuruluşlar hızla yamaları uygulamalı ve savunma katmanlarını güçlendirmeli. Bu dönemde ağ güvenliği, uygulama güvenliği ve veri koruma politikaları entegrasyonu kritik olarak öne çıkıyor.
Toplam Haber: 50
Yüksek Önem: 4
IOC/CVE: 5
Öne Çıkanlar
• HPE AOS-S güvenlik açıklarının CVSS 9.8-9.3 aralığında olan çok sayıda kritik istismarı mevcut ve yönetim arayüzünden yetkisiz erişim mümkün.
• Bricksforge WordPress eklentisindeki CVE-2026-85097 için aktif istismar sürüyor ve kimlik doğrulaması olmadan uzaktan kod yürütme mümkünleşiyor.
• GitLab CI/CD Regex Compiler’da maksimum şiddette bir RCE açığı bulunuyor ve acil yamalanması gerektiği bildiriliyor.
• SonicWall SMA 1000 açığı CVE-2026-102255 için pre-auth SSRF riski taşıyor ve hızlı istismar gözlemleniyor.
• Norveç, Grindr kullanıcı verilerini yasa dışı işlediği gerekçesiyle Microsoft’a ait Xandr’a büyük bir para cezası kesti.
CVE ve Açıklamaları
CVE-2026-76742
yüksek etki, yetkisiz erişim/kimlik doğrulama atlatılması
CVE-2026-76743
yüksek etki, kimlik doğrulama bypass ve yetkisiz erişim
CVE-2026-76744
yüksek etki, buffer overflow ile uzaktan kod yürütme
CVE-2026-76745
yüksek etki, bellek bozulması ve kod yürütme
CVE-2026-76746
yüksek etki, bilgi sızdırma veya DoS
CVE-2026-76747
yüksek etki, bilgi sızdırma/DoS
CVE ve Açıklamaları
CVE-2026-102255
yüksek etki, SSRF ile uzaktan yönlendirme
CVE-2026-85097
kritik etki, uzaktan kod yürütme