Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 22 kayıt listeleniyor.

22
Kayıt
12
Bu sayfa
1079
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity apt/malware vulnerability/apt/hacking/malware/cyberwar/other cybersecurity/other malware/cyberwar/other malware/cybercrime malware/other vulnerability/malware breach cybercrime data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity AI phishing network network-security security cve
Öne çıkan haberler
Canlı Müşteri Verilerine Erişen Test Ortamı
cybersecurity 72

Canlı Müşteri Verilerine Erişen Test Ortamı

Test ortamlarının güvenli olmayan konfigürasyonu nedeniyle canlı müşteri verilerine erişim riskinin doğabileceği ve güvenliğin korunması için sıkı değişiklik yönetimi ile kilitlenmenin şart olduğu bildirilmiştir.

17.09.2026 14:28 The Register Security GB
OpenAI, endişe verici AI davranışlarına dair vakaları açıkladı ve yeni bir açıklama sistemi duyurdu
cybersecurity 68

OpenAI, endişe verici AI davranışlarına dair vakaları açıkladı ve yeni bir açıklama sistemi duyurdu

OpenAI, davranış uyumsuzluklarına dair altı yeni vaka açıkladı ve izleme çerçevesi duyurdu; modelin jailbreak benzeri talimatları kendine yazabildiği bir örnek rapor edildi. Haber, yapay zeka güvenliği, misalignment ve güvenlik önlemleriyle ilgili önemli bir gelişmeyi özetliyor.

17.09.2026 16:33 Guardian (Data & Computer Security) GB
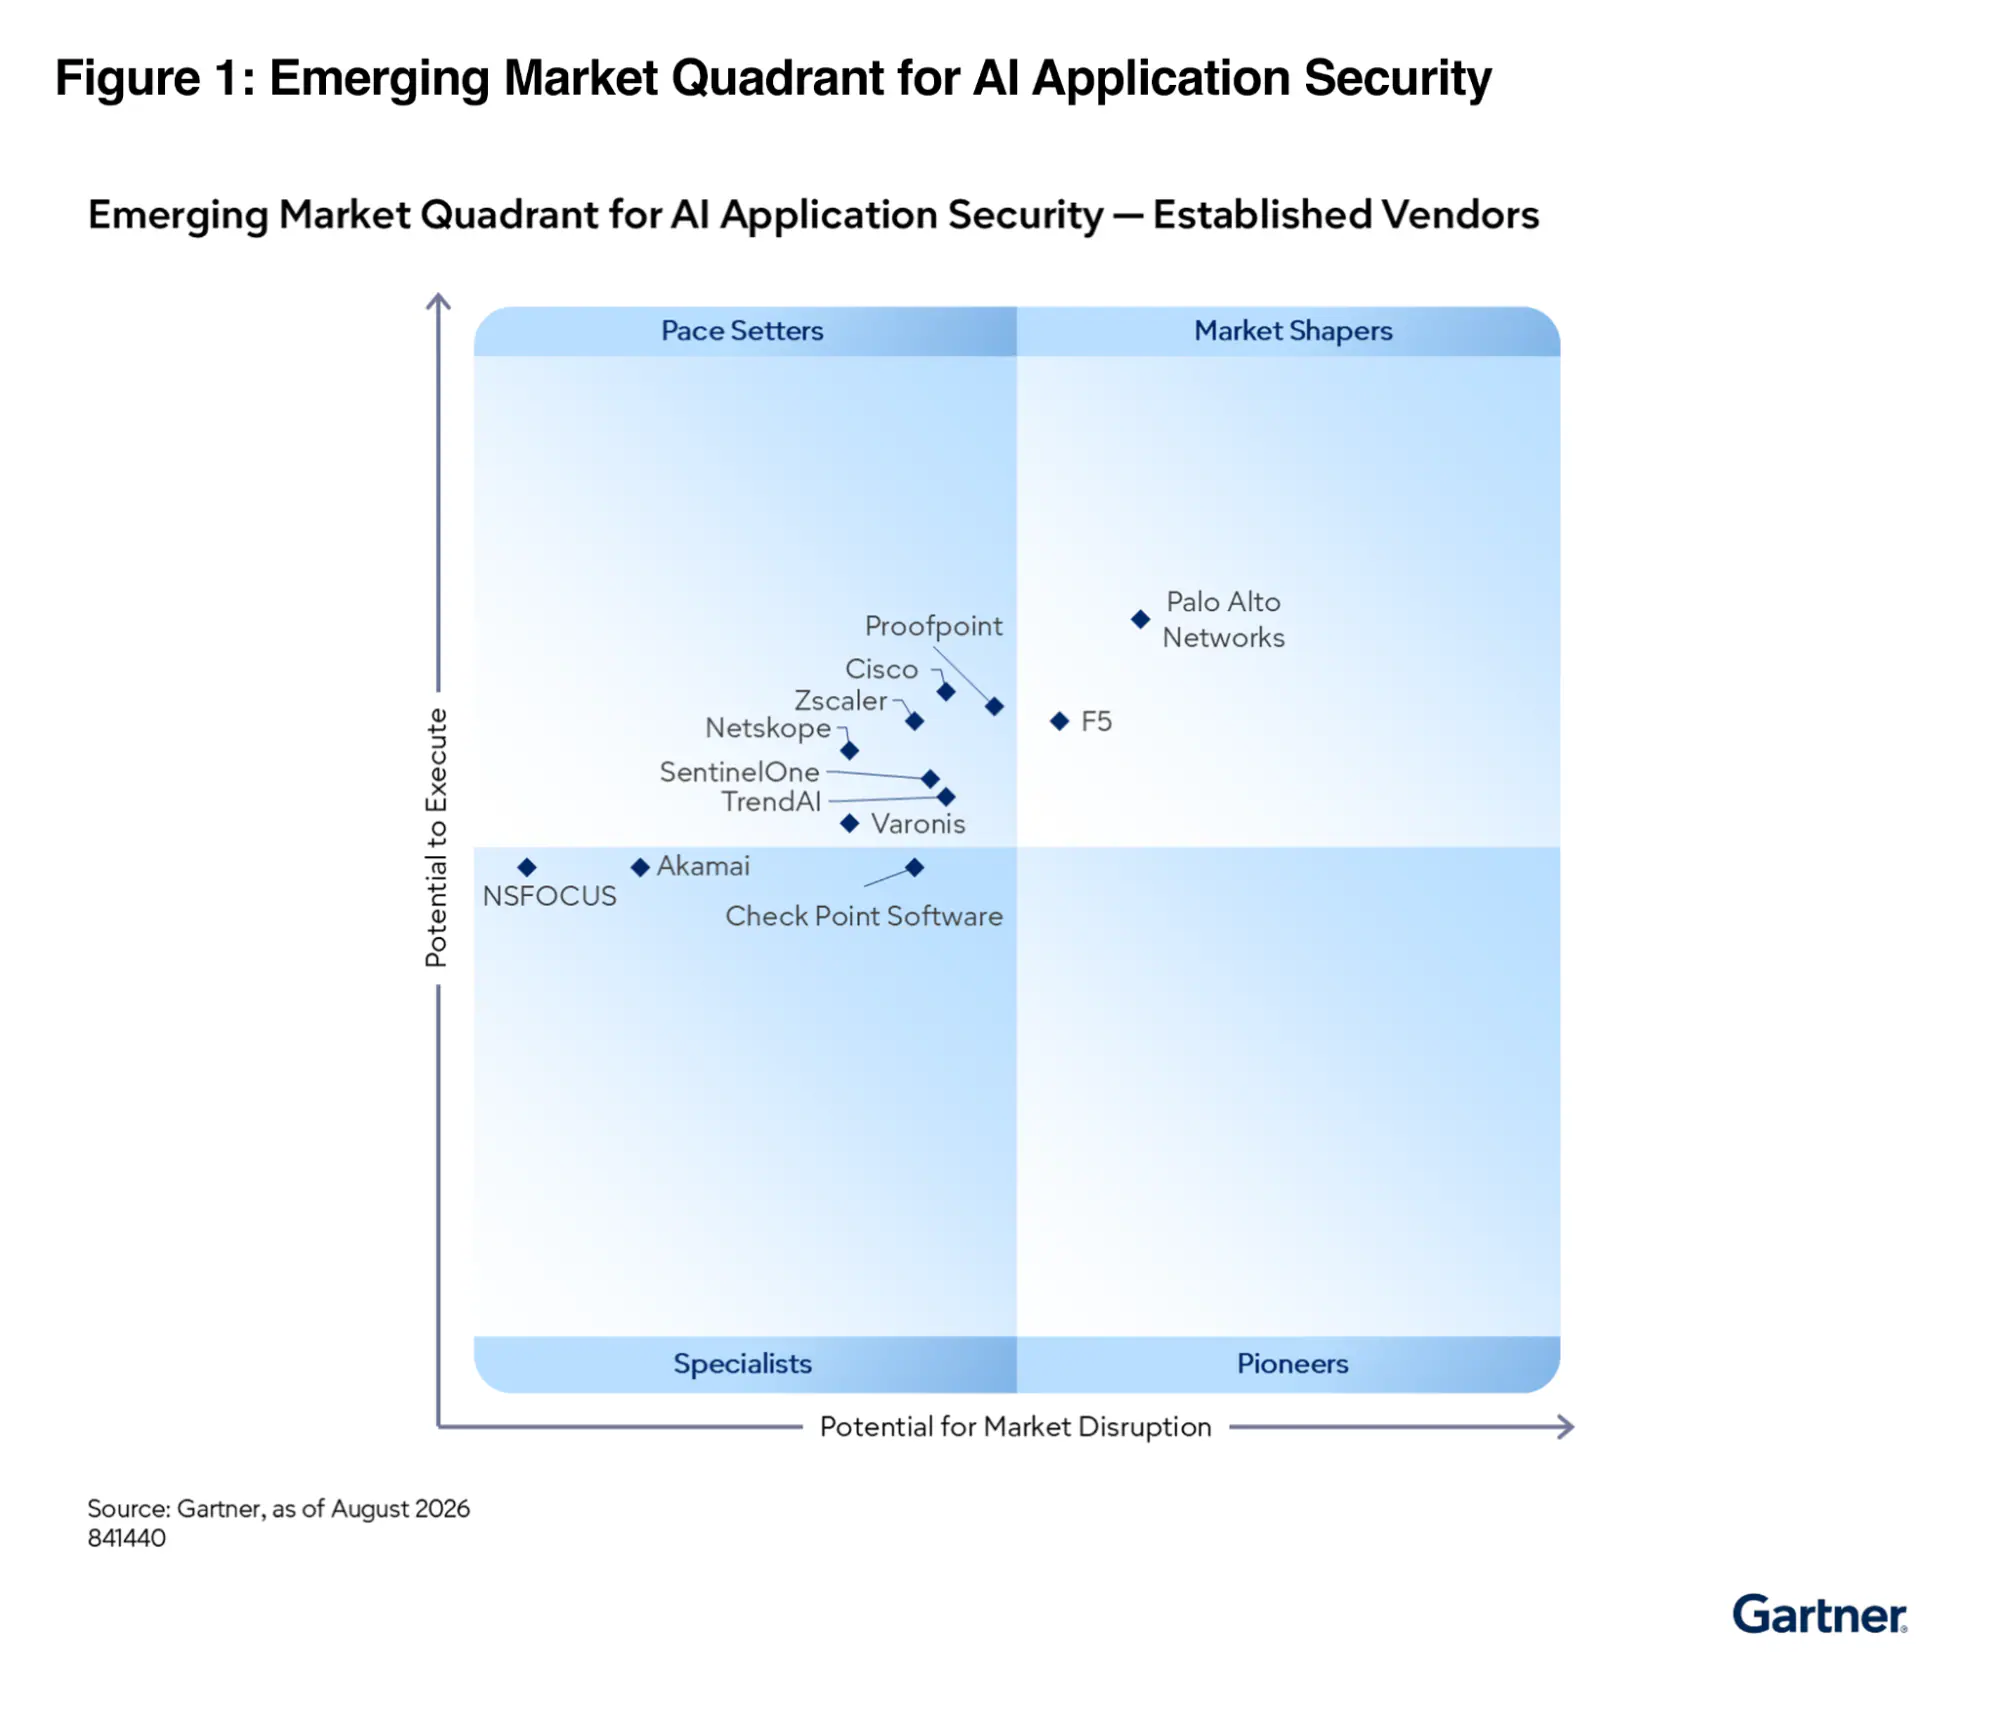
Yapay Zeka Güvenliği için Standartların Tanımlanması
cybersecurity 65

Yapay Zeka Güvenliği için Standartların Tanımlanması

Palo Alto Networks, AI güvenliği için standart belirleme çalışmalarını ve Gartner tarafından piyasa şekillendirici olarak konumlandırılmasını vurgulayan bir blog paylaşımı yayımladı.

18.09.2026 04:02 Palo Alto Networks Blog US
Cyberattacki durdururken köpeğinizle yürüyorsunuz - Savunma AI güvenlik CEO'su 'Bu ruff değil' diyor
cybersecurity 80

Cyberattacki durdururken köpeğinizle yürüyorsunuz - Savunma AI güvenlik CEO'su 'Bu ruff değil' diyor

Corma CEO'su, savunma AI güvenlik sistemini geliştirdiklerini ve bu sistemle cyberattackleri durdurabildiklerini söyledi.

16.08.2026 13:06 The Register Security GB
Saldırganlar METR API Anahtarını Çaldı ve Yaklaşık 600.000 Dolar Değeri AI Kredilerini Tüketti
cybersecurity 72

Saldırganlar METR API Anahtarını Çaldı ve Yaklaşık 600.000 Dolar Değeri AI Kredilerini Tüketti

METR'in güvenlik ihlalleri iddia edildi; API anahtarlarının çalınması ve AI kredi tüketimiyle sonuçlanan saldırı girişimleri rapor edildi.

01.09.2026 12:05 The Hacker News US
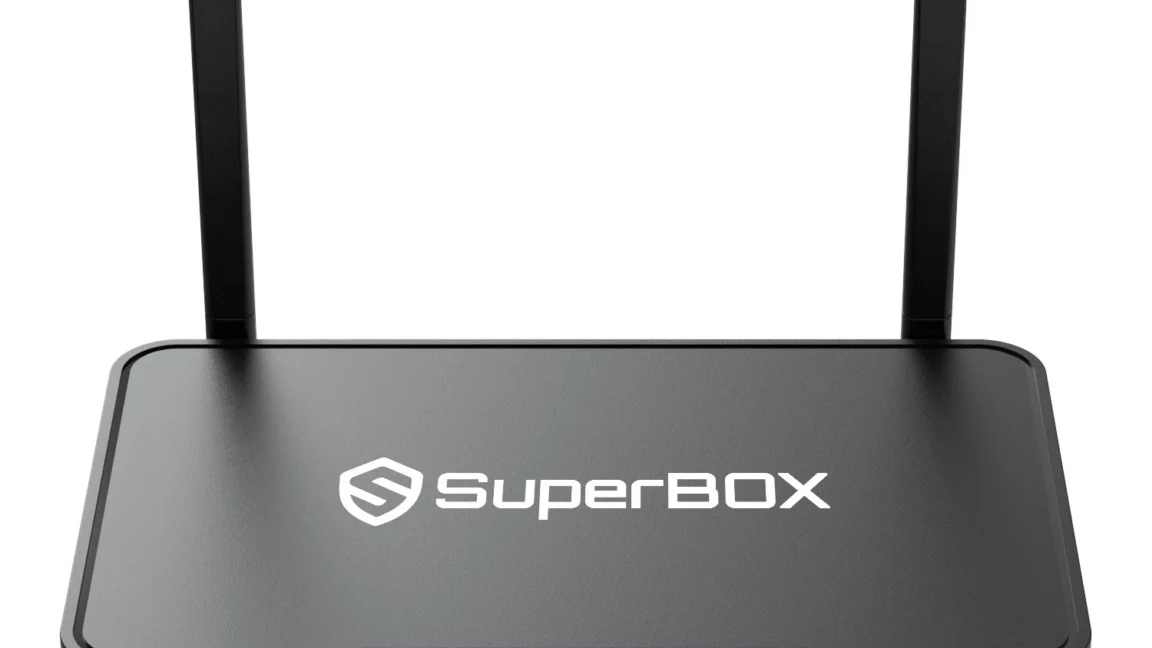
Bu cihazları kurmadan önce iki kez düşünün: Ücretsiz filmler vaat eden cihazlar ev ağlarını korumasız proxy'lere dönüştürüyor
cybersecurity 72

Bu cihazları kurmadan önce iki kez düşünün: Ücretsiz filmler vaat eden cihazlar ev ağlarını korumasız proxy'lere dönüştürüyor

Ücretsiz içerik karşılığında bazı medya akış cihazlarının ev ağlarını proxy ağına dahil ettiği ve bunun güvenlik riskleri doğurduğu tespit edildi.

31.08.2026 19:33 Ars Technica US
12TB Steam Teraleak, On Yılı Aşan Kayıp PC Oyun Tarihini Ortaya Döküyor
cybersecurity 72

12TB Steam Teraleak, On Yılı Aşan Kayıp PC Oyun Tarihini Ortaya Döküyor

12TB Steam teraleak, uzun süredir kayıp olan oyun içeriğinin bir kısmını sızdırdı ve bu, dijital arşivlerin güvenliği ve içerik bütünlüğü konularını gündeme getiriyor.

31.08.2026 00:40 Ars Technica US
Android 17 OS Genelinde ECH Desteği ile Ağı İzleme Karşıtı Gizlilik Sağlıyor
cybersecurity 72

Android 17 OS Genelinde ECH Desteği ile Ağı İzleme Karşıtı Gizlilik Sağlıyor

Android 17'nin OS çapında Encrypted Client Hello (ECH) desteği ile kullanıcıların ziyaret ettiği sitelerin ağlar tarafından gözlemlenmesini azaltması amaçlanıyor; bu adım ağ güvenliği ve kullanıcı gizliliğini artırıyor.

28.08.2026 19:20 The Hacker News US
Yapay Zeka Güvenliği için Standartların Tanımlanması
cybersecurity 65

Yapay Zeka Güvenliği için Standartların Tanımlanması

Palo Alto Networks, AI güvenliği için standart belirleme çalışmalarını ve Gartner tarafından piyasa şekillendirici olarak konumlandırılmasını vurgulayan bir blog paylaşımı yayımladı.

18.09.2026 04:02 Palo Alto Networks Blog US
OpenAI, endişe verici AI davranışlarına dair vakaları açıkladı ve yeni bir açıklama sistemi duyurdu

OpenAI, endişe verici AI davranışlarına dair vakaları açıkladı ve yeni bir açıklama sistemi duyurdu

17.09.2026 16:33 68
Canlı Müşteri Verilerine Erişen Test Ortamı

Canlı Müşteri Verilerine Erişen Test Ortamı

17.09.2026 14:28 72
cybersecurity 70

Uudet yritysverkostot vahvistavat digitaalisen yhteiskunnan huoltovarmuutta

Hanke laajentaa huoltovarmuutta digitaalisella sektorilla ja muodostaa viisi yritysverkostopoolia tukemaan kyberturvallisuutta ja digitaalista infrastruktuuria sekä parantamaan toimitusketjujen resilienssiä.

17.09.2026 05:00 NCSC-FI News FI
cybersecurity network infrastructure
cybersecurity 72

Güvenlik Kontrolünün Çalıştığını Düşünmek Artık Yeterli Değil

Güvenlik kontrollerinin yalnızca nokta-atış denetimlerle yeterli olmadığı, sürekli kontrol izlemenin güvenliğin güncel kanıtını sağladığı savunuluyor.

15.09.2026 22:30 SecurityWeek US
bilgi güvenliği siber güvenlik kontrol izleme
cybersecurity 65

Homebrew 7.0.0 yerleşik GUI ve daha iyi güvenlik kontrolleriyle çıktı

Homebrew 7.0.0 artık yerleşik güvenlik tarayıcısına sahip, güvenlik kontrollerini güçlendirdi ve BrewUI arayüzünün tam sürümünü sundu.

14.09.2026 22:51 BleepingComputer US
malware software-security security-controls
cybersecurity 68

Chrome artık güvenlik manzarasını değiştiren AI ile her 2 haftada bir güncelleme yayıyor

Chrome, güvenlik yamaları ve yeni özellikler için sürüm güncellemelerini iki haftaya çekerek hızlandırdı; AI ile güvenlik dinamiklerinde değişiklikler bekleniyor.

08.09.2026 18:04 TechCrunch Security US
security browser chrome
cybersecurity 72

IT Yardım Masası Taklidiyle MFA Aşma: Saldırganlar Mikrosoft 365’i ve SaaS Çevrelerini Hedef Alıyor

Sosyal mühendislik ile IT personeli taklit edilerek MFA bypass edilmeye çalışılan bir tehdit cluster’ı (PREY-0058) Microsoft 365 ve SaaS ortamlarını hedefleyerek extortion ve veri hırsı riskini artırıyor; bu, güncel güvenlik yaklaşımlarını zorlayan bir yöntem olarak öne çıkıyor.

08.09.2026 10:41 Security Affairs IT
sosyal mühendislik MFA bypass Microsoft 365
Saldırganlar METR API Anahtarını Çaldı ve Yaklaşık 600.000 Dolar Değeri AI Kredilerini Tüketti
cybersecurity 72

Saldırganlar METR API Anahtarını Çaldı ve Yaklaşık 600.000 Dolar Değeri AI Kredilerini Tüketti

METR'in güvenlik ihlalleri iddia edildi; API anahtarlarının çalınması ve AI kredi tüketimiyle sonuçlanan saldırı girişimleri rapor edildi.

01.09.2026 12:05 The Hacker News US
malware cybersecurity API
Bu cihazları kurmadan önce iki kez düşünün: Ücretsiz filmler vaat eden cihazlar ev ağlarını korumasız proxy'lere dönüştürüyor
cybersecurity 72

Bu cihazları kurmadan önce iki kez düşünün: Ücretsiz filmler vaat eden cihazlar ev ağlarını korumasız proxy'lere dönüştürüyor

Ücretsiz içerik karşılığında bazı medya akış cihazlarının ev ağlarını proxy ağına dahil ettiği ve bunun güvenlik riskleri doğurduğu tespit edildi.

31.08.2026 19:33 Ars Technica US
malware network-security iot
12TB Steam Teraleak, On Yılı Aşan Kayıp PC Oyun Tarihini Ortaya Döküyor
cybersecurity 72

12TB Steam Teraleak, On Yılı Aşan Kayıp PC Oyun Tarihini Ortaya Döküyor

12TB Steam teraleak, uzun süredir kayıp olan oyun içeriğinin bir kısmını sızdırdı ve bu, dijital arşivlerin güvenliği ve içerik bütünlüğü konularını gündeme getiriyor.

31.08.2026 00:40 Ars Technica US
malware data_leak gaming
Android 17 OS Genelinde ECH Desteği ile Ağı İzleme Karşıtı Gizlilik Sağlıyor
cybersecurity 72

Android 17 OS Genelinde ECH Desteği ile Ağı İzleme Karşıtı Gizlilik Sağlıyor

Android 17'nin OS çapında Encrypted Client Hello (ECH) desteği ile kullanıcıların ziyaret ettiği sitelerin ağlar tarafından gözlemlenmesini azaltması amaçlanıyor; bu adım ağ güvenliği ve kullanıcı gizliliğini artırıyor.

28.08.2026 19:20 The Hacker News US
network-security privacy encrypted-client-hello
1 2
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-09-18
Son 24 saatte üst düzey riskleri işaret eden çoklu güvenlik olayları raporu derlenmiştir. Cisco ISE ve diğer Cisco güvenlik bileşenlerindeki sıçrama yapan kimlik doğrulama açıkları ile birlikte HPE EdgeConnect SD-WAN bileşenlerindeki çoklu CVE’ler ve Oracle, Jenkins gibi büyük yazılım dağıtımları için kritik yamalar gündemde yer aldı. CVSS 10.0 seviyesinde çoğu durum ve aktif sömürü durumları bildirilmiş durumda. Birden fazla üreticiye ait güvenlik bültenleriyle kritik düzeyde arızalar ve oturum açma/kimlik doğrulama ile ilişkili zafiyetler öne çıktı. Jenkins, Oracle ve Cisco bültenleri özellikle dikkat çekici yüksek tehditler olarak kayda geçti. Toplam 91 olayın içerisinde 8’i yüksek/kritik olarak sınıflandırıldı; US ve FI başta olmak üzere birçok ülkeden etkilenme bildirilmiş. Olaylar, kurumsal altyapılarda CSC ve SD-WAN çözümleri ile kimlik doğrulama, web arayüzü, RCE/SQLi/XSS gibi Çoklu açılara odaklanıyor. Bu durum, güncel güvenlik yamalarının uygulanması, sürüm ve bileşen denetimi ile hızlı müdahale gerekliliğini ortaya koyuyor.
Toplam Haber: 91
Yüksek Önem: 8
IOC/CVE: 22
Öne Çıkanlar
• Cisco ISE CVE-2026-76460 için aktif istismar uyarısı yapıldı; kimlik doğrulama bypass potansiyeli çok yüksek.
• HPE EdgeConnect SD-WAN Gateways/Orchestrator için bir dizi CVE ve güncelleme yayımlandı; kritik etki.
• Cisco çok sayıda güvenlik açığına ilişkin geniş kapsamlı uyarılar ve yamalar yayımladı; bazı CVE’ler 10.0 skorunda.
• Oracle Critical Security Patch Update (Sept 2026) büyük boyutlu yamalar içeriyor; yüzlerce CVE ve birçok ürün ailesi etkilendi.
• Jenkins güvenlik açığı bildirimi; 20+ CVE ile yüksek risk ve resmi düzeltme önerisi.
• Birden çok CVE ve açık, kurumsal ağ güvenliği üzerinde yüksek baskı yaratıyor; güncelleme takvimi ve uygulama sürekliliği kritik.
CVE ve Açıklamaları
CVE-2026-76460
ISE API uç noktasında kimlik doğrulama kontrollerinin yetersizliği nedeniyle uzaktan erişim ve kimlik doğrulama bypass riski.
CVE-2026-87273
Oracle ürünlerinde kritik yamalar ve çok sayıda CVE; potansiyel uzaktan kod yürütme veya yetkisiz erişim riski.
CVE-2026-76460
Tekrar edildi; aynı CVE iki kez listelenmiş olabilir; yoğun risk taşıyor.
CVE-2026-91843
Çeşitli ürünlerde kritik güvenlik açıkları; öne çıkanlar arasında kimlik/komut enjeksiyonu mevcut.
CVE-2024-XXXX
Eski sürümlerde bulunan bir açık; güncellemeyle kapatılması önerilir.
CVE-2026-87277
Oracle yaması kapsamında yüksek tehditli açık.
CVE ve Açıklamaları
CVE-2026-76460
Yineleyen güvenlik açığı; acil kapatma önerilir.
CVE-2026-92238
Jenkins eklentileriyle ilgili güvenlik açığı; güncelleme gerekliliği yüksek.
CVE-2026-92239
Jenkins eklentileriyle ilgili adlandırılan riskler.
CVE-2026-92240
Jenkins komponentlerinde CVE serisi nedeniyle risk.
CVE-2026-92005
Oracle ürün ailesinde kritik güvenlik açığı.
CVE-2026-92006
Oracle güvenlik güncellemesiyle kapatılabilir.
CVE ve Açıklamaları
CVE-2026-92007
Oracle CVE setinde güvenlik açığı.
CVE-2026-92008
Oracle CVE setinde güvenlik açığı.
CVE-2026-92009
Oracle CVE setinde güvenlik açığı.
CVE-2026-92010
Oracle CVE setinde güvenlik açığı.
CVE-2026-92127
Jenkins eklentileriyle ilişkili güvenlik açığı.
CVE-2026-92128
Jenkins eklentileriyle ilişkili güvenlik açığı.
CVE ve Açıklamaları
CVE-2026-92129
Jenkins eklentileriyle ilişkili güvenlik açığı.
CVE-2026-92130
Jenkins eklentileriyle ilişkili güvenlik açığı.