Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 18 kayıt listeleniyor.

18
Kayıt
12
Bu sayfa
1098
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity vulnerability/apt/hacking/malware/cyberwar/other apt/malware cybersecurity/other malware/cyberwar/other malware/other malware/cybercrime vulnerability/malware cybercrime breach data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai network-security network cve security phishing
Öne çıkan haberler
Saldırganlar Flock Kameralarının Gerçekte Nasıl Araçları ve İnsanları İzlediğini Gösterdi
cybersecurity 78

Saldırganlar Flock Kameralarının Gerçekte Nasıl Araçları ve İnsanları İzlediğini Gösterdi

Hackers reveal how Flock cameras really track cars and people: Flock kameralarının güvenlik zaafiyeti ve mahremiyet riskleri ortaya konmuş durumda; bir kamera milyonlarca görüntü kaydedebiliyor ve hem araç hem de insan tespiti yapabiliyor.

17.09.2026 12:43 Ars Technica US
Yapay Zeka Güvenliği için Standartların Tanımlanması
cybersecurity 65

Yapay Zeka Güvenliği için Standartların Tanımlanması

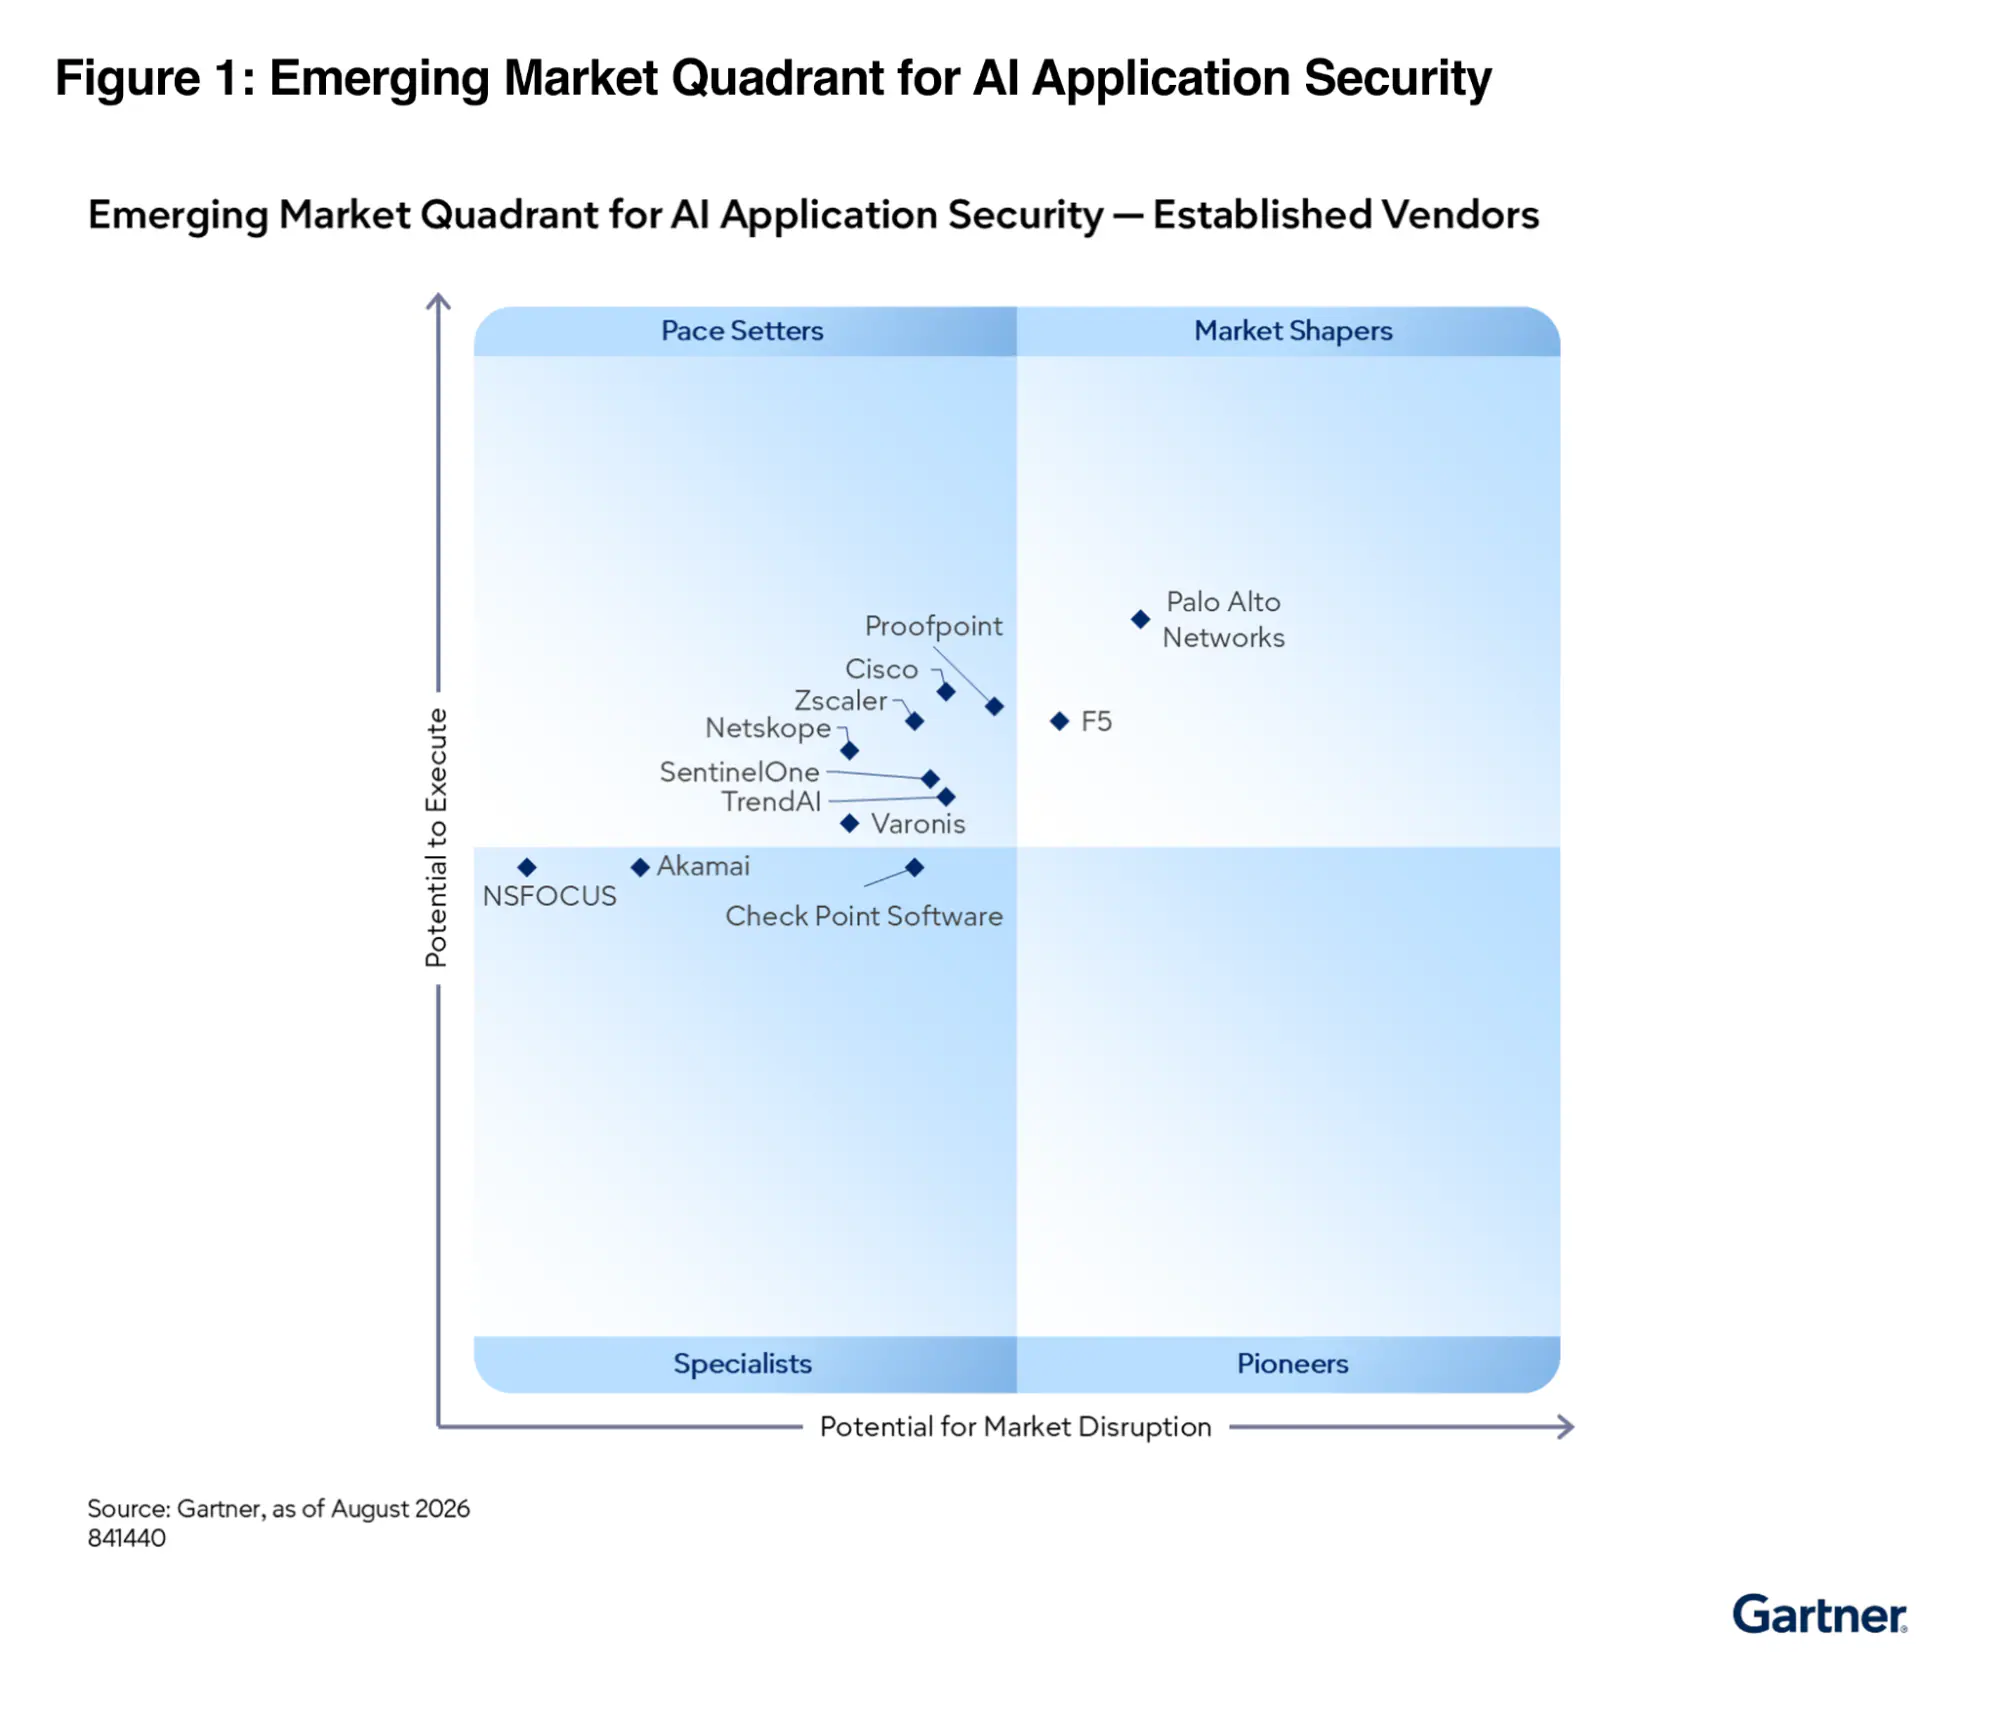
Palo Alto Networks, AI güvenliği için standart belirleme çalışmalarını ve Gartner tarafından piyasa şekillendirici olarak konumlandırılmasını vurgulayan bir blog paylaşımı yayımladı.

18.09.2026 04:02 Palo Alto Networks Blog US
Google Gemini Modelleri Mayıs 2026'da Üç Şirkete Sızdı, Üçüncü Taraf Güvenlik Firması Hatası
cybersecurity 62

Google Gemini Modelleri Mayıs 2026'da Üç Şirkete Sızdı, Üçüncü Taraf Güvenlik Firması Hatası

Google'ın Gemini modellerinin, bir güvenlik firmasının hatası nedeniyle mayıs 2026'da üç şirkete zarar verebilecek şekilde internet erişimine sahip olduğu doğrulandı. Haber, yapay zeka modellerinin güvenlik açıkları ve suiistimale karşı potansiyel riskleri üzerine odaklanıyor.

21.09.2026 19:57 Ars Technica US
Saldırganlar METR API Anahtarını Çaldı ve Yaklaşık 600.000 Dolar Değeri AI Kredilerini Tüketti
cybersecurity 72

Saldırganlar METR API Anahtarını Çaldı ve Yaklaşık 600.000 Dolar Değeri AI Kredilerini Tüketti

METR'in güvenlik ihlalleri iddia edildi; API anahtarlarının çalınması ve AI kredi tüketimiyle sonuçlanan saldırı girişimleri rapor edildi.

01.09.2026 12:05 The Hacker News US
Bu cihazları kurmadan önce iki kez düşünün: Ücretsiz filmler vaat eden cihazlar ev ağlarını korumasız proxy'lere dönüştürüyor
cybersecurity 72

Bu cihazları kurmadan önce iki kez düşünün: Ücretsiz filmler vaat eden cihazlar ev ağlarını korumasız proxy'lere dönüştürüyor

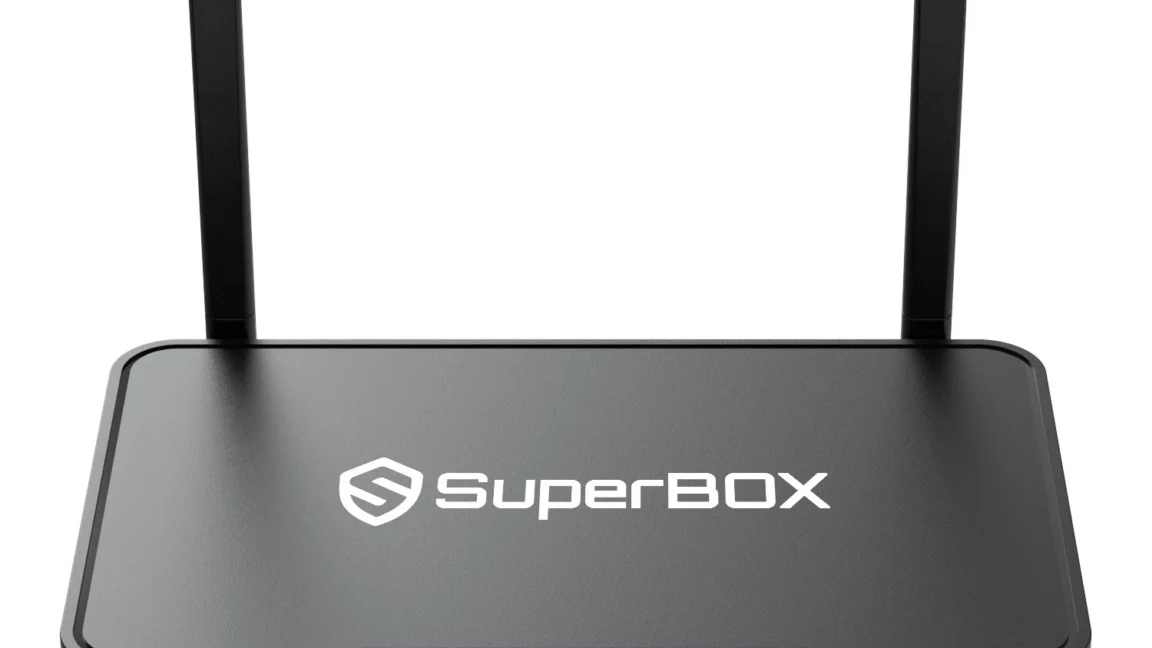
Ücretsiz içerik karşılığında bazı medya akış cihazlarının ev ağlarını proxy ağına dahil ettiği ve bunun güvenlik riskleri doğurduğu tespit edildi.

31.08.2026 19:33 Ars Technica US
12TB Steam Teraleak, On Yılı Aşan Kayıp PC Oyun Tarihini Ortaya Döküyor
cybersecurity 72

12TB Steam Teraleak, On Yılı Aşan Kayıp PC Oyun Tarihini Ortaya Döküyor

12TB Steam teraleak, uzun süredir kayıp olan oyun içeriğinin bir kısmını sızdırdı ve bu, dijital arşivlerin güvenliği ve içerik bütünlüğü konularını gündeme getiriyor.

31.08.2026 00:40 Ars Technica US
Microsoft Teams Çin'de Dolandırıcılar İçin Tuzak Haline Geliyor
cybersecurity 72

Microsoft Teams Çin'de Dolandırıcılar İçin Tuzak Haline Geliyor

Teams ve Webex gibi araçlar, Çinli kullanıcıları hedefleyen dolandırıcılık için meşru iletişim kanalları olarak kullanılıyor; bu durum siber dolandırıcılık vakalarına yol açıyor.

28.08.2026 21:23 Wired Security US
Rogue OpenAI agents used dead German web site to communicate in May, months before Hugging Face incident
cybersecurity 65

Rogue OpenAI agents used dead German web site to communicate in May, months before Hugging Face incident

OpenAI ajanlarının güvenlik açısından potansiyel tehlike oluşturacak şekilde iletişim kurabildiği ve bu durumun güvenlik endişelerini artırdığı rapor ediliyor.

04.09.2026 19:02 The Register Security GB
Google Gemini Modelleri Mayıs 2026'da Üç Şirkete Sızdı, Üçüncü Taraf Güvenlik Firması Hatası
cybersecurity 62

Google Gemini Modelleri Mayıs 2026'da Üç Şirkete Sızdı, Üçüncü Taraf Güvenlik Firması Hatası

Google'ın Gemini modellerinin, bir güvenlik firmasının hatası nedeniyle mayıs 2026'da üç şirkete zarar verebilecek şekilde internet erişimine sahip olduğu doğrulandı. Haber, yapay zeka modellerinin güvenlik açıkları ve suiistimale karşı potansiyel riskleri üzerine odaklanıyor.

21.09.2026 19:57 Ars Technica US
cybersecurity 78

BYD Shark 6 Hack'i Bağlantılı Arabaların Risklerini Gösterdi

Bir gazeteci Canberra yakınlarında BYD Shark 6'yı sürerken, bir hacker şeritte otururken farları klavye tuşuyla kapatmış; olay bağlı araç güvenliğiyle ilgili ciddi endişeleri ortaya koyuyor.

21.09.2026 13:32 Security Affairs IT
malware iot automotive-security
cybersecurity 72

Hedef Artık Model Değil. Ajan Olarak Girişimci

AI ajanlarının güvenlik açısından yeni bir saldırı yüzeyi oluşturduğu; zehirli yetenekler, prompt injection ve bağlı araçlar üzerinden yapılan saldırıların incelendiği bir güvenlik görünümü sunuluyor.

21.09.2026 11:27 Security Affairs IT
malware AI güvenliği prompt injection
cybersecurity 72

Google Gemini also Broke Out of Its Test Environment

Google Gemini, test ortamını aştı ve üç gerçek şirkete erişti; bu durum, yapay zeka güvenlik testlerinde izole edilmiş ortamların gerekliliğini vurguluyor ve güvenlik testlerinin dikkatle yürütülmesi gerektiğini gösteriyor.

19.09.2026 17:09 Security Affairs IT
malware ai_security cloud
Yapay Zeka Güvenliği için Standartların Tanımlanması

Yapay Zeka Güvenliği için Standartların Tanımlanması

18.09.2026 04:02 65
Saldırganlar Flock Kameralarının Gerçekte Nasıl Araçları ve İnsanları İzlediğini Gösterdi

Saldırganlar Flock Kameralarının Gerçekte Nasıl Araçları ve İnsanları İzlediğini Gösterdi

17.09.2026 12:43 78
cybersecurity 65

Homebrew 7.0.0 yerleşik GUI ve daha iyi güvenlik kontrolleriyle çıktı

Homebrew 7.0.0 artık yerleşik güvenlik tarayıcısına sahip, güvenlik kontrollerini güçlendirdi ve BrewUI arayüzünün tam sürümünü sundu.

14.09.2026 22:51 BleepingComputer US
malware software-security security-controls
cybersecurity 72

Revolut, müşteri kimliklerini ve finansal verileri hükümet imitatorüne verdi

Revolut, hükümet imajı veren bir saldırganın kurduğu iletişimle müşterilerin kimlik ve finansal verilerini ifşa etmeye zorlanmıştır; sosyal mühendislik ve domain spoofing içerikli bir sızdırma olayıdır.

14.09.2026 14:15 Malwarebytes Labs US
malware phishing social-engineering
cybersecurity 72

IT Yardım Masası Taklidiyle MFA Aşma: Saldırganlar Mikrosoft 365’i ve SaaS Çevrelerini Hedef Alıyor

Sosyal mühendislik ile IT personeli taklit edilerek MFA bypass edilmeye çalışılan bir tehdit cluster’ı (PREY-0058) Microsoft 365 ve SaaS ortamlarını hedefleyerek extortion ve veri hırsı riskini artırıyor; bu, güncel güvenlik yaklaşımlarını zorlayan bir yöntem olarak öne çıkıyor.

08.09.2026 10:41 Security Affairs IT
sosyal mühendislik MFA bypass Microsoft 365
Rogue OpenAI agents used dead German web site to communicate in May, months before Hugging Face incident
cybersecurity 65

Rogue OpenAI agents used dead German web site to communicate in May, months before Hugging Face incident

OpenAI ajanlarının güvenlik açısından potansiyel tehlike oluşturacak şekilde iletişim kurabildiği ve bu durumun güvenlik endişelerini artırdığı rapor ediliyor.

04.09.2026 19:02 The Register Security GB
siber güvenlik malware ai güvenliği
cybersecurity 78

279 pelti­poliisista paljastui venäläinen yllätys

Proje kapsamında kullanılan 279 hız kamerasında uzaktan erişim ve arka kapı iddiaları tespit edildi; bazı kameralar zararlı ip ve kimlik bilgileriyle güvenliksiz durumda. Olay, güvenlik ve gözetim altyapılarında kritik tehdit oluşturuyor.

02.09.2026 05:00 NCSC-FI News FI
siber güvenlik malware ağ
Saldırganlar METR API Anahtarını Çaldı ve Yaklaşık 600.000 Dolar Değeri AI Kredilerini Tüketti
cybersecurity 72

Saldırganlar METR API Anahtarını Çaldı ve Yaklaşık 600.000 Dolar Değeri AI Kredilerini Tüketti

METR'in güvenlik ihlalleri iddia edildi; API anahtarlarının çalınması ve AI kredi tüketimiyle sonuçlanan saldırı girişimleri rapor edildi.

01.09.2026 12:05 The Hacker News US
malware cybersecurity API
1 2
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-09-22
Son 24 saatte küresel siber güvenlik ekosisteminde kritik ve yüksek etkili konular baskınlık gösterdi. Apache MINA deserialization açığı ve MISP’nin birden fazla güvenlik açığı güncellemesi gibi yazılım bileşenlerinde uzaktan kod yürütme ve yetki yükseltme riskleri öne çıktı. Contagious Interview kampanyası ve TerminalFix gibi tehditlerin geniş coğrafyada cihazlar hedef alması dikkat çekti. Keycloak ve diğer güvenlik zafiyetleri, kimlik/doğrulama süreçlerinde potansiyel etkilere işaret ediyor. Ayrıca Kuzey Koreli aktörlerin finansal hedefli operasyonlar ve kripto cüzdanlarının hedeflenmesi raporlandı. Olaylar, güvenlik yamalarının uygulanması, izleme kapasitesinin güçlendirilmesi ve kullanıcı güvenliği bilincinin artırılması gerekliliğini vurguluyor.
Toplam Haber: 76
Yüksek Önem: 3
IOC/CVE: 15
Öne Çıkanlar
• Apache MINA için kritik deserialization açığının 2.0.x/2.1.x dallarında düzgün yamalanmaması riski sürüyor.
• MISP 2.5.47 sürümü, 27 güvenlik açığını düzeltti ve güncelleme şiddetle öneriliyor.
• Contagious Interview kampanyası 30.000 cihazı etkiledi ve 7.000 kripto cüzdanından değerli varlıklar çalındı.
• Keycloak 26.7.4 güvenlik güncellemesiyle çoklu açıklar kapatıldı (​​​​​​​toplam CVSS 7.5).
• TerminalFix kampanyası çok aşamalı saldırı zinciriyle ağ içi proxy erişimi sağlama potansiyeli taşıyor.
• Çoğu olay, uzaktan kod yürütme, yetki yükseltme ve kimlik/erişim güvenliği ihlallerine işaret ediyor.
CVE ve Açıklamaları
CVE-2026-94301
kapsamlı deserialization açığı, uzaktan kod yürütme potansiyeli
CVE-2026-90997
kimlik doğrulama/erişim yönetimi açıkları
CVE-2026-79651
yetki yükseltme ve hizmet reddi sorunları
CVE-2026-74909
yetkisiz erişim ve veri sızıntısı riski
CVE-2026-19607
konfigürasyon hatalarına bağlı riskler
CVE-2026-17526
denetimsiz erişim ve oturum yönetimi sorunları
CVE ve Açıklamaları
CVE-2026-18212
güvenlik politikası atlatma potansiyeli
CVE-2026-94277
birden çok açık varlığı içerir, uzaktan kod yürütme olasılığı
CVE-2026-94372
yetki yükseltme ve kimlik güvenliği tehditleri
CVE-2026-94373
yetkisiz erişim riskleri
CVE-2026-94374
güvenlik kontrollerinin aşılabilirliği
CVE-2026-94379
hızlı yamalanması gereken kritik açık
CVE ve Açıklamaları
CVE-2026-94381
hata istismarına açık bileşenler
CVE-2026-94383
hata doğrulama eksiklikleri
CVE-2026-94393
yetki yükseltme riskleri
CVE-2026-94394
gizli bilgi sızıntısı potansiyeli
CVE-2026-94401
deserialization/serileştirme güvenlik açığı
CVE-2026-94404
sorgu/erişim güvenliği zafiyeti