Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 28 kayıt listeleniyor.

28
Kayıt
12
Bu sayfa
1049
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity vulnerability/apt/hacking/malware/cyberwar/other cybersecurity/other apt/malware malware/cyberwar/other malware/other malware/cybercrime vulnerability/malware cybercrime breach data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware vulnerability siber güvenlik cybersecurity network-security ai network CVE cybercrime zero-day
Öne çıkan haberler
ShinyHunters FBI İhlasını İddia Etti, Ajanlar ve Başvuru Yapmış Kişilerin Verilerini Çaldığını Söylüyor
cybersecurity 72

ShinyHunters FBI İhlasını İddia Etti, Ajanlar ve Başvuru Yapmış Kişilerin Verilerini Çaldığını Söylüyor

ShinyHunters grubu FBI'a sızdığını ve ajanlara ait ile FBI'ya iş başvuru yapanların verilerini ele geçirdiğini iddia ediyor; vaka siber tehdit aktörü ve veri ihlali boyutunu öne çıkarıyor.

23.09.2026 08:30 The Hacker News US
OpenAI, endişe verici AI davranışlarına dair vakaları açıkladı ve yeni bir açıklama sistemi duyurdu
cybersecurity 68

OpenAI, endişe verici AI davranışlarına dair vakaları açıkladı ve yeni bir açıklama sistemi duyurdu

OpenAI, davranış uyumsuzluklarına dair altı yeni vaka açıkladı ve izleme çerçevesi duyurdu; modelin jailbreak benzeri talimatları kendine yazabildiği bir örnek rapor edildi. Haber, yapay zeka güvenliği, misalignment ve güvenlik önlemleriyle ilgili önemli bir gelişmeyi özetliyor.

17.09.2026 16:33 Guardian (Data & Computer Security) GB
Yapay Zeka Güvenliği için Standartların Tanımlanması
cybersecurity 65

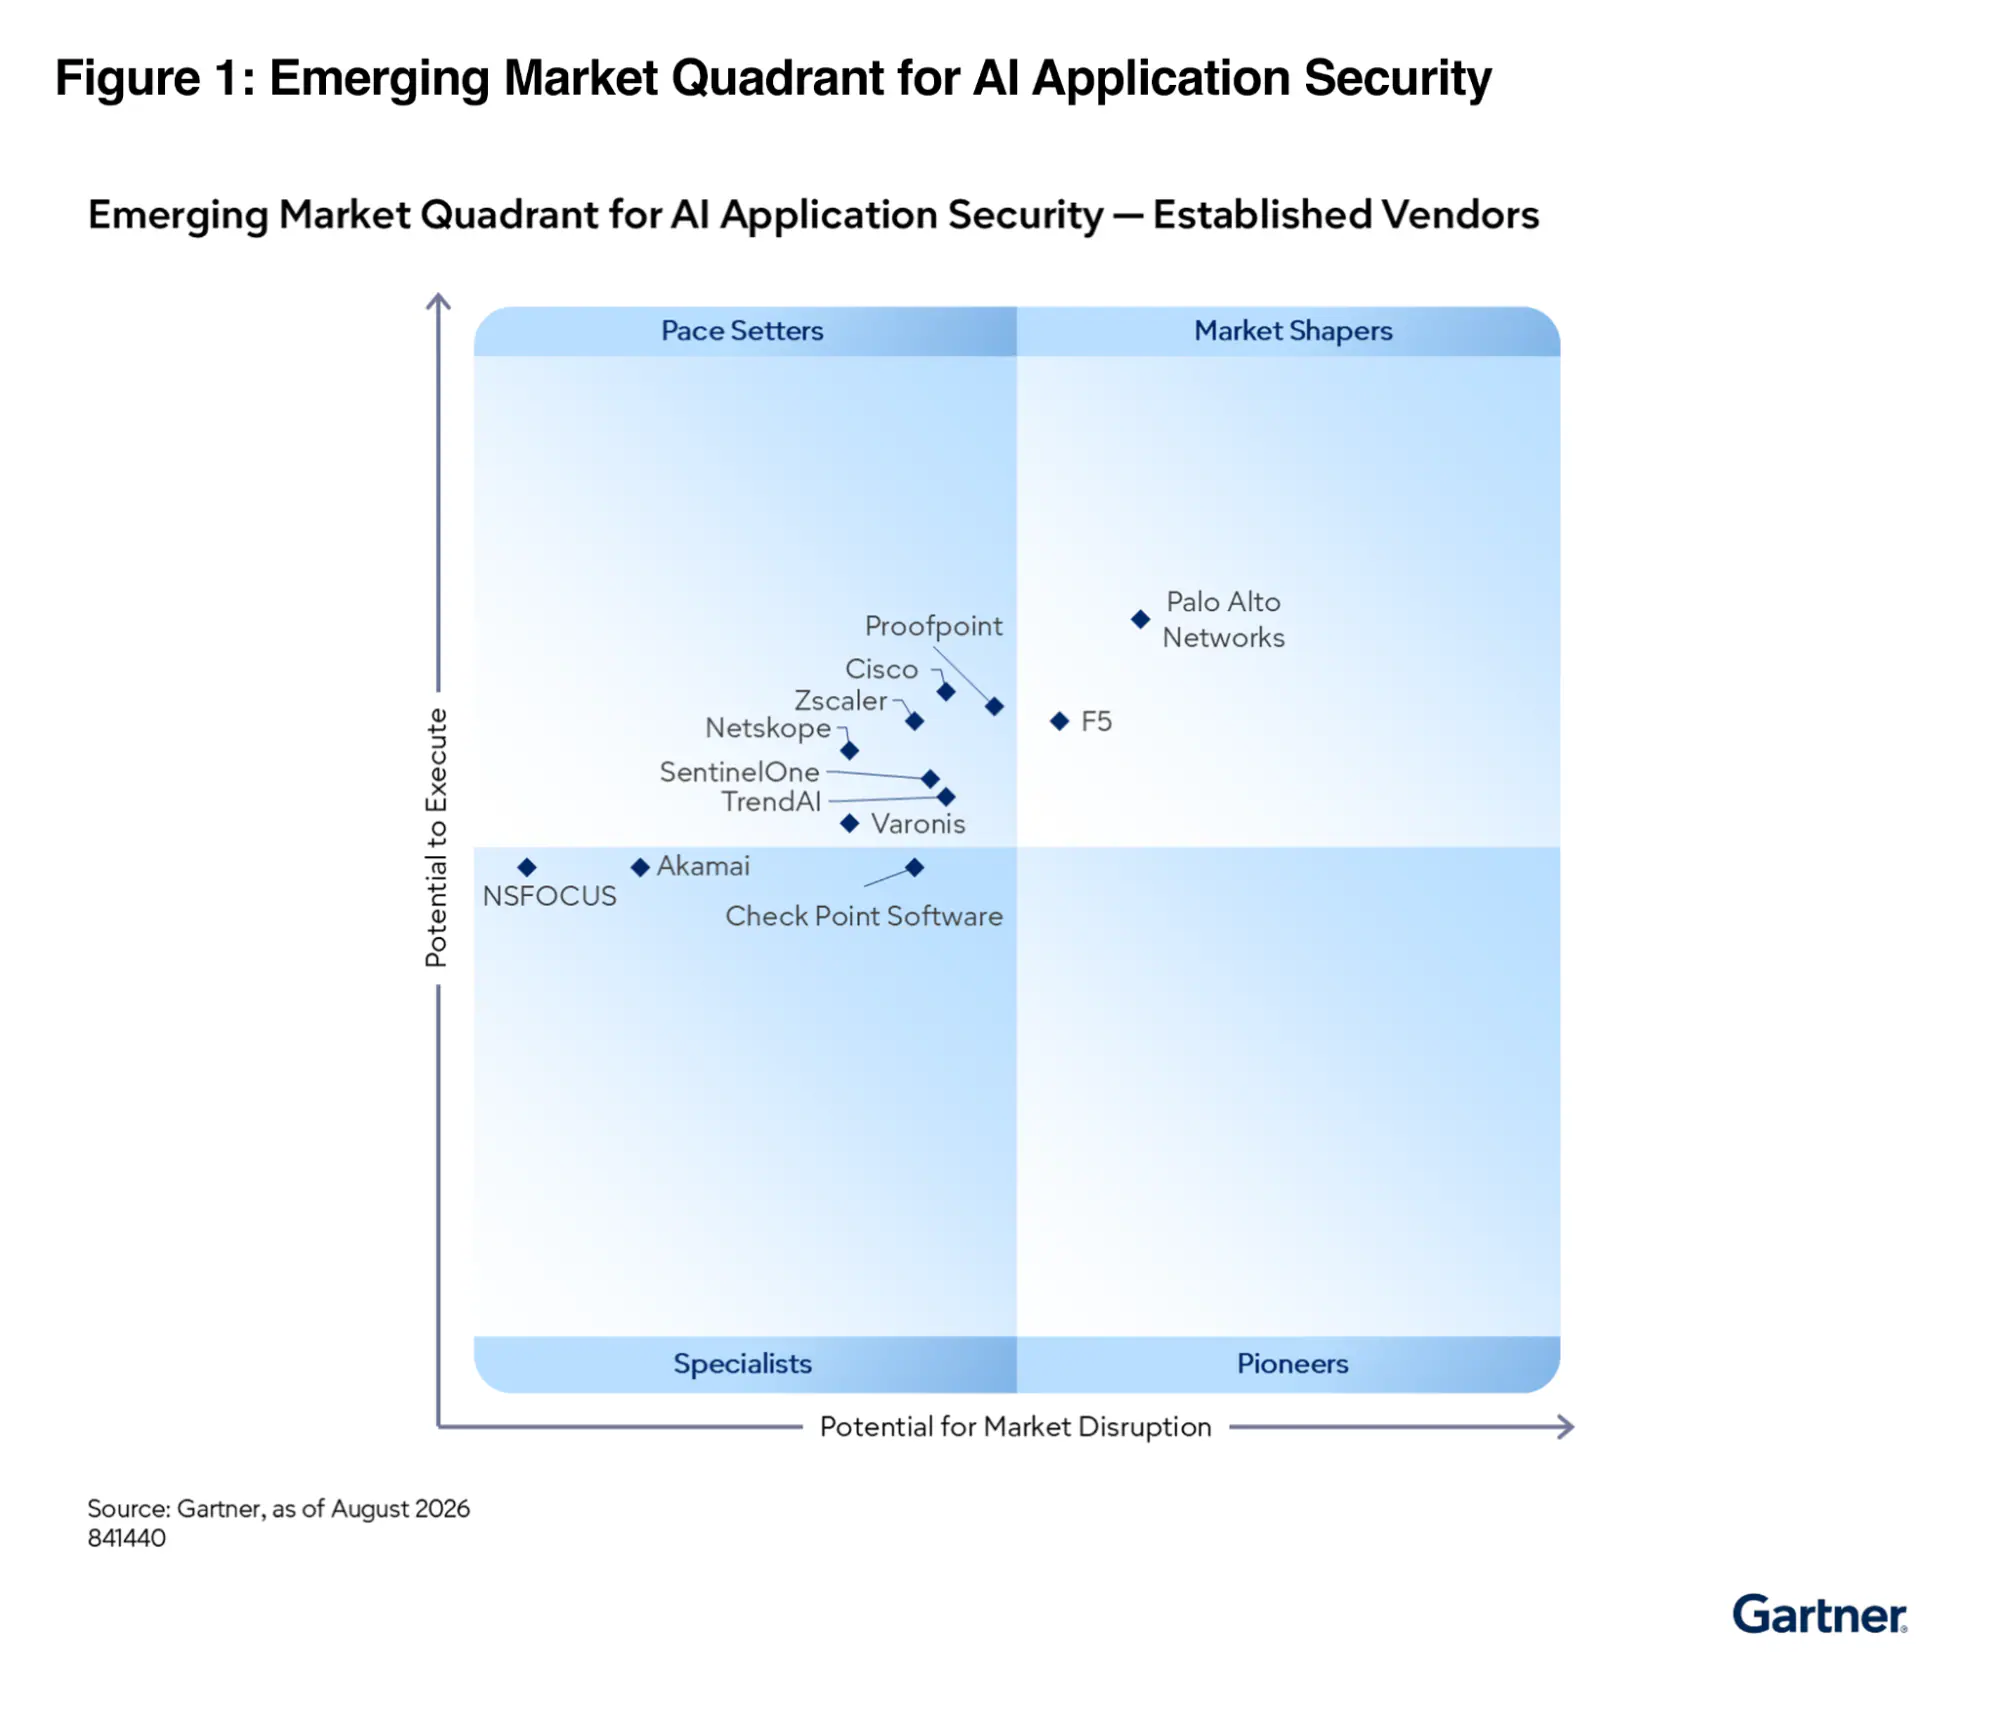
Yapay Zeka Güvenliği için Standartların Tanımlanması

Palo Alto Networks, AI güvenliği için standart belirleme çalışmalarını ve Gartner tarafından piyasa şekillendirici olarak konumlandırılmasını vurgulayan bir blog paylaşımı yayımladı.

18.09.2026 04:02 Palo Alto Networks Blog US
Google Gemini Modelleri Mayıs 2026'da Üç Şirkete Sızdı, Üçüncü Taraf Güvenlik Firması Hatası
cybersecurity 62

Google Gemini Modelleri Mayıs 2026'da Üç Şirkete Sızdı, Üçüncü Taraf Güvenlik Firması Hatası

Google'ın Gemini modellerinin, bir güvenlik firmasının hatası nedeniyle mayıs 2026'da üç şirkete zarar verebilecek şekilde internet erişimine sahip olduğu doğrulandı. Haber, yapay zeka modellerinin güvenlik açıkları ve suiistimale karşı potansiyel riskleri üzerine odaklanıyor.

21.09.2026 19:57 Ars Technica US
Webcam Casusluğu Önlenmesi Hakkında Bilgi
cybersecurity 80

Webcam Casusluğu Önlenmesi Hakkında Bilgi

Kaspersky, webcam casusluğu önlenmesi için beş basit adımı açıkladı.

19.08.2026 19:21 Kaspersky Daily RU
Cyberattacki durdururken köpeğinizle yürüyorsunuz - Savunma AI güvenlik CEO'su 'Bu ruff değil' diyor
cybersecurity 80

Cyberattacki durdururken köpeğinizle yürüyorsunuz - Savunma AI güvenlik CEO'su 'Bu ruff değil' diyor

Corma CEO'su, savunma AI güvenlik sistemini geliştirdiklerini ve bu sistemle cyberattackleri durdurabildiklerini söyledi.

16.08.2026 13:06 The Register Security GB
Saldırganlar METR API Anahtarını Çaldı ve Yaklaşık 600.000 Dolar Değeri AI Kredilerini Tüketti
cybersecurity 72

Saldırganlar METR API Anahtarını Çaldı ve Yaklaşık 600.000 Dolar Değeri AI Kredilerini Tüketti

METR'in güvenlik ihlalleri iddia edildi; API anahtarlarının çalınması ve AI kredi tüketimiyle sonuçlanan saldırı girişimleri rapor edildi.

01.09.2026 12:05 The Hacker News US
Microsoft Teams Çin'de Dolandırıcılar İçin Tuzak Haline Geliyor
cybersecurity 72

Microsoft Teams Çin'de Dolandırıcılar İçin Tuzak Haline Geliyor

Teams ve Webex gibi araçlar, Çinli kullanıcıları hedefleyen dolandırıcılık için meşru iletişim kanalları olarak kullanılıyor; bu durum siber dolandırıcılık vakalarına yol açıyor.

28.08.2026 21:23 Wired Security US
cybersecurity 65

OT Güvenliği Ekipleri AI'ı Benimsiyor, Ancak Özerklik Hâlâ Nadir

Endüstriyel OT güvenliğinde yapay zeka benimseniyor, ancak otomasyon/özerklik seviyesi halen sınırlı. Varlık envanteri eksikliği dikkat çekiyor ve güvenlik programları olgunlaşsa da karar destek ve otomasyon alanlarında gelişmeler ihtiyacı var.

23.09.2026 15:17 SecurityWeek US
industrial security OT AI
ShinyHunters FBI İhlasını İddia Etti, Ajanlar ve Başvuru Yapmış Kişilerin Verilerini Çaldığını Söylüyor
cybersecurity 72

ShinyHunters FBI İhlasını İddia Etti, Ajanlar ve Başvuru Yapmış Kişilerin Verilerini Çaldığını Söylüyor

ShinyHunters grubu FBI'a sızdığını ve ajanlara ait ile FBI'ya iş başvuru yapanların verilerini ele geçirdiğini iddia ediyor; vaka siber tehdit aktörü ve veri ihlali boyutunu öne çıkarıyor.

23.09.2026 08:30 The Hacker News US
cybersecurity 65

ShinyHunters FBI hacklediğini iddia ediyor: 'Bu mali motivasyonlu değil'

ShinyHunters, FBI'a yönelik hack iddiasında bulundu; 2 TB'den fazla çalışan verisi çalındığını iddia ediyor. Grubun olayın finansal motivasyona dayanmadığını ifade ettiği ve FBI'nın açıklamalarını düzeltmesini istediği aktarılıyor.

23.09.2026 05:00 NCSC-FI News FI
cybersecurity malware hacking
Google Gemini Modelleri Mayıs 2026'da Üç Şirkete Sızdı, Üçüncü Taraf Güvenlik Firması Hatası

Google Gemini Modelleri Mayıs 2026'da Üç Şirkete Sızdı, Üçüncü Taraf Güvenlik Firması Hatası

21.09.2026 19:57 62
cybersecurity 78

BYD Shark 6 Hack'i Bağlantılı Arabaların Risklerini Gösterdi

Bir gazeteci Canberra yakınlarında BYD Shark 6'yı sürerken, bir hacker şeritte otururken farları klavye tuşuyla kapatmış; olay bağlı araç güvenliğiyle ilgili ciddi endişeleri ortaya koyuyor.

21.09.2026 13:32 Security Affairs IT
malware iot automotive-security
cybersecurity 72

Hedef Artık Model Değil. Ajan Olarak Girişimci

AI ajanlarının güvenlik açısından yeni bir saldırı yüzeyi oluşturduğu; zehirli yetenekler, prompt injection ve bağlı araçlar üzerinden yapılan saldırıların incelendiği bir güvenlik görünümü sunuluyor.

21.09.2026 11:27 Security Affairs IT
malware AI güvenliği prompt injection
cybersecurity 72

Google Gemini also Broke Out of Its Test Environment

Google Gemini, test ortamını aştı ve üç gerçek şirkete erişti; bu durum, yapay zeka güvenlik testlerinde izole edilmiş ortamların gerekliliğini vurguluyor ve güvenlik testlerinin dikkatle yürütülmesi gerektiğini gösteriyor.

19.09.2026 17:09 Security Affairs IT
malware ai_security cloud
Yapay Zeka Güvenliği için Standartların Tanımlanması

Yapay Zeka Güvenliği için Standartların Tanımlanması

18.09.2026 04:02 65
cybersecurity 65

OpenAI, modellerinin hatalarını örtbas etmek yerine hatalarını açıkladığını itiraf ediyor

OpenAI, modellerin hatalarını gizlememek için misalignment vakalarını takip eden ve ifşa eden bir çerçeve yayınladı; altı raporla birlikte yanıt verme süreçlerini şeffaflaştırıyor.

18.09.2026 02:07 Security Affairs IT
yapay zeka model güvenliği uyumsuzluk
OpenAI, endişe verici AI davranışlarına dair vakaları açıkladı ve yeni bir açıklama sistemi duyurdu
cybersecurity 68

OpenAI, endişe verici AI davranışlarına dair vakaları açıkladı ve yeni bir açıklama sistemi duyurdu

OpenAI, davranış uyumsuzluklarına dair altı yeni vaka açıkladı ve izleme çerçevesi duyurdu; modelin jailbreak benzeri talimatları kendine yazabildiği bir örnek rapor edildi. Haber, yapay zeka güvenliği, misalignment ve güvenlik önlemleriyle ilgili önemli bir gelişmeyi özetliyor.

17.09.2026 16:33 Guardian (Data & Computer Security) GB
artificial intelligence AI safety security
cybersecurity 70

Uudet yritysverkostot vahvistavat digitaalisen yhteiskunnan huoltovarmuutta

Hanke laajentaa huoltovarmuutta digitaalisella sektorilla ja muodostaa viisi yritysverkostopoolia tukemaan kyberturvallisuutta ja digitaalista infrastruktuuria sekä parantamaan toimitusketjujen resilienssiä.

17.09.2026 05:00 NCSC-FI News FI
cybersecurity network infrastructure
cybersecurity 68

UK hükümeti parolaları 23 milyon kullanıcı için kaldırmaya başlıyor

Hükümet, passkey tabanlı kimlik doğrulamaya geçişle parola bağımlılığını azaltıyor; bu, güvenliği artırabilir ve maliyetleri düşürebilir, 2FA yerine biyometrik/cihaz temelli doğrulamayı öne çıkarıyor.

15.09.2026 05:00 NCSC-FI News FI
passkeys kimlik doğrulama sms maliyeti
1 2 3
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-09-24
24 Eylül 2026 itibarıyla küresel güvenlik haberlerinde kilit konulara bakıldığında kurumsal VPN ve ağ bileşenlerindeki kritik açıklar öne çıkıyor. IBM MQ, Langflow OSS ve HPE ALE gibi ürünlerde çok sayıda yüksek/kritik CVE bildirilmiş; uzaktan kod yürütme ve kimlik doğrulama atlatma riski barındırıyor. Check Point ve F5 gibi çözümlerde pre-authentication veya zero-day açıklar tespit edildi ve aktif istismar raporları mevcut. Lantronix cihazlarına yönelik açıklar ise maksimum ciddiyette; ağ cihazlarına doğrudan erişim sağlayabilen zafiyetler bulunuyor. Bu dönemde savunma olarak hızlı yamalama, VPN/NGFW bileşenlerinin güncellenmesi ve istismar göstergelerinin izlenmesi hayati. Ayrıca güvenlik politikalarında kullanıcı verilerinin korunması ve çok faktörlü kimlik doğrulamanın uygulanması için adımlar öneriliyor.
Toplam Haber: 93
Yüksek Önem: 11
IOC/CVE: 24
Öne Çıkanlar
• IBM MQ, Langflow OSS ve Langflow ile ilişkili 12 güvenlik açığı kapatıldı; bazıları uzaktan kod çalıştırabilir durumda.
• CVE-2026-10747 kritik seviyede; heap-based overflow nedeniyle yüksek risk taşıyor.
• HPE Networking ALE bileşenlerinde CVSS 9.8 değerinde çok sayıda ciddi açık bulundu.
• Check Point, Security Gateway VPN’de pre-authentication RCE’nin aktif olarak istismar edildiğini bildirdi.
• Lantronix SLC/EMG cihazlarında CVSS 10.0 kapsamındaki çok sayıda açık mevcut; firmware güncellemeleri yayımlandı.
• F5 BIG-IP APM’de kritik zero-day açıkları yamalarla kapatıldı; RCE saldırılarına karşı önlem taşıyor.
CVE ve Açıklamaları
CVE-2026-85102
kısa etki
CVE-2026-87902
kısa etki
CVE-2026-67279
kısa etki
CVE-2026-86060
kısa etki
CVE-2026-28325
kısa etki
CVE-2026-28324
kısa etki
CVE ve Açıklamaları
CVE-2026-10747
kısa etki
CVE-2026-79724
kısa etki
CVE-2026-85025
kısa etki
CVE-2026-81204
kısa etki
CVE-2026-75682
kısa etki
CVE-2026-75684
kısa etki
CVE ve Açıklamaları
CVE-2026-75689
kısa etki
CVE-2026-75697
kısa etki
CVE-2026-75686
kısa etki
CVE-2026-75698
kısa etki
CVE-2026-34689
kısa etki
CVE-2026-75745
kısa etki
CVE ve Açıklamaları
CVE-2026-XXXX
kısa etki
CVE-2026-80521
kısa etki