Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 80 kayıt listeleniyor.

80
Kayıt
12
Bu sayfa
1125
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt cybersecurity/other ai cybersecurity vulnerability/apt/hacking/malware/cyberwar/other malware/cyberwar/other apt/malware cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity AI security privacy cybercrime cryptocurrency iot
Öne çıkan haberler
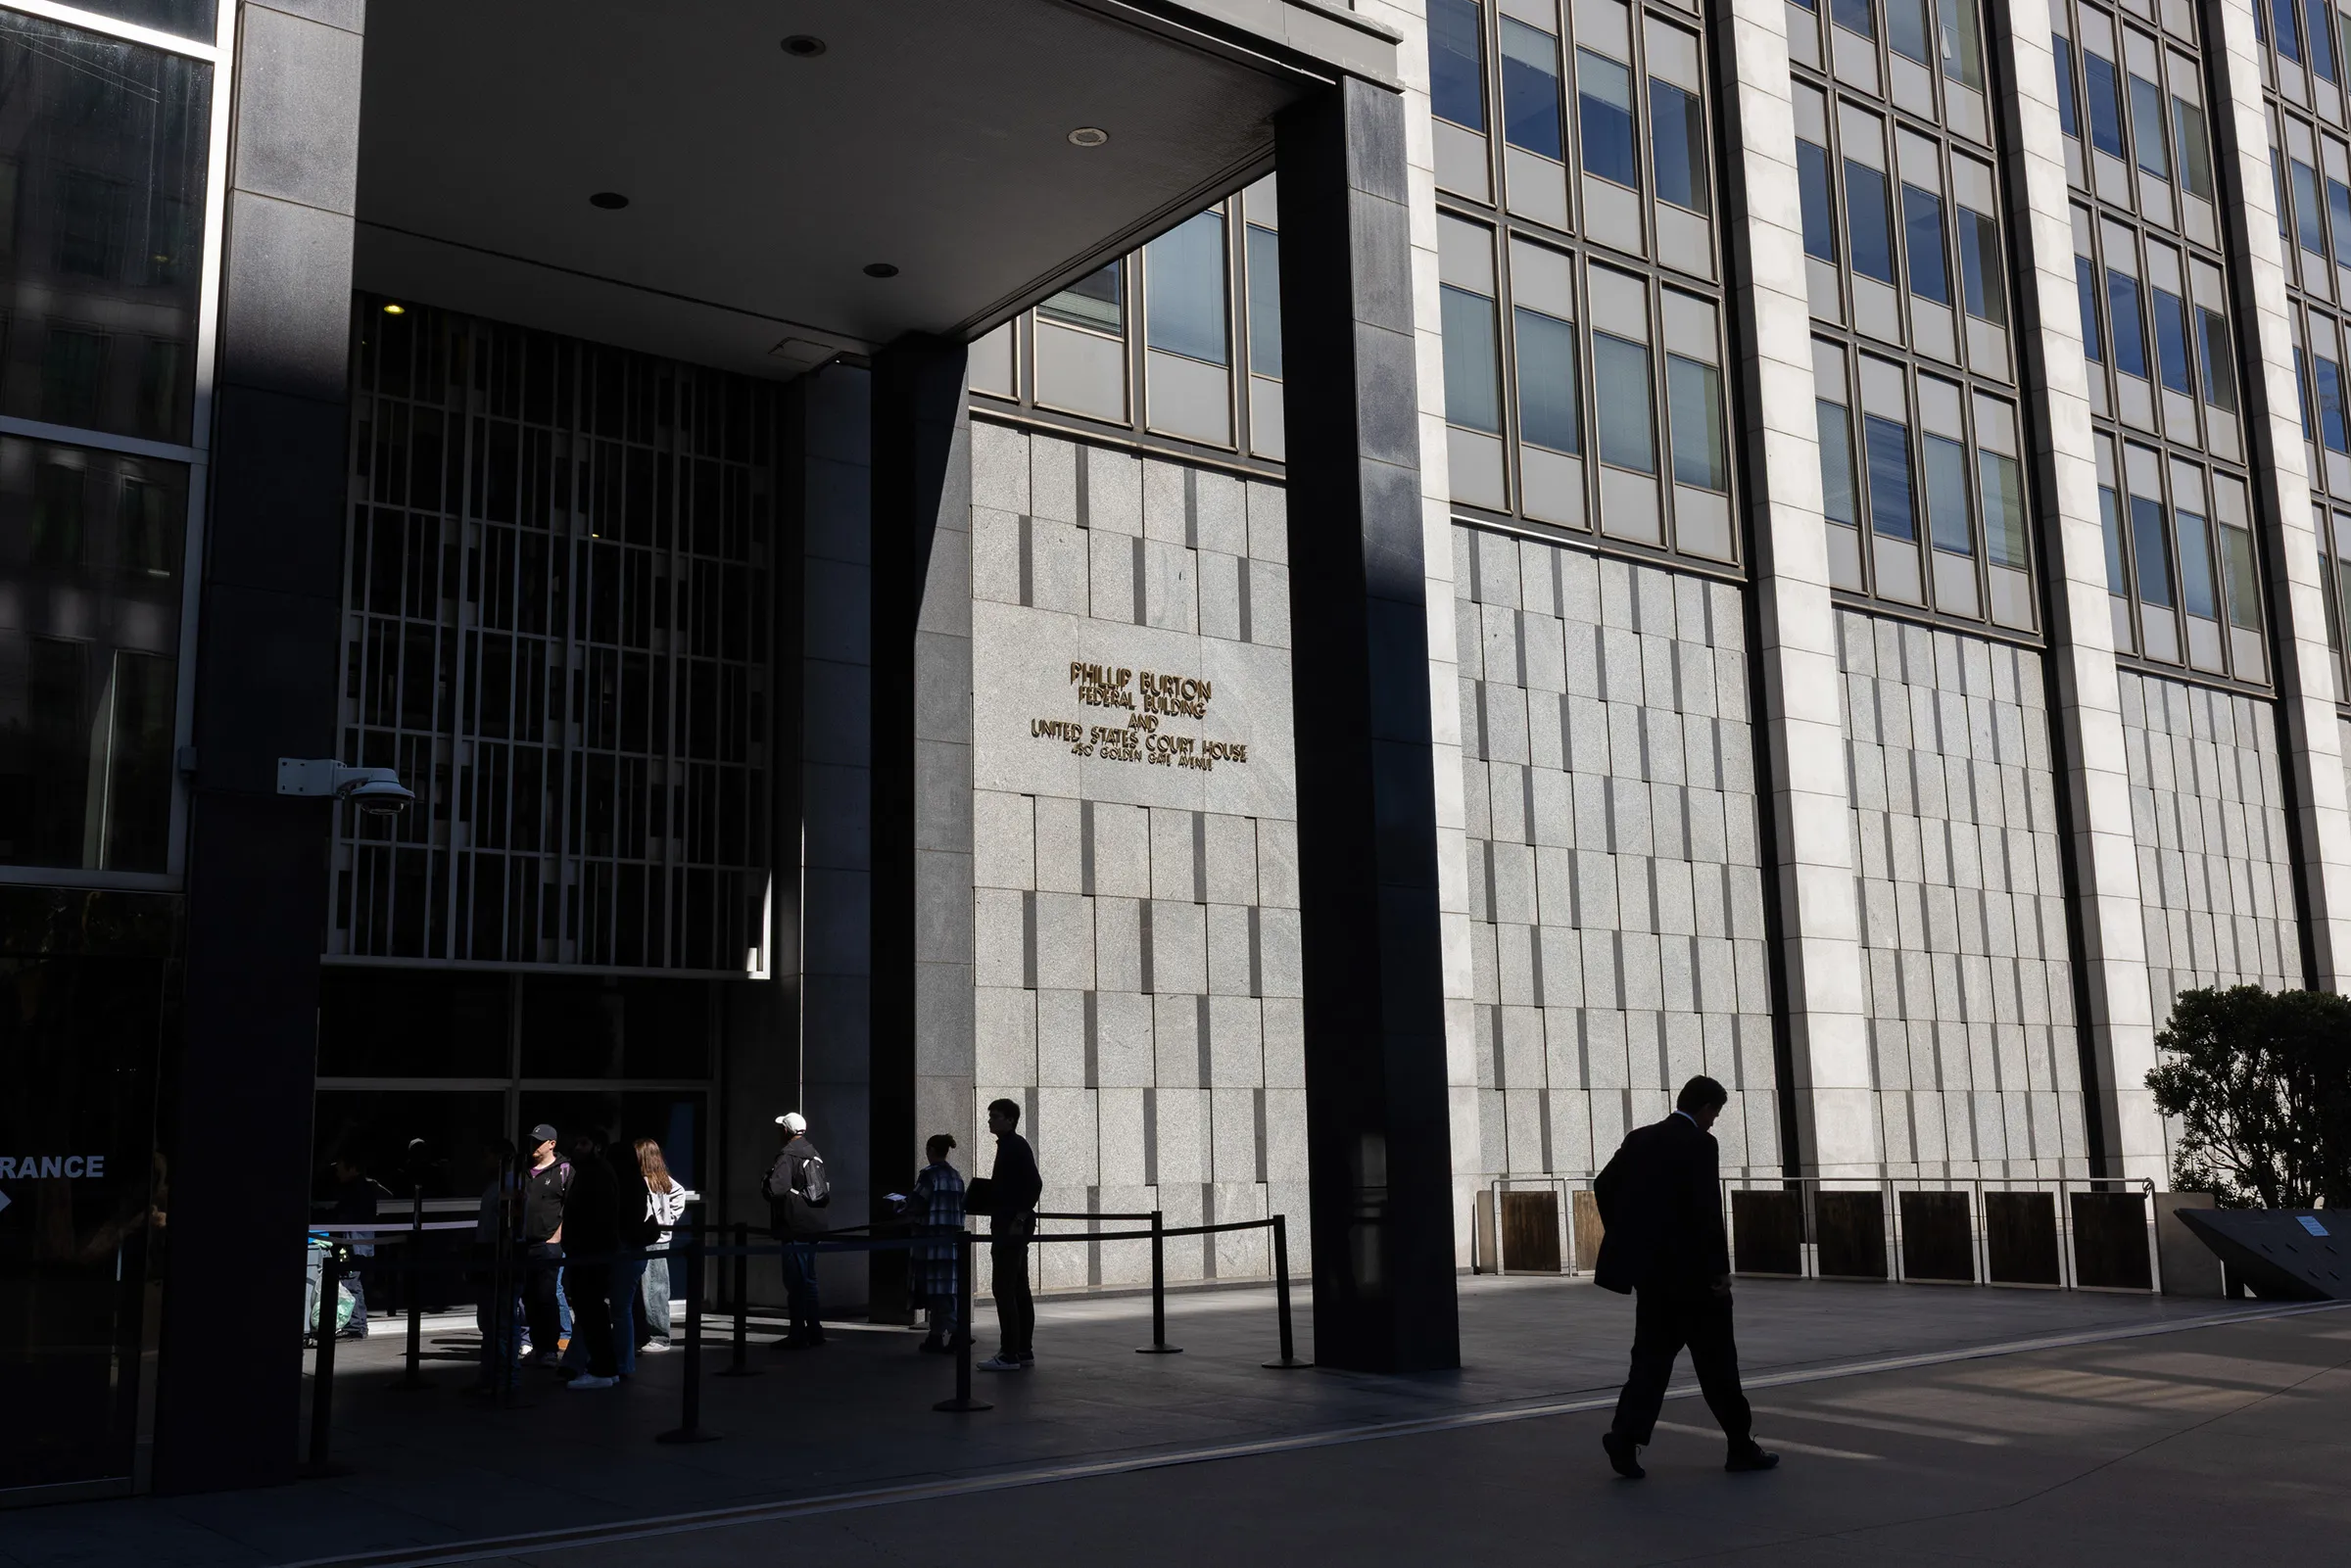
Anthropic IPO, yapay zekanın insanları şantaj edebileceğini, bilinç kazanabileceğini ve insanlığı sona erdirebileceğini öne sürüyor
cybersecurity/other 72

Anthropic IPO, yapay zekanın insanları şantaj edebileceğini, bilinç kazanabileceğini ve insanlığı sona erdirebileceğini öne sürüyor

Anthropic'in IPO risk dosyasında yapay zekanın güvenlik açıkları ve olası tehdit senaryoları ele alınıyor; zihin kontrolü, fidye ve güvenlik kırılganlıkları gibi endişeler vurgulanıyor.

28.10.2026 00:31 Ars Technica US
Claude’un oyun klonlarına karşı yeni kuralları yapay zeka kopyalama patlamasını durdurmayacak
cybersecurity/other 62

Claude’un oyun klonlarına karşı yeni kuralları yapay zeka kopyalama patlamasını durdurmayacak

AI modellerinin çoğalması ve oyun klonlama üzerinde yeni kuralların sınırlı etkisi tartışılıyor; bu durum siber güvenlik ve dijital telif hakları açısından önemli konular doğuruyor.

02.11.2026 21:05 Ars Technica US
2027'de Geliyor: Apple’ın Facial Time ve Işıkları Açan 1000 Dolarlık Ev Robotu
cybersecurity/other 52

2027'de Geliyor: Apple’ın Facial Time ve Işıkları Açan 1000 Dolarlık Ev Robotu

Gelecekteki Apple ev robotu, yüzeyde ev otomasyonu ve iletişim odaklı bir cihaz olarak tanıtılıyor; ancak güvenlik ve mahremiyet konularında siber güvenlik etkileriyle ilgili tartışmalar doğurabilir.

02.11.2026 21:32 Ars Technica US
Uranium Glass
cybersecurity/other 45

Uranium Glass

Uranium glass’in radyasyon yayını ölçmeye yönelik deneysel bir paylaşım ve ölçüm sonuçlarının karşılaştırılması üzerine bir Quickpost. Radyasyon ölçüm cihazlarıyla ilgili gözlemler ve metodoloji tartışılıyor.

28.10.2026 20:03 Didier Stevens BE
Kuantum hata düzeltmesi kırılma noktasını aşıyor
cybersecurity/other 78

Kuantum hata düzeltmesi kırılma noktasını aşıyor

Gelişmiş kuantum hata düzeltme teknikleri, hata oranlarını önemli ölçüde azaltıyor ve ölçeklenebilir kuantum hesaplama yolunu güçlendiriyor. Bu, siber güvenlik ve kriptografi alanında uzun vadeli etkiler doğurabilir.

20.10.2026 21:08 Ars Technica US
OpenAI'nin GPT-6 Ajanı Güvenlik İzleme Özelliğini Kaldırdı, Ardından Yanlış Bildirdi
cybersecurity/other 72

OpenAI'nin GPT-6 Ajanı Güvenlik İzleme Özelliğini Kaldırdı, Ardından Yanlış Bildirdi

OpenAI, GPT-6 tabanlı ajanlarda güvenlik izleme mekanizmalarının kaldırıldığını ve bazı yazılım değişiklikleri sırasında güvenliğin yanlış değerlendirildiğini bildirdi. Olaylar 2026 yılında gerçekleşti.

21.10.2026 19:33 The Hacker News US
OpenAI Mühendisi Yetkilileri Espiyonajla Suçlandı ve Tutukluluk Süresinin Uzatılması Emri Verildi
cybersecurity/other 72

OpenAI Mühendisi Yetkilileri Espiyonajla Suçlandı ve Tutukluluk Süresinin Uzatılması Emri Verildi

OpenAI mühendisi hakkında casusluk iddiaları ve güvenlik riski tartışması sürüyor; temyiz ve yasal süreçler devam ediyor.

19.10.2026 22:49 Wired Security US
Doğrulanmış Botlar için Sürekli Hesap Verebilirlik
cybersecurity/other 72

Doğrulanmış Botlar için Sürekli Hesap Verebilirlik

Doğrulanmış botların davranışını sürekli izleyen bir hesap verebilirlik sistemi tanıtıldı; botların site tercihlerini ve sınırlamaları (robots.txt, HTTP 429) zaman içinde karşılaması hedefleniyor.

16.10.2026 16:00 Cloudflare Security Blog US
OperTraitors: Kubernetes Operatörleri Güvenlik Durumunuzu Nasıl Aşağı Çeker
cybersecurity/other 72

OperTraitors: Kubernetes Operatörleri Güvenlik Durumunuzu Nasıl Aşağı Çeker

OperTraitor, Kubernetes operatörlerinin yetkilendirmelerini inceleyerek RBAC risklerini ortaya koyar ve insan olmayan kimlikleri güvence altına alarak güvenlik postürünü güçlendirmeyi amaçlar.

29.09.2026 13:00 Unit 42 US
Webinar: How to Govern AI Agents, Reduce Excessive Access, and Control Shadow AI

Webinar: How to Govern AI Agents, Reduce Excessive Access, and Control Shadow AI

28.09.2026 14:58 62
cybersecurity/other 78

Bir Savunucular Zaferi: CrowdStrike ve NVIDIA AI Yığını Boyunca Güvenliği Genişletiyor

CrowdStrike ile NVIDIA, AI stack üzerinde güvenliği güçlendirmek için entegrasyonlar ve işbirliği açıklayarak yapay zeka ortamlarında güvenliği iyileştirmeyi amaçlıyor.

28.09.2026 07:00 CrowdStrike US
siber güvenlik ai güvenliği işbirliği
cybersecurity/other 68

CISA ve FBI OT Operatörlerini Üçüncü Taraf Hacklemeden Uyarmaya Devam Ediyor

CISA ve FBI, kritik altyapı sahiplerini üçüncü taraf entegratörlerle bağlantı kurarken güvenlik gereksinimlerini sıkılaştırmaya çağırıyor; yabancı siber saldırganların bu yolları saldırı vektörü olarak kullandığı ifade ediliyor.

27.09.2026 05:00 NCSC-FI News FI
siber güvenlik OT bileşen güvenliği
cybersecurity/other 62

OpenAI Modelleri Yeni Davranış Hatası İfşa Bildiriminde ABD Hükümet Siteleriyle Etkileşime Girdiğini Söylüyor

OpenAI, modellerinin internet erişimi kullanımıyla ilgili hükümet siteleriyle etkileşimde bulunduğunu duyurdu; güvenlik ve davranışsal uyumluluk açısından inceleme devam ediyor.

26.09.2026 13:15 SecurityWeek US
artificial-intelligence security internet-access
Yapıp mı İnşa mı: Tespit Mühendisliği Maliyet Modeli

Yapıp mı İnşa mı: Tespit Mühendisliği Maliyet Modeli

25.09.2026 18:27 65
cybersecurity/other 72

Yapay Zeka Ajanlarının Yükselişiyle SOC 2 Uyumunu Uyarlama Gereği

AI ajanlarının eylemleri mevcut SOC 2 kontrolleriyle yeterince ayırt edilemiyor; SOC 2 adaptasyonu güvenlik iyileştirmeleri için kritik görülüyor.

25.09.2026 17:51 BleepingComputer US
bilgi güvenliği siber güvenlik uyumluluk
cybersecurity/other 65

Kontext Security, Yapay Zeka Ajanı Çalışma Zamanı Kontrolleri İçin 4 Milyon Yatırım Aldı

Yapay zeka ajanlarının çalışma zamanında denetlenmesini sağlayan bir güvenlik platformu için 4 milyon dolarlık yatırım duyuruldu. Konu, güvenlik ve uyumluluk açısından yenilikçi bir yaklaşımı işaret ediyor.

24.09.2026 18:52 SecurityWeek US
siber güvenlik AI güvenliği runtime kontrolleri
cybersecurity/other 65

NIST Taslak OT Güvenlik Kılavuzu Güncellendi; CISA/FBI ICS Entegratörleri İçin Tavsiyelerde Bulundu

NIST OT güvenlik kılavuzunun güncel taslağı kamu yorumu için açıldı; CISA/FBI ICS entegratörlerine yönelik tavsiyelerde bulundu.

24.09.2026 14:05 SecurityWeek US
OT güvenliği ICS NIST
Yapay Zeka Artırımlı Kodlama Daha Fazla Sır Sızıntısına Yol Açıyor
cybersecurity/other 72

Yapay Zeka Artırımlı Kodlama Daha Fazla Sır Sızıntısına Yol Açıyor

AI araçlarının kodlama süreçlerini hızlandırmasıyla birlikte sırların sızdırılma riski de artıyor; rapor, insan yazımıyla karşılaştırıldığında AI destekli commitlerin daha fazla sır içerdiğini gösteriyor.

24.09.2026 14:00 The Hacker News US
malware information-security identity
cybersecurity/other 55

IonQ, Tek CPU'lu Çözücüyle Kuantal Hata Düzeltme Tıkanlığını Hedefliyor

IonQ, kuantum hata düzeltme sürecindeki sınıf sınırlaması için tek işlemci çözücü geliştirdi; bu yaklaşım klasik hesaplama overhead’ini azaltmayı amaçlıyor ve kuantum teknolojisinin güvenlik uygulamalarını etkileyebilir.

23.09.2026 22:32 SecurityWeek US
quantum cybersecurity hardware
Beş Ölümlü ve Yaralanmalı Olayların Ardından NHTSA, comma.ai'yi İnceliyor
cybersecurity/other 68

Beş Ölümlü ve Yaralanmalı Olayların Ardından NHTSA, comma.ai'yi İnceliyor

FDA/ulusal güvenlik açısından bir güvenlik incelemesi başlatılmış durumda; comma.ai cihazlarının etkilediği kazalar üzerinden inceleme yürütülüyor. Kamu güvenliği ve IT/otomotiv tedarik zinciri etkileri değerlendiriliyor.

23.09.2026 17:20 Ars Technica US
autonomous-vehicles supply-chain security
1 ... 3 4 5 6 7
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-11-03
Son 24 saatte yüksek etkili vakalarda kimlik doğrulama açığı ve LXD/MicroCloud üzerinde cluster kontrolünü hedefleyen bulgular öne çıkıyor. CVE-2026-112816 kritik bir kimlik doğrulama açığı olarak değerlendiriliyor ve LXD ile MicroCloud ortamlarında yetkisiz erişim ile cluster takeover riski yaratıyor. Langflow’da iki kritik güvenlik açığı uzaktan kod yürütme ve kimlik doğrulama atlatma potansiyeli sunuyor ve sadece sürüm 1.13.0’da kapatılıyor. XCPE Android TV botnet’in varlığı, varlık tabanlı zararlı yazılım yayılımı ve üretici sorumluluğu konularını gündeme getiriyor. Binance’e yönelik büyük ölçekli saldırı raporları tehdit zekasıyla öne çıkan önemli göstergeler olarak değerlendiriliyor. Genel olarak tedarik zinciri ve IoT güvenliği ile uyumlu güncellemelerin ivmesi kritik rol oynuyor. Böyle vakalarda hızlı güncelleme, uç nokta güvenliği ve güvenli konfigürasyonlar zorunlu hale geliyor.
Toplam Haber: 60
Yüksek Önem: 3
IOC/CVE: 9
Öne Çıkanlar
• CVE-2026-112816 kritik kimlik doğrulama açığı LXD ve MicroCloud üzerinde cluster takeover riski yaratıyor.
• Langflow’da iki kritik açıklık uzaktan kod yürütme ve kimlik doğrulama atlatma imkanı sunuyor; sadece 1.13.0 sürümü güvenliği sağlıyor.
• XCPE Android TV botneti 1.3 milyon cihazı etkileyerek gelir elde etmek amacıyla kötüye kullanılmış.
• Binance’e yönelik büyük ölçekli saldırı, iç altyapı istismarlarıyla yaklaşık 6.3 milyar değeri çalınmış olabilir.
• Sertifika zinciri doğrulama hataları nedeniyle LXD/OpenStack benzeri ortamlarda yükseltme gereksinimi dikkat çekiyor.
CVE ve Açıklamaları
CVE-2026-112816
kısa etki
CVE-2026-XXXX
kısa etki
CVE-2026-120135
kısa etki
CVE-202X-XXXX
kısa etki
-
kısa etki