Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 51 kayıt listeleniyor.

51
Kayıt
12
Bu sayfa
1125
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt cybersecurity/other ai cybersecurity vulnerability/apt/hacking/malware/cyberwar/other malware/cyberwar/other apt/malware cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity cybersecurity/privacy Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai cybercrime privacy cryptocurrency iot security
Öne çıkan haberler
Ağlar için KICS'te MLEP: Makine Öğrenimi OT Aygıtlarının Ağ Davranışını İzlemeye Nasıl Yardımcı Oluyor
cybersecurity/other 65

Ağlar için KICS'te MLEP: Makine Öğrenimi OT Aygıtlarının Ağ Davranışını İzlemeye Nasıl Yardımcı Oluyor

Kaspersky, Endüstriyel Siber Güvenlik için Ağlar ürününde Mobility Machine Learning Event Processor (MLEP) sayesinde OT cihazlarının envanterini çıkarıp anomali tespitini güçlendiriyor.

03.11.2026 13:00 Kaspersky Securelist RU
Claude’un oyun klonlarına karşı yeni kuralları yapay zeka kopyalama patlamasını durdurmayacak
cybersecurity/other 62

Claude’un oyun klonlarına karşı yeni kuralları yapay zeka kopyalama patlamasını durdurmayacak

AI modellerinin çoğalması ve oyun klonlama üzerinde yeni kuralların sınırlı etkisi tartışılıyor; bu durum siber güvenlik ve dijital telif hakları açısından önemli konular doğuruyor.

02.11.2026 21:05 Ars Technica US
2027'de Geliyor: Apple’ın Facial Time ve Işıkları Açan 1000 Dolarlık Ev Robotu
cybersecurity/other 52

2027'de Geliyor: Apple’ın Facial Time ve Işıkları Açan 1000 Dolarlık Ev Robotu

Gelecekteki Apple ev robotu, yüzeyde ev otomasyonu ve iletişim odaklı bir cihaz olarak tanıtılıyor; ancak güvenlik ve mahremiyet konularında siber güvenlik etkileriyle ilgili tartışmalar doğurabilir.

02.11.2026 21:32 Ars Technica US
Kuantum hata düzeltmesi kırılma noktasını aşıyor
cybersecurity/other 78

Kuantum hata düzeltmesi kırılma noktasını aşıyor

Gelişmiş kuantum hata düzeltme teknikleri, hata oranlarını önemli ölçüde azaltıyor ve ölçeklenebilir kuantum hesaplama yolunu güçlendiriyor. Bu, siber güvenlik ve kriptografi alanında uzun vadeli etkiler doğurabilir.

20.10.2026 21:08 Ars Technica US
Apple tam disk erişim izinlerini, AI ajanlarının kötüye kullanımını önlemek için değiştiriyor
cybersecurity/other 72

Apple tam disk erişim izinlerini, AI ajanlarının kötüye kullanımını önlemek için değiştiriyor

Apple, AI ajanlarının tam disk erişimini sınırlayan yeni izin politikaları yayımladı. Bu değişiklik, gizlilik ihlallerini ve kötü niyetli kullanım risklerini azaltmayı hedefliyor.

03.10.2026 02:03 Ars Technica US
OpenAI Three Safety Researchers Part Ways Over Sensitive Information Mishandling
cybersecurity/other 72

OpenAI Three Safety Researchers Part Ways Over Sensitive Information Mishandling

OpenAI, hassas bilgilerin yanlış kullanımı nedeniyle güvenlik ekiplerinden üç kişiyi ayırdı. Olay, şirket politikalarının ihlal edilmesi ve iç güvenlik süreçlerine odaklanıyor.

02.10.2026 15:23 The Hacker News US
post-quantum şifreleme kullanıyor musunuz? Şimdi kendiniz görebilirsiniz
cybersecurity/other 72

post-quantum şifreleme kullanıyor musunuz? Şimdi kendiniz görebilirsiniz

Cloudflare, post-quantum şifrelemesini TLS 1.3 kapsamında görünürlüğe alarak HTTP Analytics, Log Explorer ve Logpush entegrasyonlarıyla domain güvenliğini artırıyor.

29.09.2026 16:00 Cloudflare Security Blog US
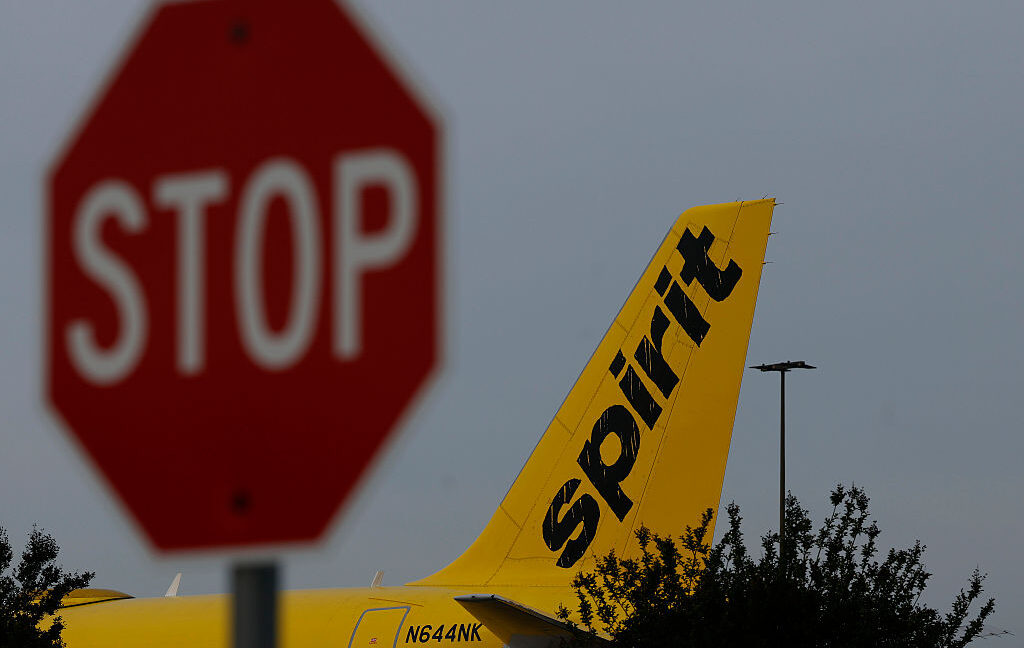
Panik, Spirit’in Google’a yaklaşan veri satışına karşı yükseliyor
cybersecurity/other 72

Panik, Spirit’in Google’a yaklaşan veri satışına karşı yükseliyor

Spirit'in yakın gelecekteki veri satışı planı ve bunun güvenlik/mahremiyet ve rekabet açısından potansiyel etkileri

10.09.2026 21:14 Ars Technica US
cybersecurity/other 72

Yapay Zeka Ajanlarının Yükselişiyle SOC 2 Uyumunu Uyarlama Gereği

AI ajanlarının eylemleri mevcut SOC 2 kontrolleriyle yeterince ayırt edilemiyor; SOC 2 adaptasyonu güvenlik iyileştirmeleri için kritik görülüyor.

25.09.2026 17:51 BleepingComputer US
bilgi güvenliği siber güvenlik uyumluluk
cybersecurity/other 65

Kontext Security, Yapay Zeka Ajanı Çalışma Zamanı Kontrolleri İçin 4 Milyon Yatırım Aldı

Yapay zeka ajanlarının çalışma zamanında denetlenmesini sağlayan bir güvenlik platformu için 4 milyon dolarlık yatırım duyuruldu. Konu, güvenlik ve uyumluluk açısından yenilikçi bir yaklaşımı işaret ediyor.

24.09.2026 18:52 SecurityWeek US
siber güvenlik AI güvenliği runtime kontrolleri
Detection Validation and Decay
cybersecurity/other 65

Detection Validation and Decay

Detection validation ve decay kavramları, güvenlik tespit kurallarının güvenilirliğini korumak için yapılan doğrulama ve kuralların zamanla düşüşe geçmesini önlemek için uygulanması gereken stratejileri özetler.

24.09.2026 17:56 SOC Prime US
cybersecurity/other 60

LinkedIn sahte profiller ve hatalı iş geçmişlerini engellemeye yönelik yeni araçlar ekliyor

LinkedIn, sahte profiller ve hatalı iş geçmişlerini engellemeye yönelik yeni doğrulama araçları duyurdu; kullanıcılar ve şirketler için hesap güvenliğini artırmayı hedefliyor.

23.09.2026 16:00 TechCrunch Security US
siber güvenlik kimlik doğrulama ağ güvenliği
cybersecurity/other 52

İngilizce Başlık: Foreign Hackers Target Two Colorado Water Utilities

İki Colorado su işletiminin OT/ICS sistemleri hedef alındı; alarmlar devre dışı bırakıldı ve operasyonlar kesintiye uğramayı önerse de su hizmetlerinde şu anda bir etki bulunmuyor. Tutuklanan veya kimlikler belirlenemedi.

21.09.2026 21:09 Security Affairs IT
siber güvenlik ics ot
Flock Once Touted Its Cameras as ‘Made in the USA.’ Now It’s Not So Clear

Flock Once Touted Its Cameras as ‘Made in the USA.’ Now It’s Not So Clear

17.09.2026 12:00 62
Bulut Kimliklerini Açığa Çıkarmak: Davranışsal Kümeleme'den Otomatik Tespite

Bulut Kimliklerini Açığa Çıkarmak: Davranışsal Kümeleme'den Otomatik Tespite

14.09.2026 13:00 68
cybersecurity/other 42

Ev kilitli, peki içeride bir izci olmadığından nasıl emin olabilirsiniz?

Webinarda tehdit avı kavramı ve uygulanabilirlikleri ele alındı; güvenlik ekiplerinin tehditleri tespit etme ve avlama süreçleri üzerine farkındalık artırıldı.

11.09.2026 08:54 CCB Belgium News BE
siber güvenlik tehdit avı webinar
Panik, Spirit’in Google’a yaklaşan veri satışına karşı yükseliyor
cybersecurity/other 72

Panik, Spirit’in Google’a yaklaşan veri satışına karşı yükseliyor

Spirit'in yakın gelecekteki veri satışı planı ve bunun güvenlik/mahremiyet ve rekabet açısından potansiyel etkileri

10.09.2026 21:14 Ars Technica US
siber güvenlik veri güvenliği teknoloji
Meta, Yüzlerce Yapay Zeka Çocuğa Ait Taciz İlanını Yakalamada Başarısız Oldu; Gerçek Çocukların Görselleri Dahil Edildi
cybersecurity/other 72

Meta, Yüzlerce Yapay Zeka Çocuğa Ait Taciz İlanını Yakalamada Başarısız Oldu; Gerçek Çocukların Görselleri Dahil Edildi

Wired Security haberine göre Meta, yapay zeka destekli filtrelere rağmen yüzlerce çocuk istismar içeriği içeren reklamlara ulaşmayı başardı; bazı reklamlarda gerçek çocukların görüntüleri kullanıldı. Olay, dijital reklam güvenliği ve içerik denetimi konularında risk oluşturuyor.

08.09.2026 15:00 Wired Security US
malware internet siber güvenlik
cybersecurity/other 62

Anthropic Güvenlik Olaylarına Yanıt Verdi ve Enterprise Güvenlik Önlemlerini Açıkladı

Anthropic, güvenlik olaylarına müdahale ve kötüye kullanımı önlemek için Enterprise Frontier Safeguards (EFS) adlı güvenlik çözümlerini kamuoyuna açıkladı; bu sistem sıfır veri saklama ve otomatik izleme sunuyor.

02.09.2026 14:48 SecurityWeek US
siber güvenlik malware cybersecurity
cybersecurity/other 55

ISC Stormcast İçin Cuma, 28 Ağustos 2026

Haftalık ISC Stormcast özetinde siber güvenlik olayları, tespitler ve güvenlik uyarıları ele alınır; güncel tehdit eğilimleri ve savunma önerileri paylaşılır.

28.08.2026 05:00 SANS ISC Diary US
siber güvenlik tehdit analizi güvenlik özeti
1 2 3 4 5
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-11-05
Son 24 saatte dünya genelinde çok sayıda kritik güvenlik açığı raporlandı. Android CVE-2026-58868 üzerinden uzaktan kod çalıştırma riski, SonicWall GMS ve PowerSYSTEM Center’da yüksek etkiyle iki CVE’nin ortaya çıkması, Chrome 157’nin çok sayıda düzeltme içeren güncellemesi ve CWP üzerinde çok sayıda zayıflık gibi konular öne çıktı. Bu tehditler, özellikle US, FI ve UK gibi ülkelerde yaygın olarak etkilenen varlıkları hedef alıyor. Buna ek olarak, kimlik doğrulama, yetkisiz erişim ve SQL enjeksiyonu gibi zayıflıklar vurgulanıyor. Rapor, paylaşılan bağlantılar ve domain bazlı IOC’ler gibi tehdit göstergelerini de içeriyor. Genel olarak, tarama politikaları, yamaların hızlı uygulanması ve güvenlik mimarisinin güçlendirilmesi gerektiğini gösteriyor. Ayrıca veri merkezleri ve bulut altyapılarında güvenlik mimarisinin gözden geçirilmesi öneriliyor. Sonuç olarak, güncel güvenlik yamalarının uygulanması ve güvenlik süreçlerinin sıkılaştırılması hayati önem taşıyor.
Toplam Haber: 73
Yüksek Önem: 7
IOC/CVE: 20
Öne Çıkanlar
• Android CVE-2026-58868 ile kullanıcı etkileşimi olmadan uzaktan kod yürütme riski kritik seviyede değerlendirildi.
• SonicWall GMS CVE-2026-109593 ve CVE-2026-109594, yetkisiz dosya okuma ve SQL enjeksiyonu risklerini içeriyor.
• Chrome 157 sürümü 213 güvenlik düzeltmesiyle yayımlandı; 7 kritik açık kapatıldı.
• PowerSYSTEM Center CVE-2026-63017 ve CVE-2026-63774 yüksek zararlı etkilerle doğrulanmış oturum açılmış kullanıcılar üzerinde risk yaratıyor.
• CWP tarafında CVE-2026-73695 ile pre-auth RCE ve iki bağlantılı enjeksiyon yoluyla kök yetkilerine erişim potansiyeli bulunuyor.
CVE ve Açıklamaları
CVE-2026-58868
Kullanıcı etkileşimi olmadan uzaktan kod yürütme potansiyeli
CVE-2026-109593
End-of-Life SonicWall GMS’ta kimliksiz dosya okuma, hassas verinin sızması
CVE-2026-109594
Yetkili olmayan SQL enjeksiyonu ile veritabanı erişimi/yan etki riski
CVE-2026-63017
PowerSYSTEM Center’da yetkisiz erişim için zayıf yetkilendirme
CVE-2026-63774
PowerSYSTEM Center’da HTTP üzerinden SQL komutları çalıştırma imkanı
CVE-2026-73695
Control Web Panel’de kimlik doğrulaması olmadan RCE riski
CVE ve Açıklamaları
CVE-2026-77877
CWP’de yönlendirme aracılığıyla kök yetkilere erişim yolakları
CVE-2026-77879
CWP’de API üzerinden SQL enjeksiyonu ile yetkisiz erişim