Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 114 kayıt listeleniyor.

114
Kayıt
12
Bu sayfa
1077
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability other malware hacking cyberwar cyberwar/other apt ai cybersecurity apt/malware vulnerability/apt/hacking/malware/cyberwar/other cybersecurity/other malware/cyberwar/other malware/cybercrime malware/other vulnerability/malware breach cybercrime data_breach malware/cybersecurity/other Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity AI phishing network network-security security cve
Öne çıkan haberler
GoldenEyeDog Alt Grubu DigiCert İhlali ve Kod İmzalama Sertifikası Hırsızlığı ile Bağlantılı
apt 85

GoldenEyeDog Alt Grubu DigiCert İhlali ve Kod İmzalama Sertifikası Hırsızlığı ile Bağlantılı

DigiCert'in Nisan 2026'daki güvenlik olayı, GoldenEyeDog alt grubu tarafından gerçekleştirilen bir siber saldırı olarak tanımlandı. Bu grup, kumar ve oyun sektörlerini hedef alan siber suçlarla tanınıyor.

17.07.2026 19:39 The Hacker News US
GoSerpent: Kalıcı bir tehdit, sofistike veri toplama ve dışa aktarma ile evrim geçiriyor
apt 85

GoSerpent: Kalıcı bir tehdit, sofistike veri toplama ve dışa aktarma ile evrim geçiriyor

GoSerpent arka kapısı ve diğer araçlarla gerçekleştirilen saldırılar, Güneydoğu Asya'daki hükümet kuruluşlarından veri çalmayı amaçlıyor. Bu durum, siber tehditlerin evrildiğini ve daha karmaşık hale geldiğini gösteriyor.

16.07.2026 15:00 Kaspersky Securelist RU
Armored Likho, BusySnake Stealer ile Hükümet Ajanslarını ve Enerji Sektörünü Hedef Alıyor
apt 85

Armored Likho, BusySnake Stealer ile Hükümet Ajanslarını ve Enerji Sektörünü Hedef Alıyor

Armored Likho, daha önce belgelenmemiş bir tehdit aktörü olarak, Rusya, Brezilya ve Kazakistan'daki hükümet ajanslarına ve elektrik sektörüne yönelik siber saldırılar gerçekleştirmektedir. Kaspersky, bu aktörün finansal motivasyonlu kampanyaları ve hedefli siber casusluk faaliyetlerini birleştirdiğini belirtiyor.

03.07.2026 16:36 The Hacker News US
ToddyCat: gizli e-posta asistanınız. Bölüm 2
apt 85

ToddyCat: gizli e-posta asistanınız. Bölüm 2

ToddyCat APT grubu tarafından kullanılan Umbrij aracı, Gmail'deki kurumsal e-posta iletişimini tehlikeye atmak için OAuth yetkilendirme token'larını hedef alıyor. Bu durum, siber güvenlik açısından önemli bir tehdit oluşturuyor.

30.06.2026 13:00 Kaspersky Securelist RU
Çince Konuşan APT, Güneydoğu Asya Kampanyasında Yeni TinyRCT Arka Kapısını Dağıtıyor
apt 85

Çince Konuşan APT, Güneydoğu Asya Kampanyasında Yeni TinyRCT Arka Kapısını Dağıtıyor

Çince konuşan bir APT aktörü, Güneydoğu Asya'daki devlet kurumlarına yönelik siber saldırılarında TinyRCT adlı özel bir arka kapı kullanıyor. Bu saldırılar, enerji ve hükümet sektöründeki devlet mülkiyetindeki işletmelere yöneliktir.

26.06.2026 19:21 The Hacker News US
OceanLotus, Vietnam Yatırımcılarını SPECTRALVIPER ile FireAnt Saldırısında Hedef Aldı
apt 85

OceanLotus, Vietnam Yatırımcılarını SPECTRALVIPER ile FireAnt Saldırısında Hedef Aldı

OceanLotus, Vietnam'daki yerel kuruluşları ve borsa yatırımcılarını hedef alan SPECTRALVIPER adlı kötü amaçlı yazılım ile iki ayrı kampanya yürüttü. Bu saldırılar, siber casusluk ve tedarik zinciri saldırılarını kapsıyor.

11.06.2026 12:45 The Hacker News US
Çin Bağlantılı TA4922, Phishing Saldırılarını İngiltere, Almanya, İtalya ve Güney Afrika'ya Genişletiyor
apt 85

Çin Bağlantılı TA4922, Phishing Saldırılarını İngiltere, Almanya, İtalya ve Güney Afrika'ya Genişletiyor

Çin bağlantılı TA4922 siber suç grubu, Birleşik Krallık, Almanya, İtalya ve Güney Afrika'daki kuruluşlara yönelik phishing saldırılarını genişletti. Grubun kullandığı kötü amaçlı yazılımlar arasında ValleyRAT ve Atlas RAT gibi bilinen aileler bulunuyor.

04.06.2026 15:22 The Hacker News US
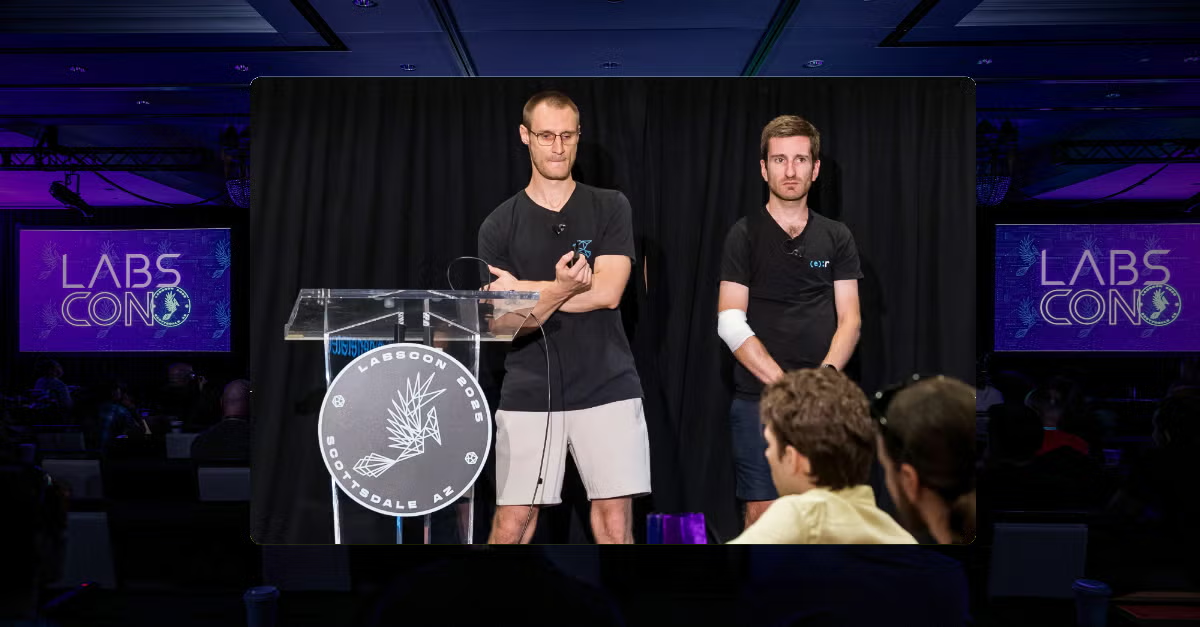
LABScon25 Tekrarı | Gamaredon x Turla: Ukrayna'yı Hedef Alan 2025 Casusluk İttifakının Ortaya Çıkışı
apt 85

LABScon25 Tekrarı | Gamaredon x Turla: Ukrayna'yı Hedef Alan 2025 Casusluk İttifakının Ortaya Çıkışı

ESET araştırmacıları, Gamaredon'un Turla'nın Ukrayna hedeflerine erişimini nasıl kolaylaştırdığını gösteriyor. Bu durum, FSB ile bağlantılı casusluk grupları arasında nadir bir işbirliğini ortaya çıkarıyor.

02.06.2026 16:00 SentinelOne Labs US
apt 85

Silver Dragon Güneydoğu Asya ve Avrupa'daki Kuruluşları Hedef Alıyor

Check Point Research, Silver Dragon adlı APT grubunun 2024 ortalarından beri Avrupa ve Güneydoğu Asya'daki kuruluşları hedef aldığını bildiriyor. Grup, Google Drive'ı komut ve kontrol kanalı olarak kullanan GearDoor adlı yeni bir arka kapı dağıtıyor.

04.03.2026 06:00 NCSC-FI News -
APT siber saldırı malware
apt 85

Gümüş Ejderha, Güneydoğu Asya ve Avrupa'daki Kuruluşları Hedef Alıyor

Check Point Research, Silver Dragon adlı Çin ile bağlantılı bir tehdit grubunun faaliyetlerini izliyor. Bu grup, APT41 ile ilişkilendirilen kampanyalarla operasyonel bir korelasyon sergiliyor.

03.03.2026 18:49 Check Point Research -
siber güvenlik APT tehdit grubu
apt 85

Hindistan bağlantılı casusluk kampanyası Pakistan, Bangladeş, Sri Lanka'yı hedef aldı

Arctic Wolf araştırmacıları, Hindistan bağlantılı bir tehdit aktörünün, Pakistan, Bangladeş ve Sri Lanka'daki kritik altyapı operatörlerine yönelik bir siber casusluk kampanyası yürüttüğünü belirtti. Kampanya, BurrowShell adlı bir arka kapı ve anahtar kaydedici içeren kötü amaçlı belgelerle gerçekleştirildi.

03.03.2026 06:00 NCSC-FI News -
siber güvenlik casusluk kötü amaçlı yazılım
apt 85

Kuzey Koreli APT, Son Kampanyasında Hava Boşluğu Olan Sistemleri Hedef Alıyor

Kuzey Koreli APT, hava boşluğu olan sistemleri hedef alarak yeni bir implant, bir yükleyici, bir yayılma aracı ve iki arka kapı dağıttı. Bu durum, siber güvenlik alanında önemli bir tehdit oluşturuyor.

02.03.2026 14:46 SecurityWeek -
APT siber güvenlik Kuzey Kore
apt 85

APT37 Hava Boşluğu Olan Ağlar İçin Yeni Yetenekler Ekliyor

APT37, hava boşluğu olan ağlarda saldırı başlatmak için yeni araçlar kullanıyor. Bu araçlar, hedef sistemlerde gözetim sağlamak için tasarlanmış.

27.02.2026 06:00 NCSC-FI News -
APT37 siber güvenlik hava boşluğu
apt 85

UAT-10027 kampanyası, ABD eğitim ve sağlık sektörlerini stealthy Dohdoor arka kapısı ile hedef alıyor

UAT-10027 kampanyası, ABD'deki eğitim ve sağlık kuruluşlarına yönelik yeni bir tehdit olarak ortaya çıkan Dohdoor arka kapısını dağıtmayı hedefliyor. Cisco Talos, bu kampanyanın en az Aralık 2025'ten beri aktif olduğunu bildirdi.

26.02.2026 22:10 Security Affairs -
siber saldırı arka kapı Dohdoor
apt 85

ABD, Rus Sıfır Gün İstismar Aracısına Yaptırım Uyguladı

ABD, bir Rus aracıyı, bir ABD savunma müteahhidi tarafından sağlanan sekiz sıfır gün istismarı için yaptırımlara tabi tuttu. Bu durum, siber güvenlik alanında dikkat çekici bir olay olarak öne çıkıyor.

26.02.2026 13:33 SecurityWeek -
siber güvenlik sıfır gün yaptırım
apt 85

UAC-0050, Sahte Alan Adı ve RMS Kötü Amaçlı Yazılım ile Avrupa Finans Kurumunu Hedef Alıyor

UAC-0050, bir Avrupa finansal kurumuna yönelik bir sosyal mühendislik saldırısı düzenlemiştir. Saldırı, sahte bir Ukrayna yargı alanı kullanarak gerçekleştirilen bir e-posta ile uzaktan erişim yükü taşımaktadır.

25.02.2026 06:00 NCSC-FI News -
siber güvenlik kötü amaçlı yazılım finansal saldırı
apt 85

Operation MacroMaze: APT28, gizli veri sızdırma için webhooks'u kullanıyor

Rusya ile bağlantılı APT28, Operation MacroMaze adı verilen bir kampanya ile Avrupa'daki belirli kuruluşları hedef aldı. Kampanya, Eylül 2025 ile Ocak 2026 arasında gerçekleştirildi ve webhooks tabanlı makro kötü amaçlı yazılım kullandı.

24.02.2026 12:10 Security Affairs -
APT28 makro kötü amaçlı yazılım veri sızdırma
apt 85

Operation MacroMaze: temel araçlar ve meşru altyapı kullanan yeni APT28 kampanyası

LAB52, APT28'e atfedilen Operation MacroMaze kampanyasını izliyor. Bu kampanya, Eylül 2025'ten Ocak 2026'ya kadar aktif olup, belirli belgelerle spear-phishing saldırıları gerçekleştiriyor.

24.02.2026 06:00 NCSC-FI News -
APT28 siber güvenlik spear-phishing
APT28 Avrupa Varlıklarını Webhook Tabanlı Makro Kötü Amaçlı Yazılım ile Hedef Aldı
apt 85

APT28 Avrupa Varlıklarını Webhook Tabanlı Makro Kötü Amaçlı Yazılım ile Hedef Aldı

Rusya ile bağlantılı APT28, Avrupa'daki belirli kuruluşları hedef alan yeni bir kampanya yürütüyor. Bu kampanya, meşru hizmetlerin istismarını ve basit araçların kullanımını içeriyor.

23.02.2026 22:41 The Hacker News -
MuddyWater, MENA Kuruluşlarını GhostFetch, CHAR ve HTTP_VIP ile Hedef Alıyor

MuddyWater, MENA Kuruluşlarını GhostFetch, CHAR ve HTTP_VIP ile Hedef Alıyor

23.02.2026 10:25 85
1 ... 5 6 7 8 9 10
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-09-19
Son 24 saatte küresel siber tehditler, özellikle ICS güvenlik açıkları, kök erişim için kritik hatlar ve tedarik zinciri saldırıları öne çıktı. ICS danışmanlıkları ve Patch hafifletici önlemler, güvenlik topluluğunu uyarırken, Azure AI Foundry’deki sıfır günlük ölçekli üstünlük sorunları ve WordPress tedarik zinciri saldırıları da dikkat çekti. Birleşik tehdit eğilimleri arasında yerel ayrıcalık yükseltme, açık kaynak güvenlik zafiyetleri ve kurumsal ağlarda hedefli saldırı kalıpları bulunuyor. Olaylar yüksek CVSS skoru ile kendini gösterirken, USA ve AB merkezli güvenlik operasyon merkezleri yoğun uyarılar yayımladı. Ayrıca Brevo’nun tedarik zinciri saldırısı, yüz binlerce sitenin etkilenmesiyle geniş çaplı bir tehdit olarak raporlandı. Genel olarak, savunma hattında tespit, hızlı yamalama ve çok katmanlı güvenlik kontrollerinin güçlendirilmesi gerekiyor.
Toplam Haber: 79
Yüksek Önem: 6
IOC/CVE: 19
Öne Çıkanlar
• CISA’nin sekiz ICS danışmanlığı kritik tehditler ve çok sayıda CVE ile yüksek önem arz etti.
• Check Point CVE-2026-91843 ile kök kullanıcı yetkisi elde edilmesini önleyen yamayı yayımladı.
• Brevo tedarik zinciri saldırısı 100k’dan fazla kurumu etkiledi; WordPress backdoor ve Clickfix kaplama kullanıldı.
• Microsoft Azure AI Foundry’de CVSS 10.0’luk kritik hata CVE-2026-85889 ile yetkisiz ayrıcalık artışına yol açabilir.
• TeamPCP tedarik zinciri saldırılarında içerden bir mole raporlanıyor; birçok şirkete zarar veriyor.
CVE ve Açıklamaları
CVE-YYYY-NNNN-A
kısa etki
CVE-YYYY-NNNN-B
kısa etki
CVE-YYYY-NNNN-C
kısa etki
CVE-YYYY-NNNN-D
kısa etki
CVE-2023-5778
kullanıcı hesaplarına yetkisiz erişim potansiyeli
CVE-2026-28326
kısa etki
CVE ve Açıklamaları
CVE-2026-15579
kısa etki
CVE-2024-XXXX
kısa etki
CVE-2026-85889
tam yetkisiz ayrıcalık artışı
<PLACEHOLDER>
bilinmiyor
CVE-2026-58138
kısa etki
CVE-2026-91843
kök kullanıcı yetkisi elde etmeye olanak sağlayan kritik açığa yönelik CVE
CVE ve Açıklamaları
CVE-2026-XXXX
bilinmiyor
CVE-2026-13348
kısa etki
CVE-2026-31431
kısa etki
CVE-2026-13336
kısa etki
CVE-2026-13337
kısa etki
CVE-2025-6625
kısa etki
CVE ve Açıklamaları
CVE-2024-4872
kısa etki
CVE-2024-3980
kısa etki