Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu
Anasayfa
Siber Haber
Tüm Haberler Canlı Haber Canlı Yayın
OSINT Ürünler Kurumlar & Uzmanlar
Giriş yap / Üye ol
Giriş yap / Üye ol
CyberHaber akışı

Siber Güvenlik Haberleri

Güncel siber tehditler, güvenlik açıkları ve sektör haberleri. 88 kayıt listeleniyor.

88
Kayıt
12
Bu sayfa
1125
Etiket

Tarih aralığı

Yayınlanmış raporlar

Kategoriler

Tüm Haberler vulnerability malware other hacking cyberwar cyberwar/other apt cybersecurity/other ai cybersecurity vulnerability/apt/hacking/malware/cyberwar/other malware/cyberwar/other apt/malware cybercrime malware/other malware/cybercrime breach cybersecurity/AI_security malware/cybersecurity cybersecurity/privacy Yüksek Önem

Öne Çıkan Etiketler

malware siber güvenlik vulnerability cybersecurity ai cybercrime privacy cryptocurrency iot security
Öne çıkan haberler
Yeni Project CAV3RN modülü, C2 için Outlook takvim etkinliklerini ve yapılandırma geri kazanımı için DNS AAAA kayıtlarını kötüye kullanıyor
apt 85

Yeni Project CAV3RN modülü, C2 için Outlook takvim etkinliklerini ve yapılandırma geri kazanımı için DNS AAAA kayıtlarını kötüye kullanıyor

Kaspersky GReAT uzmanları, Outlook takvimini kullanarak iletişim kuran ve DNS AAAA yanıtları ile yapılandırma geri kazanımı yapan yeni bir Project CAV3RN C2 modülünü tanıttı.

21.07.2026 11:40 Kaspersky Securelist RU
GoldenEyeDog Alt Grubu DigiCert İhlali ve Kod İmzalama Sertifikası Hırsızlığı ile Bağlantılı
apt 85

GoldenEyeDog Alt Grubu DigiCert İhlali ve Kod İmzalama Sertifikası Hırsızlığı ile Bağlantılı

DigiCert'in Nisan 2026'daki güvenlik olayı, GoldenEyeDog alt grubu tarafından gerçekleştirilen bir siber saldırı olarak tanımlandı. Bu grup, kumar ve oyun sektörlerini hedef alan siber suçlarla tanınıyor.

17.07.2026 19:39 The Hacker News US
GoSerpent: Kalıcı bir tehdit, sofistike veri toplama ve dışa aktarma ile evrim geçiriyor
apt 85

GoSerpent: Kalıcı bir tehdit, sofistike veri toplama ve dışa aktarma ile evrim geçiriyor

GoSerpent arka kapısı ve diğer araçlarla gerçekleştirilen saldırılar, Güneydoğu Asya'daki hükümet kuruluşlarından veri çalmayı amaçlıyor. Bu durum, siber tehditlerin evrildiğini ve daha karmaşık hale geldiğini gösteriyor.

16.07.2026 15:00 Kaspersky Securelist RU
Armored Likho, BusySnake Stealer ile Hükümet Ajanslarını ve Enerji Sektörünü Hedef Alıyor
apt 85

Armored Likho, BusySnake Stealer ile Hükümet Ajanslarını ve Enerji Sektörünü Hedef Alıyor

Armored Likho, daha önce belgelenmemiş bir tehdit aktörü olarak, Rusya, Brezilya ve Kazakistan'daki hükümet ajanslarına ve elektrik sektörüne yönelik siber saldırılar gerçekleştirmektedir. Kaspersky, bu aktörün finansal motivasyonlu kampanyaları ve hedefli siber casusluk faaliyetlerini birleştirdiğini belirtiyor.

03.07.2026 16:36 The Hacker News US
ToddyCat: gizli e-posta asistanınız. Bölüm 2
apt 85

ToddyCat: gizli e-posta asistanınız. Bölüm 2

ToddyCat APT grubu tarafından kullanılan Umbrij aracı, Gmail'deki kurumsal e-posta iletişimini tehlikeye atmak için OAuth yetkilendirme token'larını hedef alıyor. Bu durum, siber güvenlik açısından önemli bir tehdit oluşturuyor.

30.06.2026 13:00 Kaspersky Securelist RU
CL-STA-1062 Güneydoğu Asya Hükümetlerini ve Kritik Altyapıyı Hedef Alıyor
apt 85

CL-STA-1062 Güneydoğu Asya Hükümetlerini ve Kritik Altyapıyı Hedef Alıyor

Saldırganlar, Güneydoğu Asya'daki hükümet kuruluşları ve kritik altyapıları hedef alarak siber casusluk yapmayı amaçlıyor. Kullanılan araçlar arasında özel bir TinyRCT arka kapısı bulunuyor.

26.06.2026 01:00 Unit 42 US
OceanLotus, Vietnam Yatırımcılarını SPECTRALVIPER ile FireAnt Saldırısında Hedef Aldı
apt 85

OceanLotus, Vietnam Yatırımcılarını SPECTRALVIPER ile FireAnt Saldırısında Hedef Aldı

OceanLotus, Vietnam'daki yerel kuruluşları ve borsa yatırımcılarını hedef alan SPECTRALVIPER adlı kötü amaçlı yazılım ile iki ayrı kampanya yürüttü. Bu saldırılar, siber casusluk ve tedarik zinciri saldırılarını kapsıyor.

11.06.2026 12:45 The Hacker News US
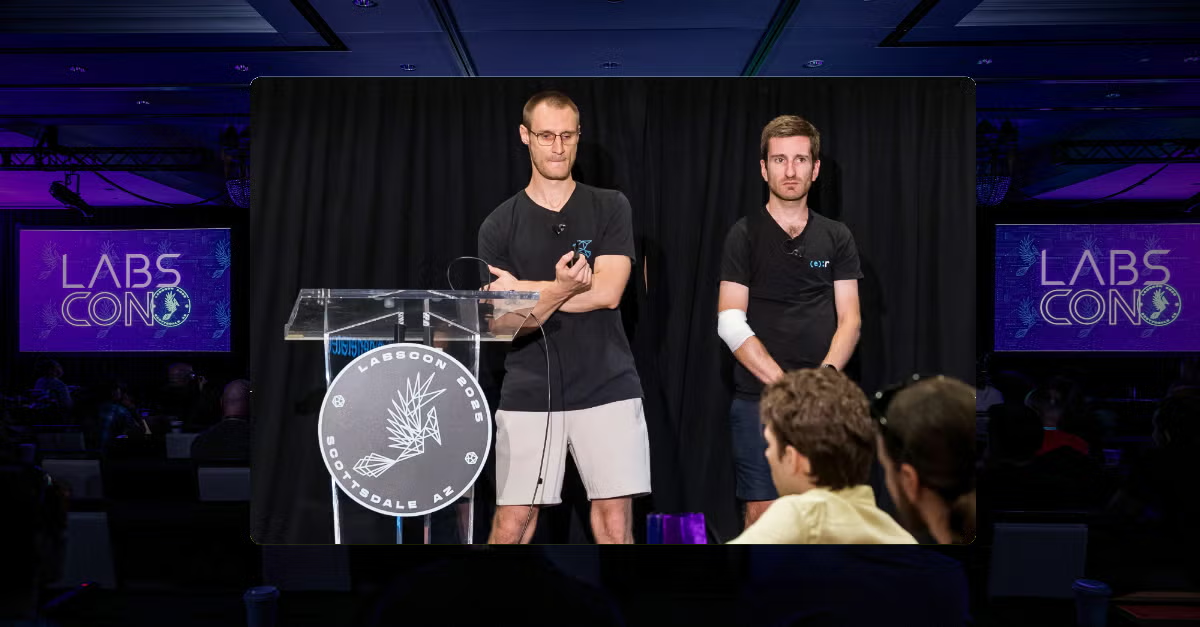
LABScon25 Tekrarı | Gamaredon x Turla: Ukrayna'yı Hedef Alan 2025 Casusluk İttifakının Ortaya Çıkışı
apt 85

LABScon25 Tekrarı | Gamaredon x Turla: Ukrayna'yı Hedef Alan 2025 Casusluk İttifakının Ortaya Çıkışı

ESET araştırmacıları, Gamaredon'un Turla'nın Ukrayna hedeflerine erişimini nasıl kolaylaştırdığını gösteriyor. Bu durum, FSB ile bağlantılı casusluk grupları arasında nadir bir işbirliğini ortaya çıkarıyor.

02.06.2026 16:00 SentinelOne Labs US
apt 85

Çin Bağlantılı APT GopherWhisper, Hükümet Saldırılarında Meşru Hizmetleri Kötüye Kullanıyor

GopherWhisper, hükümet hedeflerine yönelik saldırılarında birden fazla Go tabanlı arka kapı ve özel yükleyiciler kullanıyor. Bu durum, siber güvenlik alanında dikkat çekici bir gelişme.

25.04.2026 13:50 SecurityWeek US
APT siber saldırı GopherWhisper
TGR-STA-1030: Orta ve Güney Amerika'da Yeni Aktivite
apt 75

TGR-STA-1030: Orta ve Güney Amerika'da Yeni Aktivite

Unit 42 araştırmaları, TGR-STA-1030'un Orta ve Güney Amerika'da hala aktif bir tehdit olduğunu rapor ediyor.

24.04.2026 23:30 Unit 42 US
apt 85

TeamPCP Tedarik Zinciri Kampanyası: Güncelleme 007 - Cisco Kaynak Kodu Trivy Bağlantılı İhlal ile Çalındı

TeamPCP tedarik zinciri kampanyası ile ilgili yedinci güncelleme, Cisco kaynak kodunun Trivy ile bağlantılı bir ihlal yoluyla çalındığını ve CISA'nın KEV son tarihinin geldiğini bildiriyor. Ayrıca, bu güncelleme, 3-8 Nisan 2026 tarihleri arasındaki istihbaratları bir araya getiriyor.

08.04.2026 20:15 SANS ISC Diary US
siber güvenlik tedarik zinciri Cisco
apt 85

ABD, Hacklenmiş Yönlendiriciler ve DNS Kaçırma İçeren Rus Casusluk Operasyonunu Bozdu

APT28 tehdit grubu, TP-Link ve MikroTik yönlendiricilerindeki zafiyetleri kullanarak adversary-in-the-middle (AitM) saldırıları gerçekleştirdi. ABD, bu operasyonu bozdu.

08.04.2026 13:54 SecurityWeek US
siber güvenlik casusluk ağ güvenliği
apt 85

ABD ajansları uyarıyor: İran bağlantılı aktörler kritik altyapı PLC'lerini hedef alıyor

ABD ajansları, İran bağlantılı siber tehdit aktörlerinin kritik altyapı ağlarında kullanılan internet erişimli PLC'leri hedef aldığını bildirdi. FBI ve CISA'nın da dahil olduğu ajanslar, bu tür saldırılara karşı uyarıda bulundu.

08.04.2026 10:46 Security Affairs IT
siber güvenlik kritik altyapı APT
apt 85

Rusya'nın Fancy Bear'ı hala yönlendiricilere saldırıyor ve sahte siteleri artırıyor, NCSC uyarıyor

Rusya'nın Fancy Bear grubu, yönlendiricilere yönelik saldırılarına devam ediyor. NCSC, bu saldırıların 200'den fazla kuruluşu ve 5,000 cihazı etkilediğini belirtiyor.

07.04.2026 20:02 The Register Security GB
siber güvenlik Rusya Fancy Bear
apt 85

Rus hükümeti hackerları, şifreleri çalmak için binlerce ev yönlendiricisine sızdı

Fancy Bear (APT28), binlerce ev yönlendiricisini ele geçirerek şifreler ve kimlik doğrulama token'ları çalmıştır. Bu durum, siber güvenlik açısından ciddi bir tehdit oluşturuyor.

07.04.2026 20:01 TechCrunch Security US
siber güvenlik APT28 casusluk
apt 85

Yetkililer, Microsoft 365 oturum açma bilgilerini çalmak için kullanılan yönlendirici DNS kaçaklarını bozdu

Yasa uygulayıcıları ve özel şirketlerin iş birliğiyle gerçekleştirilen bir operasyon, FrostArmada'nın yerel trafiği ele geçirerek Microsoft 365 oturum açma bilgilerini çalan DNS hijacking faaliyetlerini durdurdu.

07.04.2026 18:51 BleepingComputer US
DNS hijacking APT28 siber güvenlik
apt 85

İngiltere, Rus askeri istihbaratının siber saldırılar için zayıf yönlü yönlendiricileri ele geçirdiğini açıkladı

Birleşik Krallık, Rus askeri istihbaratının zayıf yönleri olan yönlendiricileri ele geçirerek siber saldırılar düzenlediğini duyurdu. APT28 grubunun bu tür zayıf cihazları istismar ettiği belirtiliyor.

07.04.2026 15:00 UK NCSC GB
siber güvenlik APT28 Rusya
apt 85

Almanya, RU Fidye Yazılım Çeteleri REvil ve GandCrab'ın Lideri 'UNKN'yi Açıklıyor

Almanya, 'UNKN' takma adıyla bilinen Daniil Maksimovich Shchukin'in kimliğini açıkladı. Shchukin, GandCrab ve REvil adlı siber suç gruplarının başında bulunuyordu ve birçok siber saldırı gerçekleştirmişti.

07.04.2026 05:00 NCSC-FI News FI
siber suç fidye yazılım Almanya
apt 85

Ukrayna, Rus hackerların geçmiş ihlalleri yeniden ziyaret ettiğini uyarıyor

CERT-UA'nın raporuna göre, saldırganlar daha önce ihlal edilmiş altyapılara erişim kontrolü yapıyor. 2025'in ikinci yarısında, saldırganların uzun vadeli erişim sağlama stratejilerine yöneldiği gözlemleniyor.

04.04.2026 05:00 NCSC-FI News FI
siber güvenlik Rusya Ukrayna
apt 85

Kuzey Koreli Hackerlar GitHub'ı Güney Koreli Firmaları Gözetlemek İçin Kullanıyor

FortiGuard Labs'tan araştırmacılar, Güney Koreli şirketleri hedef alan yüksek şiddetli bir casusluk kampanyasını ortaya çıkardı. Kuzey Koreli hackerların GitHub'ı kullanarak bu saldırıları gerçekleştirdiği bildiriliyor.

03.04.2026 20:05 HackRead GB
siber güvenlik casusluk Kuzey Kore
1 2 3 4 5 6 ... 8
Bilgi ve Teknoloji logo BILGIVETEKNOLOJI.COM Siber Olay Müdahale Topluluğu

www.bilgiveteknoloji.com — Kurumsal siber güvenlik ve bilgi teknolojileri çözümleri. SOM ürünü ile olay müdahale süreçlerinizi dijitalleştirin.

Bağlantılar

Anasayfa Ürünler Giriş

İletişim

Telefon: 536 338 7282

E-posta: info@bilgiveteknoloji.com

Sivil e-posta: acikburak321@gmail.com

Web: www.bilgiveteknoloji.com

© 2026 Bilgi ve Teknoloji — SOM. Tüm hakları saklıdır.
Giriş Yap
Okuma sepeti
Yeni rapor oluştur

Raporu oluşturmak için yönetici hesabınızla doğrulama yapın. Bilgiler doğruysa Oluştur ile devam edin.

Mevcut rapor var

Yeni rapor çıkarmak istediğinize emin misiniz? Bu işlemin AI hizmeti tarafında ücretlendirildiğini unutmayın.

Günün Raporu
Raporu İndir (Word) Yüksek Önemli Haberler (Word)
Tarih: 2026-11-05
Son 24 saatte dünya genelinde çok sayıda kritik güvenlik açığı raporlandı. Android CVE-2026-58868 üzerinden uzaktan kod çalıştırma riski, SonicWall GMS ve PowerSYSTEM Center’da yüksek etkiyle iki CVE’nin ortaya çıkması, Chrome 157’nin çok sayıda düzeltme içeren güncellemesi ve CWP üzerinde çok sayıda zayıflık gibi konular öne çıktı. Bu tehditler, özellikle US, FI ve UK gibi ülkelerde yaygın olarak etkilenen varlıkları hedef alıyor. Buna ek olarak, kimlik doğrulama, yetkisiz erişim ve SQL enjeksiyonu gibi zayıflıklar vurgulanıyor. Rapor, paylaşılan bağlantılar ve domain bazlı IOC’ler gibi tehdit göstergelerini de içeriyor. Genel olarak, tarama politikaları, yamaların hızlı uygulanması ve güvenlik mimarisinin güçlendirilmesi gerektiğini gösteriyor. Ayrıca veri merkezleri ve bulut altyapılarında güvenlik mimarisinin gözden geçirilmesi öneriliyor. Sonuç olarak, güncel güvenlik yamalarının uygulanması ve güvenlik süreçlerinin sıkılaştırılması hayati önem taşıyor.
Toplam Haber: 73
Yüksek Önem: 7
IOC/CVE: 20
Öne Çıkanlar
• Android CVE-2026-58868 ile kullanıcı etkileşimi olmadan uzaktan kod yürütme riski kritik seviyede değerlendirildi.
• SonicWall GMS CVE-2026-109593 ve CVE-2026-109594, yetkisiz dosya okuma ve SQL enjeksiyonu risklerini içeriyor.
• Chrome 157 sürümü 213 güvenlik düzeltmesiyle yayımlandı; 7 kritik açık kapatıldı.
• PowerSYSTEM Center CVE-2026-63017 ve CVE-2026-63774 yüksek zararlı etkilerle doğrulanmış oturum açılmış kullanıcılar üzerinde risk yaratıyor.
• CWP tarafında CVE-2026-73695 ile pre-auth RCE ve iki bağlantılı enjeksiyon yoluyla kök yetkilerine erişim potansiyeli bulunuyor.
CVE ve Açıklamaları
CVE-2026-58868
Kullanıcı etkileşimi olmadan uzaktan kod yürütme potansiyeli
CVE-2026-109593
End-of-Life SonicWall GMS’ta kimliksiz dosya okuma, hassas verinin sızması
CVE-2026-109594
Yetkili olmayan SQL enjeksiyonu ile veritabanı erişimi/yan etki riski
CVE-2026-63017
PowerSYSTEM Center’da yetkisiz erişim için zayıf yetkilendirme
CVE-2026-63774
PowerSYSTEM Center’da HTTP üzerinden SQL komutları çalıştırma imkanı
CVE-2026-73695
Control Web Panel’de kimlik doğrulaması olmadan RCE riski
CVE ve Açıklamaları
CVE-2026-77877
CWP’de yönlendirme aracılığıyla kök yetkilere erişim yolakları
CVE-2026-77879
CWP’de API üzerinden SQL enjeksiyonu ile yetkisiz erişim